

Hướng dẫn triển khai Envoy Proxy API Gateway quản lý microservices: Xử lý quá tải & rate-limit
Hãy tưởng tượng viễn cảnh này: Công ty bạn tung ra một chiến dịch flash-sale. Traffic đột ngột tăng gấp 50 lần. Ở tuyến đầu, mọi thứ có vẻ vẫn ổn định, nhưng sâu bên trong hạ tầng, Service C (xử lý thanh toán) bắt đầu phản hồi chậm do quá tải query vào database. Ngay lập tức, Service B (xử lý giỏ hàng) phải giữ hàng ngàn kết nối chờ đợi, làm cạn kiệt luồng (thread pool). Các client từ bên ngoài không nhận được phản hồi, tiếp tục F5 và đẩy thêm request mới. Chỉ trong vài phút, một retry storm (bão thử lại) quét qua, làm gián đoạn toàn bộ cụm Microservices theo hiệu ứng domino.
Nếu bạn là một Backend Developer hoặc Software Architect, đây chắc chắn là tình huống mà bạn không muốn trải qua trên môi trường production. Để giải quyết triệt để tình trạng các service nội bộ tự làm gián đoạn lẫn nhau, việc triển khai Envoy Proxy API Gateway đang trở thành tiêu chuẩn kiến trúc được nhiều kỹ sư ưu tiên. Thay vì để lưu lượng ập thẳng vào mạng lưới nội bộ, Gateway sẽ đóng vai trò như một tấm khiên thông minh, phân bổ tải và chặn các request không hợp lệ ngay ở cửa ngõ.
Tuy nhiên, cấu hình Gateway như thế nào để vừa đảm bảo linh hoạt, vừa không biến chính nó thành một nút thắt cổ chai mới? Cùng bóc tách chi tiết kiến trúc phòng thủ nhiều lớp với Envoy Gateway thế hệ mới ngay trong bài viết này.
Bài toán thực tế: Khi các microservices làm gián đoạn lẫn nhau (cascading failures)
Trong kiến trúc microservices phân tán, các dịch vụ thường có sự phụ thuộc chéo khổng lồ. Khi hệ thống scale (mở rộng) lên hàng chục service, giao tiếp nội bộ (east-west traffic) trở nên cực kỳ phức tạp. Nếu không có một lớp Gateway đứng ra điều phối, hoặc thiếu vắng việc tham khảo các hướng dẫn cấu hình Egress Proxy để quản lý request API, tránh Rate-Limit, hạ tầng của bạn sẽ đối mặt với các rủi ro hệ thống:
- Kết nối điểm-tới-điểm không kiểm soát: Client hoặc các external service gọi thẳng vào backend. Khi một service yếu đi, lưu lượng vẫn ồ ạt đổ vào mà không qua bất kỳ bộ lọc điều tiết nào.
- Không có cơ chế Fail-fast (ngắt lỗi nhanh): Thay vì từ chối nhanh các request tới dịch vụ đang quá tải để bảo vệ hệ thống, các kết nối tiếp tục bị treo, chiếm dụng RAM và CPU cho đến khi hệ điều hành kích hoạt OOM (Out of Memory) Killer.
- Chính sách phân mảnh: Service viết bằng Node.js dùng thư viện rate-limit A, service viết bằng Golang dùng thư viện B. Khi có sự cố, việc thay đổi cấu hình đồng loạt cho toàn hệ thống mất rất nhiều thời gian.
Hậu quả là hệ thống rơi vào trạng thái Cascading Failure (lỗi dây chuyền), nơi một dịch vụ nhỏ gặp sự cố kéo theo toàn bộ kiến trúc ngừng hoạt động.
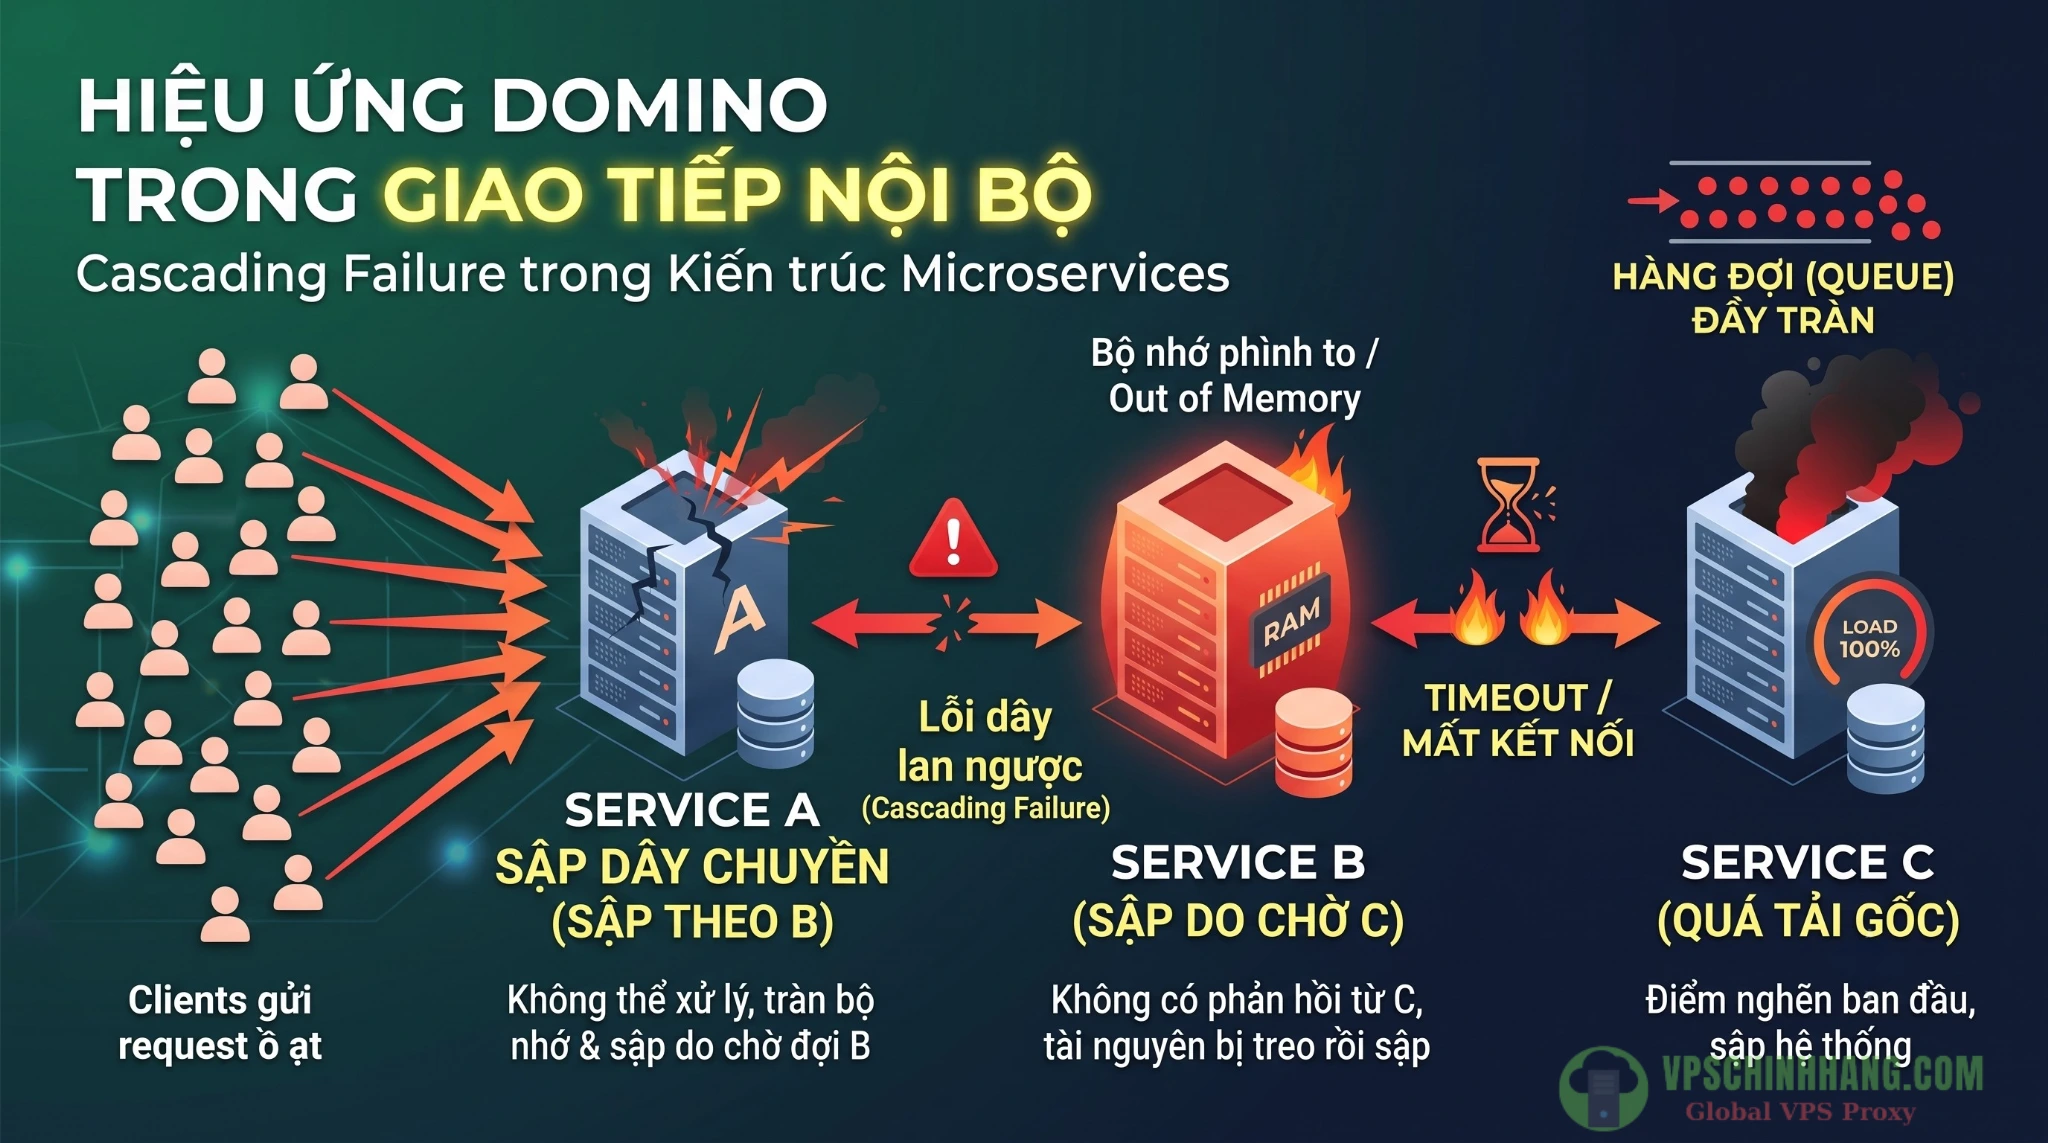
Hiệu ứng domino làm gián đoạn toàn bộ hệ thống Microservices khi một service hạ tầng bị nghẽn tải và không có cơ chế chặn sớm.
Kỷ nguyên Cloud-Native: Tại sao Software Architect chuyển sang triển khai Envoy Proxy API Gateway?
Trước đây, khi nhắc đến việc triển khai Envoy, các kỹ sư thường phải thiết lập hàng ngàn dòng code cấu hình YAML cấp thấp (clusters, listeners, http_filters) trực tiếp trên Envoy Proxy (Data Plane). Tuy nhiên, kiến trúc hiện đại đã chuyển dịch sang sử dụng Envoy Gateway (Control Plane), một lớp quản lý trực quan được xây dựng dựa trên tiêu chuẩn Kubernetes Gateway API.
Việc phân tách rõ ràng này mang lại những lợi thế kỹ thuật đáng chú ý:
Hiệu năng C++ với độ trễ thấp
Ở tầng Data Plane, Envoy Proxy được viết bằng C++, sử dụng mô hình bất đồng bộ, non-blocking I/O (hướng sự kiện) dựa trên libevent và epoll. Mỗi worker thread quản lý trọn vẹn vòng đời của hàng nghìn kết nối mà không xảy ra tình trạng tranh chấp khóa (lock contention). Theo các báo cáo benchmark thực tế sử dụng công cụ nighthawk, hệ sinh thái Envoy Gateway có khả năng duy trì thông lượng QPS khổng lồ với độ trễ P99 ở mức dưới 0.5ms.
Quản lý khai báo bậc cao (high-level traffic rules)
Bên cạnh việc áp dụng cấu hình và tối ưu gRPC Proxy để bứt phá hiệu năng Microservices, Envoy Gateway tiếp tục ghi điểm bằng cách cho phép developer định nghĩa các luật giao thông bằng các tài nguyên Kubernetes quen thuộc (CRDs) như Gateway, HTTPRoute, BackendTrafficPolicy. Hệ thống Control Plane sẽ tự động dịch các khai báo này thành cấu hình xDS phức tạp và đẩy xuống cho các pod Envoy Proxy dưới nền.
Overload Manager: Tự bảo vệ proxy khỏi cạn kiệt tài nguyên
Envoy cung cấp cơ chế tự động theo dõi tài nguyên phần cứng (Memory heap, CPU utilization). Khi tài nguyên chạm ngưỡng nguy hiểm, Envoy chủ động thực hiện xả tải (load shedding) bằng cách ngừng nhận thêm request mới, trả về ngay HTTP 503 để ép client giảm tải (back-pressure).
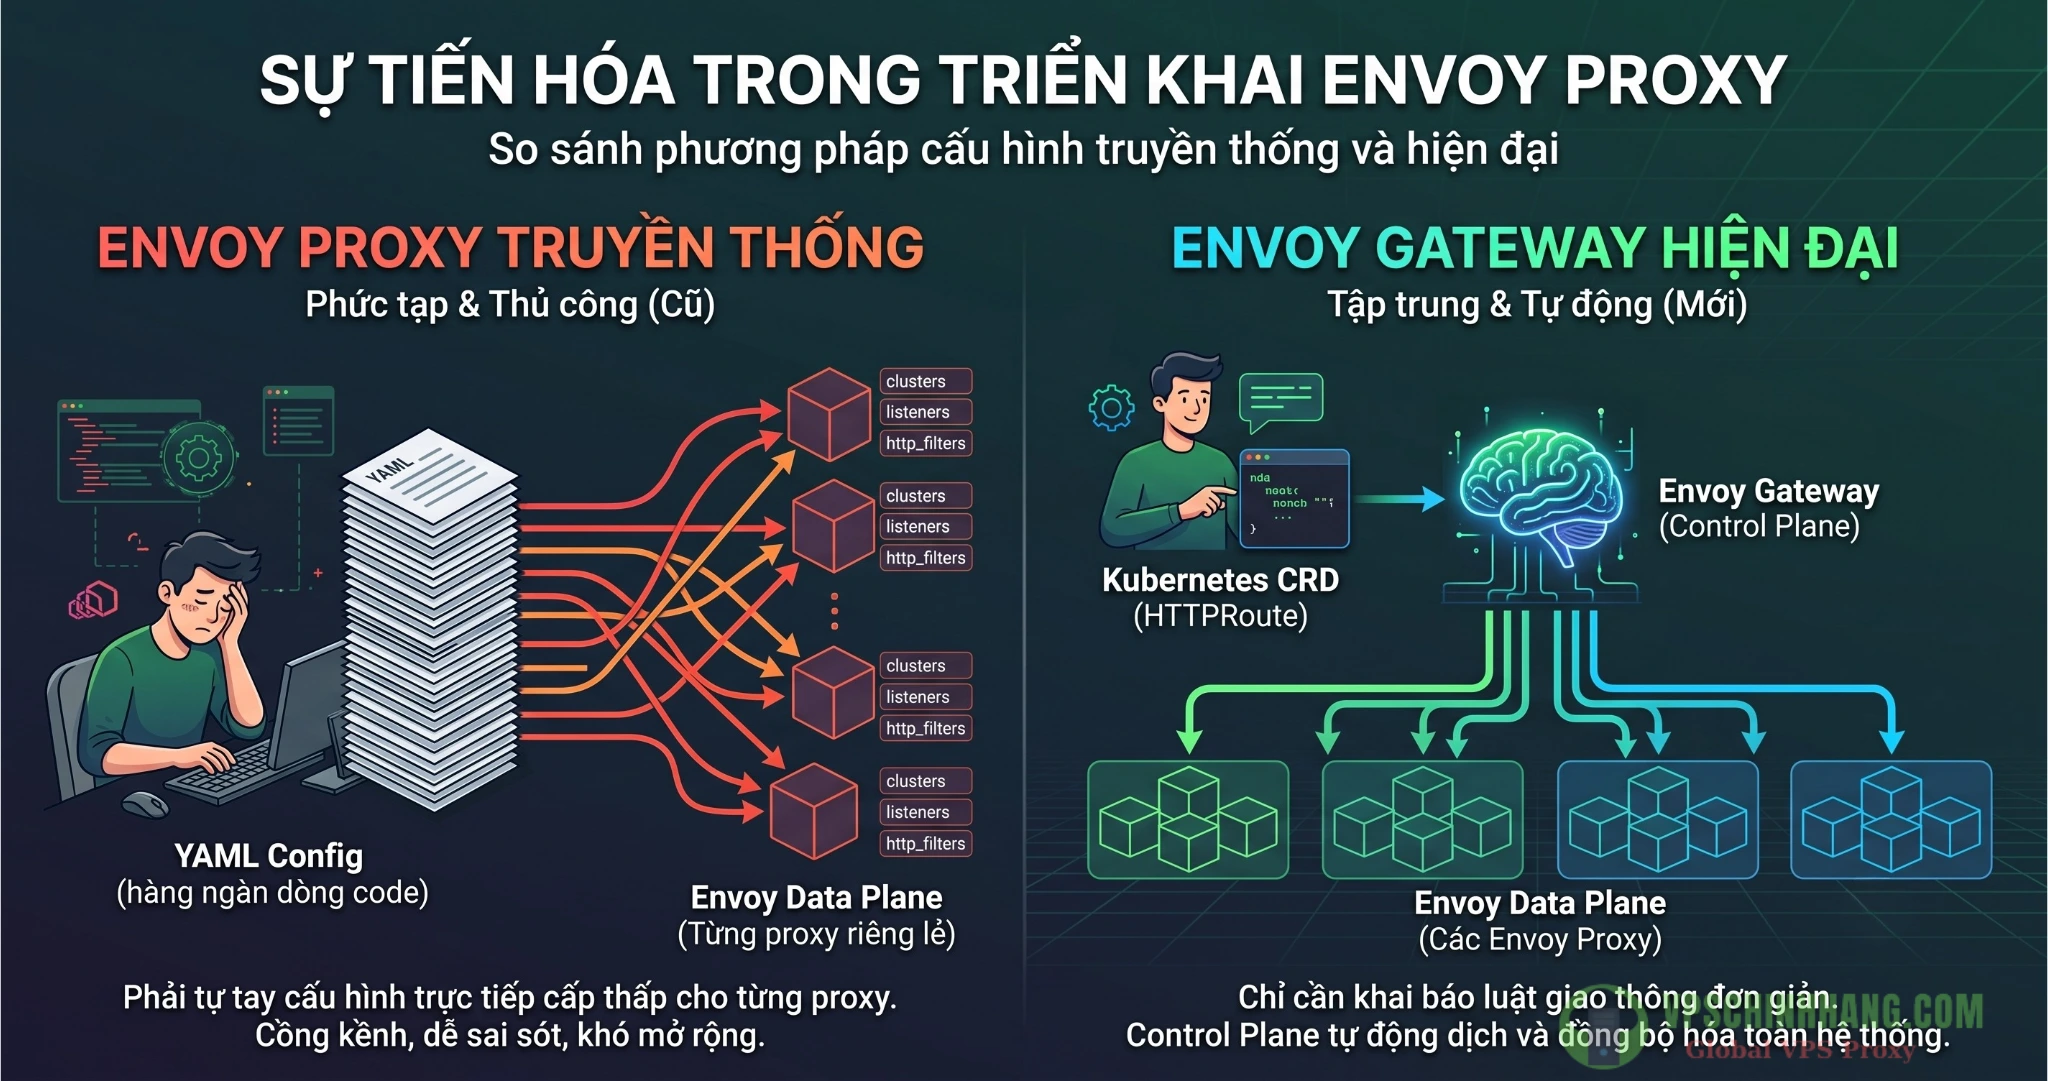
Sự dịch chuyển từ cấu hình Data Plane thủ công sang mô hình quản lý Control Plane thông minh với Envoy Gateway.
Kiến trúc phòng thủ nhiều lớp (defense in depth) trên Kubernetes
Nguyên tắc thiết kế hệ thống chịu tải cao là không tin tưởng bất kỳ lưu lượng nào chưa qua kiểm duyệt. Tương tự như tư duy xây dựng 5 lớp phòng thủ bảo mật VPS Linux chặn đứng Brute-force, mỗi request đi qua Envoy Gateway trên Kubernetes sẽ phải vượt qua các chốt chặn theo thứ tự tối ưu tài nguyên từ thấp đến cao:
- Lớp 1 (Network & TLS): Xác thực chứng chỉ, chặn các payload quá khổ tại Listener của Gateway.
- Lớp 2 (Auth/JWT): Từ chối ngay các request không có định danh hợp lệ (sử dụng filter ext_authz).
- Lớp 3 (Local Rate Limit): Chặn các đợt burst traffic thô bạo tại rìa mạng, bảo vệ chính các pod Envoy.
- Lớp 4 (Global Rate Limit): Kiểm tra quota chính xác theo User/Tenant thông qua Redis backend.
- Lớp 5 (Circuit Breaker): Định tuyến (Routing) và ngắt mạch nếu backend pod đang có dấu hiệu kiệt sức.
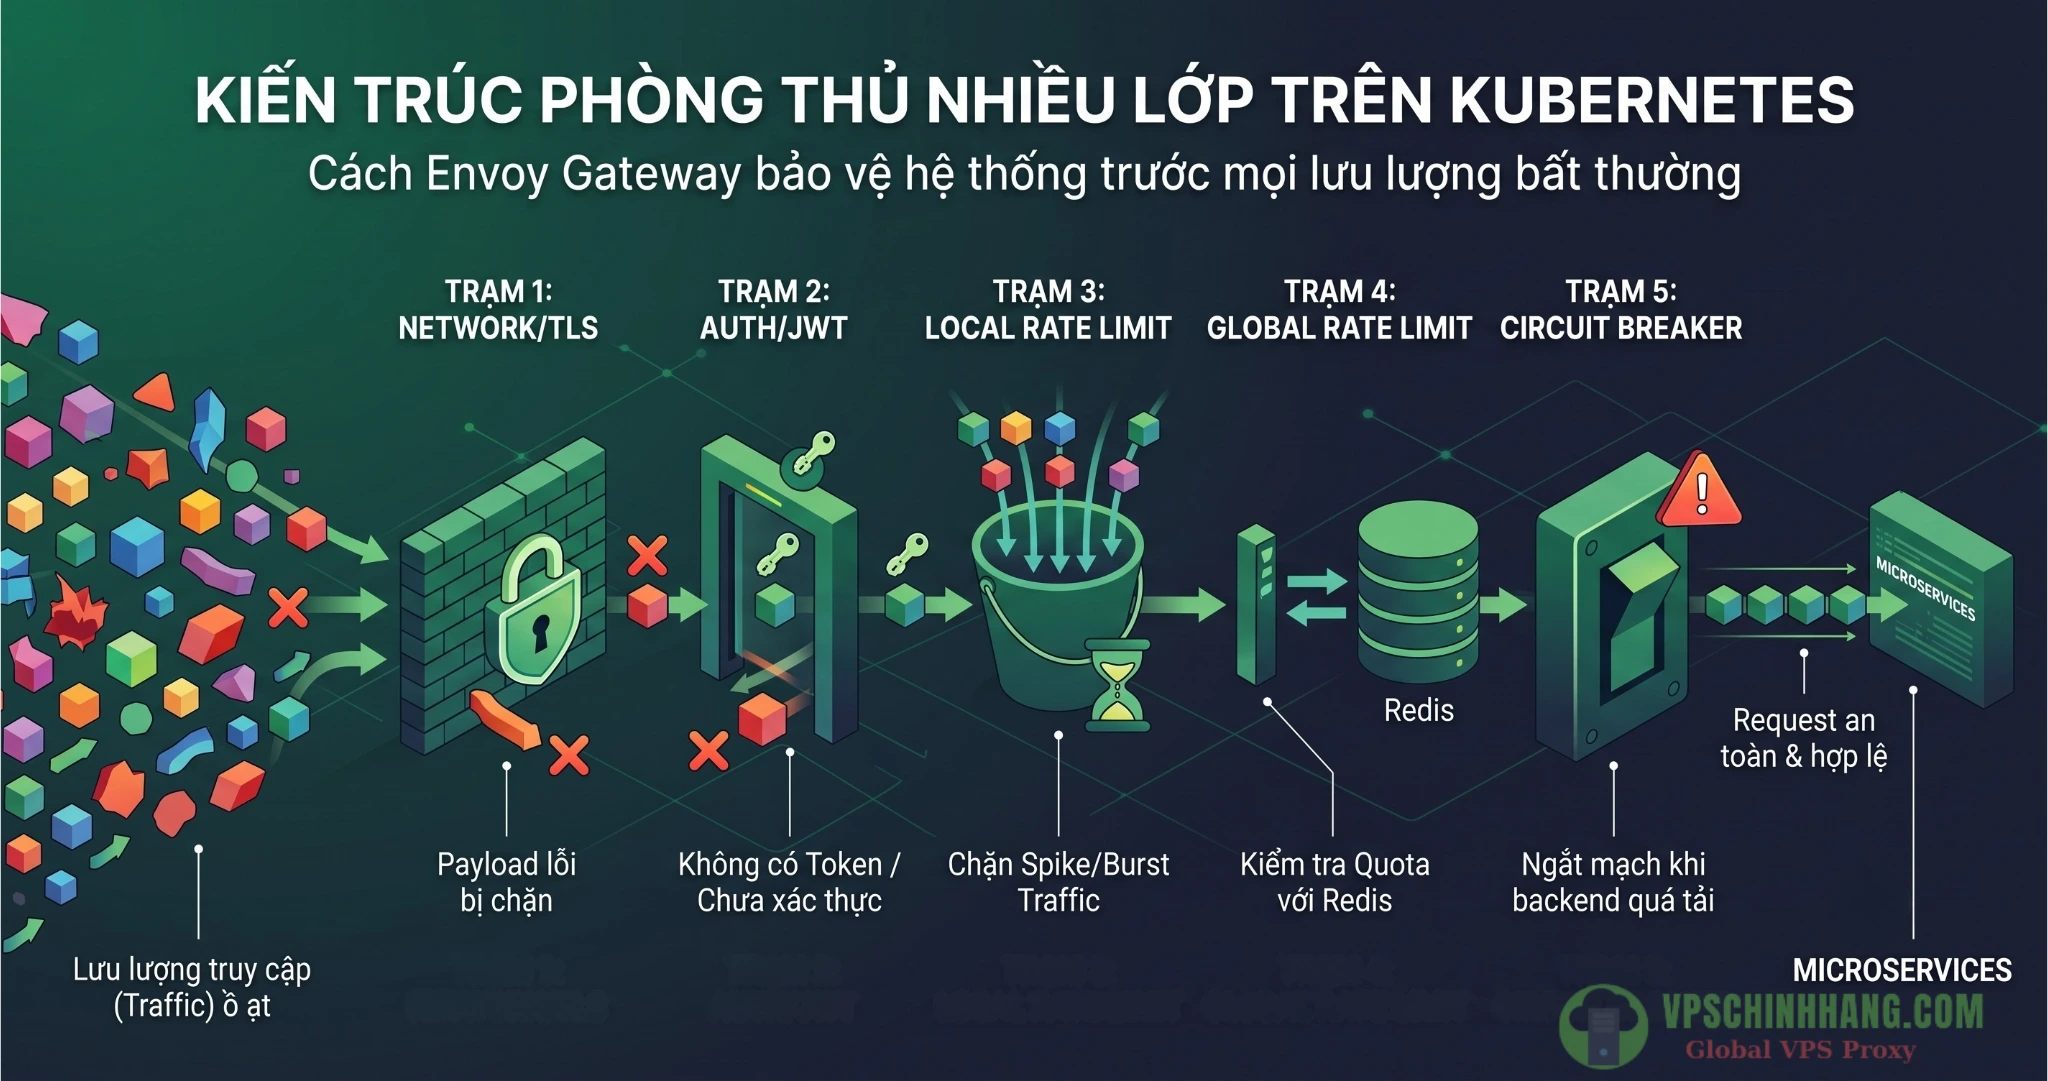
Điều tiết và thanh lọc lưu lượng qua 5 lớp phòng thủ của Envoy Gateway trước khi cho phép request chạm vào backend.
Chiến lược Rate Limit: Local vs Global (điểm cốt lõi)
Để kiểm soát lưu lượng hiệu quả, chúng ta cần phân biệt rõ vai trò của hai cơ chế giới hạn tốc độ mà Envoy Gateway hỗ trợ thông qua CRD BackendTrafficPolicy.
Local Rate Limit (thuật toán Token Bucket)
Đây là tuyến phòng thủ đầu tiên. Thuật toán Token Bucket chạy trực tiếp trên bộ nhớ (in-memory) của từng tiến trình (pod) Envoy.
- Ưu điểm: Độ trễ gần như bằng 0. Hoạt động độc lập, không cần query database, chặn đứng ngay lập tức các đợt tấn công từ chối dịch vụ (DDoS) cơ bản.
- Đặc điểm: Dung lượng giới hạn tính trên từng instance. Nếu bạn cấu hình chặn 100 request/giây, và Gateway đang scale out ra 3 pods, tổng lưu lượng vượt qua sẽ là khoảng 300 request/giây. Cơ chế này được dùng để bảo vệ hạ tầng mạng thay vì tính toán quota kinh doanh.
Global Rate Limit (tích hợp Redis backend)
Khi bạn cần kiểm soát quota nghiệp vụ (ví dụ: Gói Free được 100 API calls/phút, gói Pro được 10.000 API calls/phút), Global Rate Limit là lựa chọn bắt buộc.
Trong Envoy Gateway, bạn không cần phải tự cấu hình và kết nối Rate Limit Service phức tạp như trước. Chỉ cần khai báo Redis backend, Envoy Gateway sẽ tự động lo liệu việc đồng bộ bộ đếm trên toàn cụm (fleet-wide).
- Ưu điểm: Đảm bảo tính nhất quán trên toàn bộ hệ thống, bám sát các rule nghiệp vụ.
- Đánh đổi: Tốn thêm một lượng nhỏ độ trễ mạng (vài mili-giây) để Envoy truy vấn sang Redis.
Ngắt mạch (Circuit Breaker) & Outlier Detection: Ngăn thảm họa dây chuyền
Rate Limit chỉ kiểm soát tốc độ request mới, nó không giải quyết được các request bị treo do backend xử lý chậm (ví dụ database lock). Đó là lúc hệ thống cần cơ chế ngắt mạch tự động.
Circuit Breaker (fail-fast)
Envoy Gateway cung cấp các trường như maxConnections (tối đa kết nối TCP) và maxPendingRequests (số request xếp hàng đợi). Bằng cách thiết lập các thông số này dựa trên kết quả load-test của backend, bạn tạo ra một ngưỡng chịu đựng an toàn. Khi hàng đợi đầy, Envoy ngắt mạch ngay lập tức (Fail-fast), trả về lỗi 503 cho client thay vì đẩy thêm áp lực xuống backend đang thiếu tài nguyên xử lý.
Outlier Detection (loại trừ node lỗi)
Hoạt động song song với Circuit Breaker, Outlier Detection là cơ chế theo dõi thụ động (passive health check). Nếu Gateway phát hiện Pod A của service backend liên tục trả về mã lỗi 5xx (ví dụ 5 lần liên tiếp), nó sẽ gỡ Pod A ra khỏi danh sách cân bằng tải trong một khoảng thời gian (base ejection time), chỉ đẩy traffic sang các Pod đang hoạt động ổn định, giúp Pod A có thời gian phục hồi.
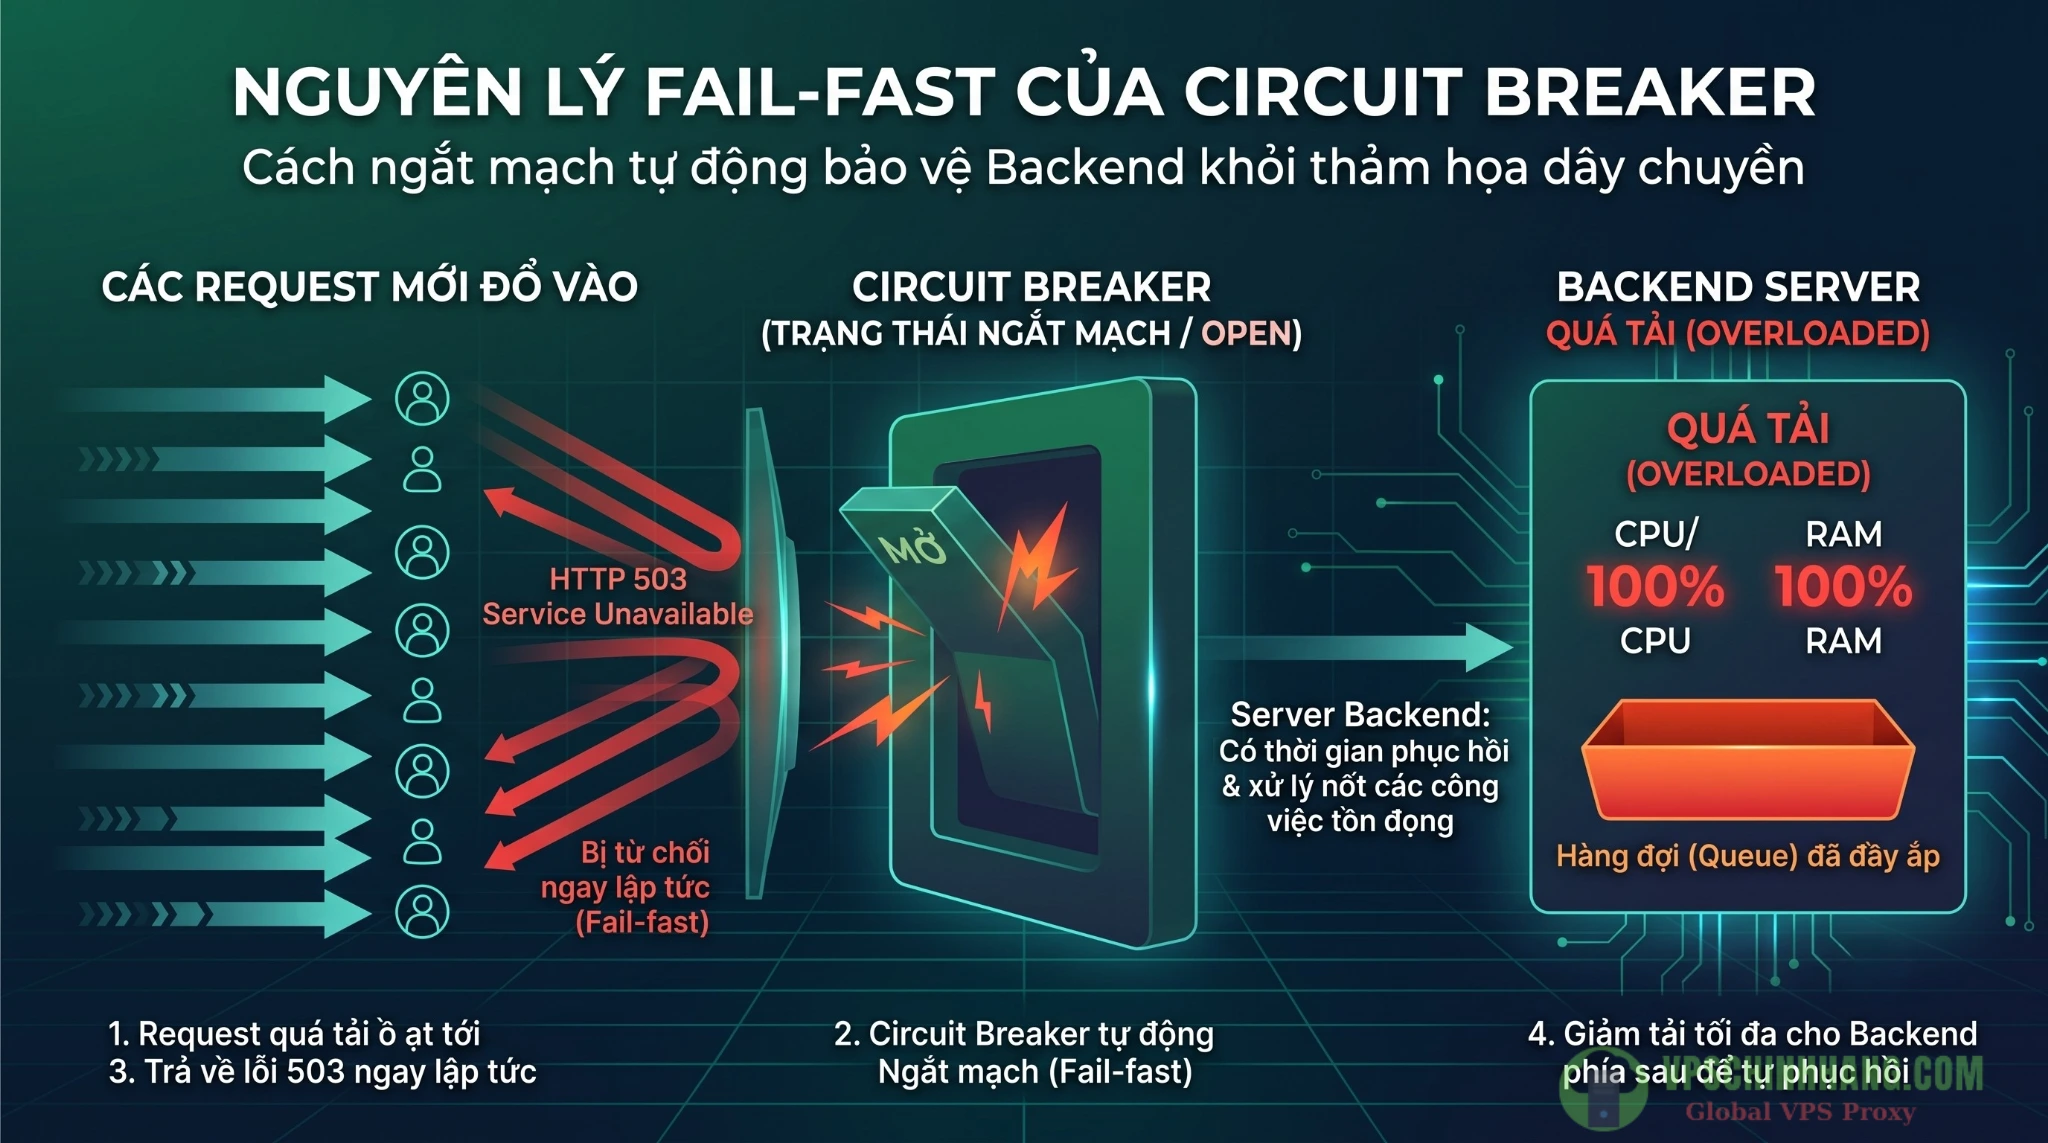
Cơ chế ngắt mạch (Fail-fast) từ chối sớm request ngay tại Gateway, cung cấp thời gian để backend phục hồi năng lực xử lý.
Hướng dẫn cấu hình Envoy Gateway thực chiến (kèm K8s YAML)
Dưới đây là phương pháp triển khai hiện đại sử dụng Kubernetes Gateway API. Bạn có thể thực hành các bước này trên một cluster Kubernetes cục bộ như Kind hoặc Minikube.
Bước 1: Khởi tạo Gateway và HTTPRoute
Đầu tiên, chúng ta định nghĩa một Gateway để lắng nghe traffic ở cổng 80, và một HTTPRoute để định tuyến request có tiền tố /api/orders về service backend.
apiVersion: gateway.networking.k8s.io/v1
kind: GatewayClass
metadata:
  name: eg
spec:
  controllerName: gateway.envoyproxy.io/gatewayclass-controller
---
apiVersion: gateway.networking.k8s.io/v1
kind: Gateway
metadata:
  name: public-gateway
  namespace: default
spec:
  gatewayClassName: eg
  listeners:
    - name: http
      protocol: HTTP
      port: 80
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  name: orders-route
  namespace: default
spec:
  parentRefs:
    - name: public-gateway
  rules:
    - matches:
        - path:
            type: PathPrefix
            value: /api/orders
      backendRefs:
        - name: order-service
          port: 8080
Bước 2: Thiết lập Circuit Breaker & Rate Limit với BackendTrafficPolicy
Sức mạnh của Envoy Gateway nằm ở CRD BackendTrafficPolicy. Thay vì viết hàng trăm dòng config cấp thấp, bạn chỉ cần gắn policy này vào HTTPRoute đã tạo ở trên.
apiVersion: gateway.envoyproxy.io/v1alpha1
kind: BackendTrafficPolicy
metadata:
  name: orders-traffic-policy
  namespace: default
spec:
  targetRefs:
    - group: gateway.networking.k8s.io
      kind: HTTPRoute
      name: orders-route

  # 1. Cấu hình Ngắt mạch (Circuit Breaker)
  circuitBreaker:
    maxConnections: 1024        # Giới hạn 1024 kết nối TCP
    maxPendingRequests: 100     # Tối đa 100 request chờ trong hàng đợi
    maxParallelRequests: 500    # Số request xử lý song song tối đa
    maxRetries: 3               # Giới hạn số lần retry

  # 2. Cấu hình Rate Limit kết hợp
  rateLimit:
    # Local Rate Limit (Bảo vệ pod khỏi burst traffic)
    local:
      rules:
        - limit:
            requests: 200
            unit: Second

    # Global Rate Limit (Cần cấu hình Redis backend trên hệ thống)
    global:
      rules:
        - limit:
            requests: 5000
            unit: Minute
Lưu ý: Để Global Rate Limit hoạt động, bạn cần cung cấp thông tin kết nối Redis cho Envoy Gateway Control Plane thông qua cấu hình EnvoyGateway config map hoặc tham số lúc cài đặt Helm chart.
Bước 3: Triển khai trên môi trường Kubernetes
Quy trình triển khai tiêu chuẩn bằng Helm:
- Cài đặt Gateway API CRDs:
kubectl apply -f https://github.com/kubernetes-sigs/gateway-api/releases/download/v1.0.0/standard-install.yaml - Cài đặt Envoy Gateway:
helm install eg oci://docker.io/envoyproxy/gateway-helm --version v1.x.x -n envoy-gateway-system --create-namespace - Apply cấu hình:Sử dụng lệnh
kubectl apply -f <tên-file.yaml>để đẩy các cấu hình Route và Policy vào cluster. Hệ thống Control Plane sẽ tự động phân tích và sinh ra cấu hình Envoy Proxy dưới nền.
Cấu hình Shadow Mode & Fail-Open (thủ thuật vận hành)
Khi đưa rate-limit lên môi trường production, rủi ro từ chối traffic hợp lệ (false positive) luôn hiện hữu.
- Shadow Mode (chạy ẩn): Các hệ thống hiện đại thường khuyến nghị vận hành thử nghiệm bằng cách theo dõi các metric đếm số request vượt ngưỡng được bắn về Prometheus, trước khi thực sự cấu hình hành động chặn (trả về lỗi 429).
- Fail-Open: Nếu Redis lưu trữ Global Rate Limit gặp sự cố mất kết nối, các kỹ sư thường ưu tiên cấu hình để Gateway tiếp tục cho request đi qua (fail-open) dựa vào Local Rate Limit làm chốt chặn cuối cùng, thay vì trả về lỗi 500 hàng loạt gây gián đoạn toàn bộ dịch vụ.
5 sai lầm phổ biến (anti-patterns) cần tránh khi scale hệ thống
Dù cấu hình Envoy Gateway rất trực quan, các sai lầm về mặt tư duy kiến trúc vẫn có thể gây ra những hậu quả khó lường:
- Đánh đồng Local Rate Limit với business quota: Nhiều kỹ sư cấu hình Local limit là 100 req/s, sau đó scale Gateway lên 5 pods và thắc mắc tại sao backend nhận tới 500 req/s. Hãy nhớ rằng Local Limit tính toán độc lập trên bộ nhớ của từng pod. Để tính quota nghiệp vụ, bắt buộc phải dùng Global Limit.
- Lạm dụng retry với lỗi 5xx: Việc thiết lập retry tự động cho mọi mã lỗi HTTP 5xx là một lỗi thiết kế nghiêm trọng. Nếu backend trả 503 vì đang kiệt sức, việc Gateway nhồi thêm 3 lần retry sẽ khuếch đại áp lực lên nhiều lần, trực tiếp tạo áp lực lớn lên backend.
- Bỏ qua cấu hình timeout: Thiết lập Circuit Breaker nhưng quên thiết lập
timeouttrên route. Các request bị treo phía backend sẽ tiếp tục chiếm giữ tài nguyên connection pool của Gateway vô thời hạn. - Dùng chung Rate Limit bucket cho API read và write: API
GET /productsthường xử lý rất nhanh, trong khiPOST /checkouttốn nhiều thời gian ghi Database. Áp dụng một giới hạn chung cho cả 2 route này sẽ làm cạn kiệt kết nối DB trước khi chạm ngưỡng rate-limit. Hãy tách biệt policy cho từng route. - Tin tưởng IP mù quáng: Nếu hệ thống của bạn nằm sau một CDN (như Cloudflare) hoặc Cloud Load Balancer, IP trực tiếp kết nối tới Gateway sẽ là IP của proxy trung gian. Cần thiết lập tin tưởng đúng số lượng hop trong chuỗi
X-Forwarded-Forđể rate-limit đúng IP người dùng thực tế.
Câu hỏi thường gặp (FAQ)
1. Sự khác biệt giữa Envoy Proxy và Envoy Gateway là gì?
Envoy Proxy là lớp thực thi (Data Plane) trực tiếp xử lý và điều hướng traffic. Envoy Gateway là lớp quản lý (Control Plane) giúp bạn tự động hóa việc cấu hình Envoy Proxy bằng các tài nguyên chuẩn của Kubernetes Gateway API thay vì phải tự viết file YAML thủ công.
2. Khi nào nên dùng Local Rate Limit, khi nào dùng Global Rate Limit?
Dùng Local Rate Limit để chống spam/burst traffic nhằm bảo vệ từng pod Gateway khỏi cạn kiệt bộ nhớ. Dùng Global Rate Limit để thực thi chính xác quota kinh doanh (ví dụ: giới hạn 100 API/phút cho từng user) được đồng bộ trên toàn cụm.
3. Cơ chế Circuit Breaker (ngắt mạch) bảo vệ backend ra sao?
Hoạt động theo nguyên lý fail-fast (từ chối sớm). Khi nhận thấy hàng đợi request vào backend đã đầy, Gateway sẽ chặn ngay request mới và trả về mã HTTP 503. Điều này giúp backend không bị nhồi thêm áp lực và có thời gian xử lý nốt các tác vụ tồn đọng để phục hồi.
4. Hệ thống bắt buộc phải cài đặt Redis thì mới dùng được Envoy Gateway đúng không?
Không. Bạn chỉ cần cài đặt và tích hợp Redis khi muốn kích hoạt tính năng Global Rate Limit (để lưu trữ bộ đếm tập trung). Nếu chỉ cấu hình định tuyến (routing), ngắt mạch (circuit breaker) và Local Rate Limit, hệ thống hoạt động độc lập mà không cần Redis.
5. Chế độ Shadow Mode trong cấu hình Rate Limit có tác dụng gì?
Đây là chế độ đếm nhưng không chặn. Gateway sẽ ghi nhận các request vượt ngưỡng vào hệ thống metric (như Prometheus) nhưng vẫn cho phép đi qua bình thường. Kỹ sư dùng chế độ này để kiểm thử ngưỡng cấu hình an toàn trên production trước khi chính thức áp dụng hành động chặn (trả về 429).
Kết luận
Việc triển khai Envoy Proxy API Gateway trong kỷ nguyên Cloud-Native đã vượt ra khỏi giới hạn của những tệp cấu hình YAML thủ công phức tạp. Bằng cách ứng dụng sức mạnh của Kubernetes Gateway API, các Software Architect có thể dễ dàng quản lý lưu lượng, bảo vệ hệ thống thông qua việc kết hợp nhuần nhuyễn Local Rate Limit, Global Rate Limit và Circuit Breaker.
Lời khuyên thực chiến cho các tổ chức: Hãy bắt đầu xây dựng baseline traffic thông qua việc thiết lập các route cơ bản và đẩy metric về hệ thống giám sát. Nếu bạn cần một giải pháp trực quan, có thể tham khảo cách giám sát hệ thống với OpenTelemetry và Grafana, từ đó nắm rõ hành vi của dòng chảy dữ liệu trước khi tiến hành áp đặt các giới hạn BackendTrafficPolicy nghiêm ngặt. Kiểm soát được lưu lượng ở cửa ngõ bằng một kiến trúc mở, dễ vận hành chính là chìa khóa để hệ thống Microservices của bạn chịu tải bền bỉ trước mọi cơn bão traffic.
Tài liệu tham khảo
- API Gateways | Envoy Gateway
- Rate Limiting | Envoy Gateway
- Circuit Breakers | Envoy Gateway
- About the documentation — envoy 1.40.0-dev-782ef7 documentation
- Architecture overview — envoy 1.40.0-dev-782ef7 documentation
- Life of a Request — envoy 1.40.0-dev-782ef7 documentation
- GitHub – envoyproxy/ratelimit: Go/gRPC service designed to enable generic rate limit scenarios from different types of applications. · GitHub