

Hướng dẫn cấu hình Egress Proxy trên VPS Linux: Quản lý request API, tránh Rate-Limit (2026)
Khi hệ thống backend scale up với hàng chục microservices cùng dội lượng lớn request vào các cổng thanh toán (VNPay, Stripe) hoặc API đối tác, developer thường xuyên phải đối mặt với một cơn ác mộng: hệ thống liên tục báo lỗi 429 Too Many Requests hoặc dải IP máy chủ bị đối tác block. Vấn đề hiếm khi nằm ở logic code, mà xuất phát từ việc luồng traffic đi ra (outbound) đang bị thả nổi không kiểm soát.
Đó là lý do việc cấu hình Egress Proxy trở thành giải pháp hạ tầng trọng tâm để điều tiết và phân bổ hợp lý các luồng gọi API. Vậy nguyên nhân sâu xa của hiện tượng Rate-Limit này là gì, và làm thế nào để thiết lập một chốt chặn bảo vệ an toàn từ tầng Proxy cho đến nhân Kernel Linux của hệ thống?
Nguyên nhân thực sự khiến server bị Rate-Limit khi gọi API
Để xử lý triệt để, chúng ta cần bóc tách cách các API đích nhìn nhận luồng traffic từ hệ thống của bạn.
Kiến trúc phân tán và nút thắt SNAT
Trong mạng nội bộ, bạn có thể có hàng trăm worker chạy song song. Tuy nhiên, khi đi ra ngoài Internet, cơ chế Source NAT (SNAT) tại Gateway sẽ biên dịch toàn bộ địa chỉ IP nội bộ này thành một địa chỉ IP Public.
Đối với API bên nhận, tất cả request từ cụm microservices của bạn đều được coi là xuất phát từ một client (vì chung IP). Dù từng worker đơn lẻ gọi với tần suất thấp, tổng lượng request cộng dồn vẫn vượt qua ngưỡng Rate-Limit của đối tác, kích hoạt ngay lập tức mã lỗi HTTP 429. Vấn đề này đặc biệt phổ biến trong các tác vụ thu thập dữ liệu, nơi bạn có thể cần ứng dụng thêm các phương pháp chống block khi scraping dữ liệu với Python, VPS và Rotating Proxy (2025) nhằm hỗ trợ phân tán IP hiệu quả.
Hiệu ứng Retry Storm (bão gọi lại)
Khi cổng thanh toán gặp sự cố chập chờn, các giao dịch bắt đầu bị timeout. Lúc này, các worker đồng loạt kích hoạt cơ chế tự động thử lại (retry).
Nếu ứng dụng không có cơ chế delay thông minh, hàng nghìn worker sẽ gửi yêu cầu lại vào cùng một thời điểm, tạo thành các đỉnh nhọn lưu lượng (traffic spikes). Áp lực cộng hưởng này làm cạn kiệt thuật toán bảo vệ của cổng thanh toán, khiến vòng lặp lỗi ngày càng thắt chặt và dẫn đến tình trạng API đích từ chối phục vụ.
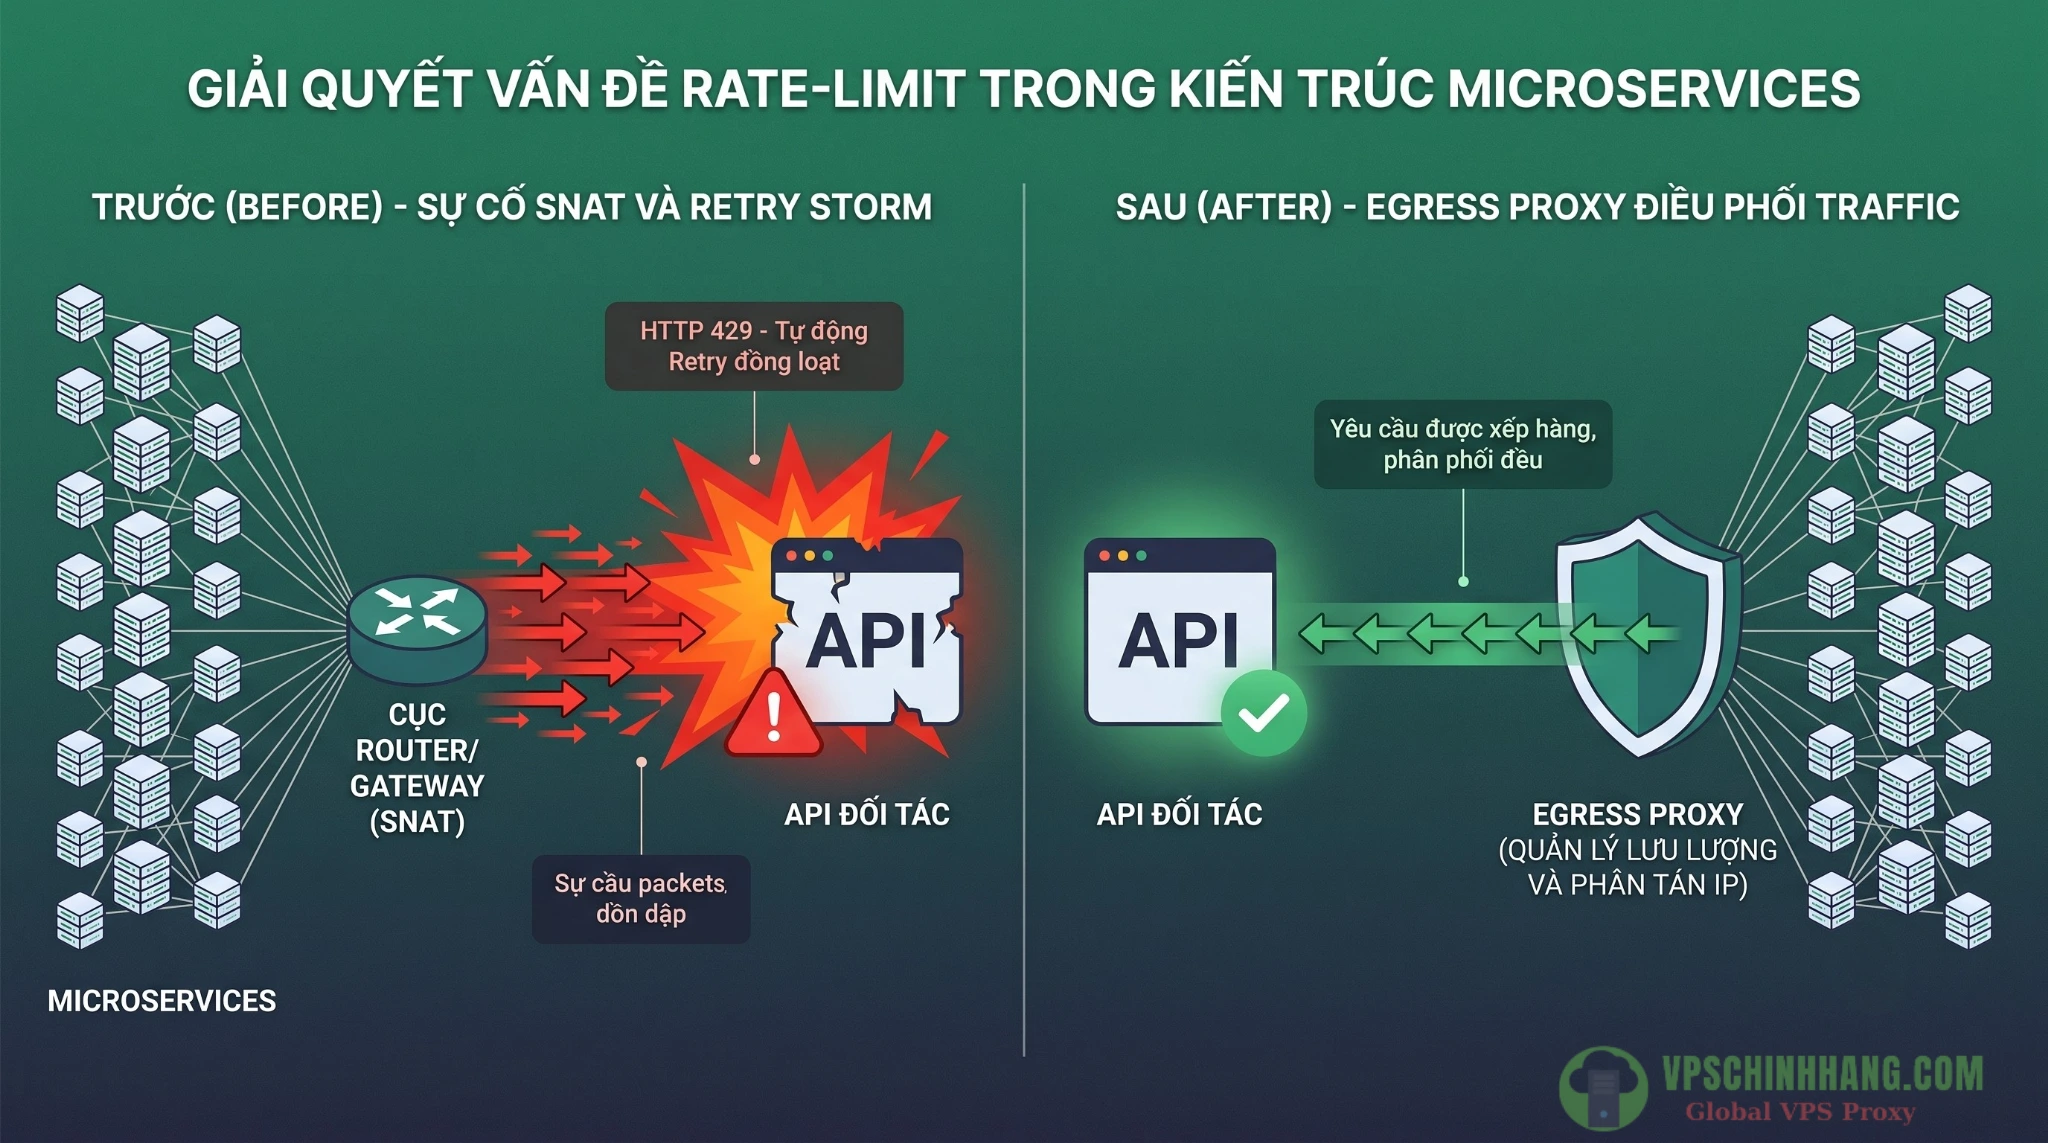
Sơ đồ minh họa hiện tượng Retry Storm phá vỡ rate-limit (trái) và giải pháp điều tiết lưu lượng mượt mà qua Egress Proxy (phải).
So sánh Squid và HAProxy: Chọn công cụ nào làm Egress Proxy?
Egress Proxy đóng vai trò là cổng trung gian điều phối chiều ra. Cả Squid và HAProxy đều là giải pháp mã nguồn mở mạnh mẽ, nhưng mang triết lý kiến trúc khác biệt.
| Bài toán Rate-Limit thực tế | Proxy phù hợp | Cơ chế kỹ thuật áp dụng |
| Bảo vệ & giới hạn tần suất gọi API | HAProxy | Sử dụng Stick-table. Theo dõi chính xác tần suất request trên cửa sổ trượt (sliding window) theo IP nguồn và trả về header Retry-After. |
| Chống DDoS, spam kết nối | HAProxy | Sử dụng tính năng Tarpit để giam hãm tài nguyên botnet lạm dụng mà không tiêu tốn CPU của Proxy. |
| Kiểm soát truy cập (Whitelist API) | Squid | Sử dụng SslPeekAndSplice. Lọc danh sách tên miền bằng cơ chế đọc SNI mà không cần can thiệp giải mã HTTPS. |
| Điều tiết băng thông (Traffic Shaping) | Squid | Sử dụng Delay Pools. Ép băng thông của các file dung lượng lớn để không chiếm dụng đường truyền của luồng API thanh toán. |
Hướng dẫn cấu hình Egress Proxy bằng HAProxy (cập nhật HAProxy 3.x)
HAProxy tỏa sáng trong bài toán đếm request và điều tiết lưu lượng. Các phiên bản HAProxy 3.x hiện đại cung cấp những công cụ can thiệp rất sâu vào hạ tầng, không chỉ ở chiều vào (inbound) tương tự như quy trình cấu hình HAProxy Load Balancer phân tải cho cụm VPS Linux (2026), mà còn kiểm soát chiều ra (outbound) vô cùng mạnh mẽ.
Chuẩn bị và cài đặt HAProxy
Cập nhật hệ thống:
sudo apt update && sudo apt upgrade -yCài đặt HAProxy từ kho lưu trữ của Ubuntu/Debian:
sudo apt install haproxy -yCấu hình Stick-table, Tarpit và tính năng Pause
Thay vì chỉ trả về mã 429 thẳng thừng, ta thiết lập mô hình Penalty Box. Nếu IP gửi quá 50 requests/10 giây, HAProxy sẽ đưa IP đó vào hố lầy (tarpit) giam giữ kết nối trong 10 giây, sau đó chặn và trả về Retry-After.
Đặc biệt, ứng dụng công nghệ HAProxy 3.2+, bạn có thể dùng lệnh pause để làm mượt lưu lượng khi vừa chớm ngưỡng, giảm tải việc viết logic retry phức tạp ở backend.
peers mypeers
    peer local 127.0.0.1:10000
    # Bảng 1: Theo dõi tần suất request trong cửa sổ 10 giây
    table client_request_rates type ipv6 size 1m expire 10s store http_req_rate(10s)
    # Bảng 2: Penalty Box - đánh dấu IP bị phạt trong 30 giây
    table flagged_clients type ipv6 size 1m expire 30s store gpt(1)

frontend egress_api
    bind *:8080
    mode http

    # BẢO VỆ GIAO THỨC (HAProxy 3.1+)
    # Từ chối QUIC (HTTP/3) để ép cổng thanh toán fallback về TCP/HTTP2, giúp proxy kiểm soát ổn định
    # quic-initial reject

    # KHAI BÁO ACL
    acl warning_limit src,table_http_req_rate(mypeers/client_request_rates) gt 40
    acl exceeds_limit src,table_http_req_rate(mypeers/client_request_rates) gt 50
    acl is_flagged src,table_gpt(0,mypeers/flagged_clients) eq 1

    # ĐIỀU TIẾT LƯU LƯỢNG (Traffic Shaping - HAProxy 3.2+)
    # Trì hoãn xử lý 500ms nếu IP bắt đầu chớm chạm ngưỡng nguy hiểm
    http-request pause 500 if warning_limit

    # XỬ LÝ HÌNH PHẠT BẰNG TARPIT
    # Định nghĩa thời gian giam giữ kết nối là 10 giây
    timeout tarpit 10s

    # Nếu nằm trong danh sách phạt, giam kết nối vào Tarpit rồi mới trả lỗi 429
    http-request tarpit deny_status 429 if is_flagged

    # Trả về thời gian phạt còn lại (giây) qua header Retry-After
    http-after-response set-header Retry-After %[src,table_expire(mypeers/flagged_clients),div(1000)] if is_flagged

    # THEO DÕI VÀ GẮN CỜ
    http-request track-sc0 src table mypeers/client_request_rates
    http-request track-sc1 src table mypeers/flagged_clients
    http-request sc-set-gpt(0,1) 1 if exceeds_limit

    default_backend partner_api_backend
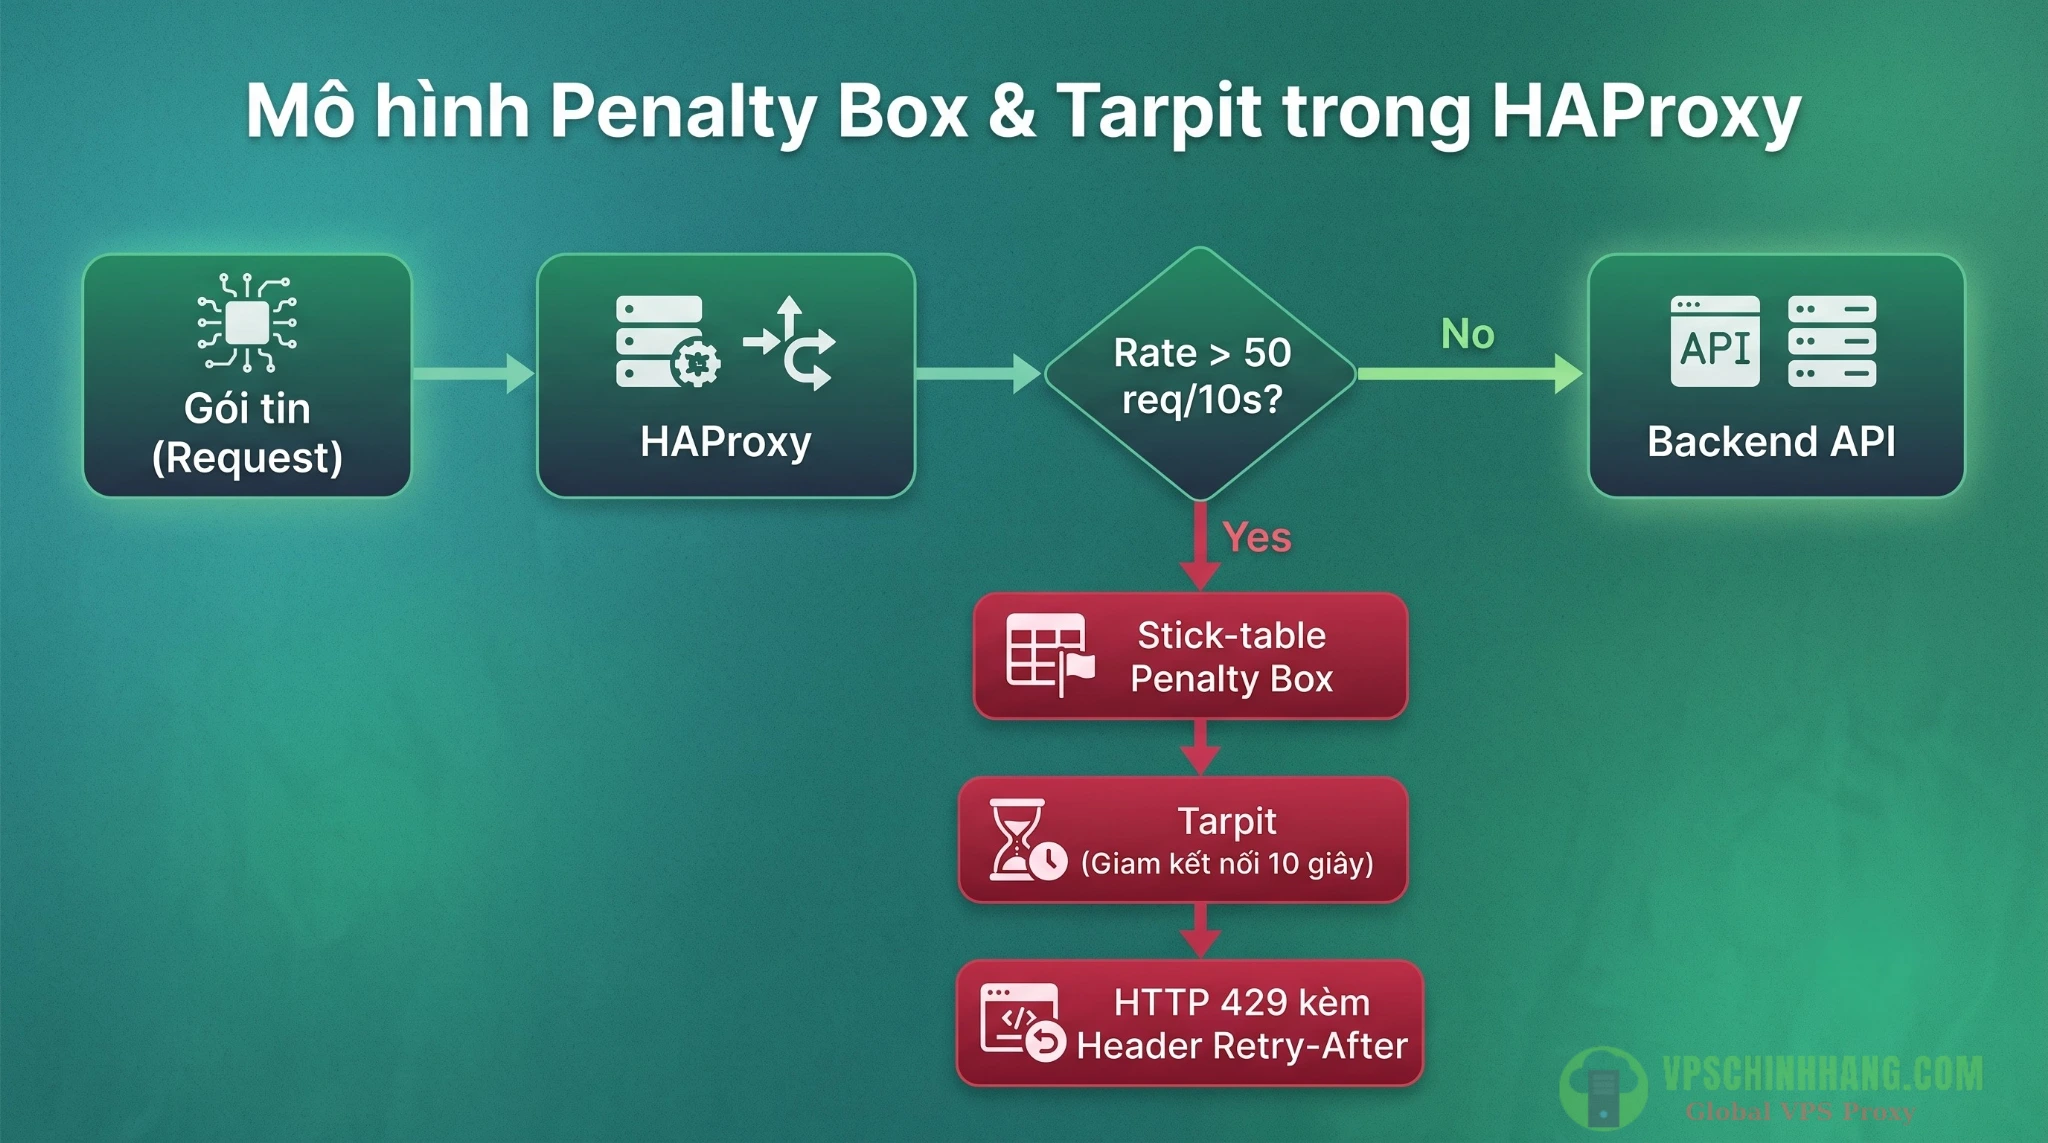
Lưu đồ thuật toán xử lý request vượt ngưỡng bằng cơ chế Stick-table và Tarpit trên HAProxy.
Khống chế Connection bằng maxconn
Trong khối backend, sử dụng tham số maxconn để hàng đợi (queue) các luồng gọi vượt mức, giúp bảo vệ đối tác:
backend partner_api_backend
    mode http
    balance roundrobin
    timeout queue 10s
    # Giới hạn 30 kết nối TCP đồng thời nghiêm ngặt
    server partner_api api.partner.com:443 ssl verify none maxconn 30 strict-maxconn
Tối ưu hóa Kernel Linux (Sysctl): mảnh ghép quan trọng tránh sập Proxy
Đây là lỗ hổng kỹ thuật mà nhiều System Admin bỏ qua. Khi một VPS Linux làm Egress Proxy gánh hàng nghìn worker gọi API, nếu chỉ cấu hình ứng dụng mà bỏ qua nhân Linux (Kernel), máy chủ sẽ dễ bị sập do hiện tượng cạn kiệt cổng cục bộ (Port Exhaustion). Lỗi Cannot assign requested address sẽ xuất hiện tràn ngập log.
Để Proxy chịu tải cường độ cao, bạn bắt buộc phải chỉnh sửa file /etc/sysctl.conf để mở rộng tài nguyên mạng, tương tự như khi áp dụng kỹ thuật cấu hình VPS Ubuntu 26.04 LTS: Tối ưu hiệu năng và bảo mật một cách chuyên sâu:
# Mở rộng dải cổng mạng gọi ra ngoài (outbound ports)
net.ipv4.ip_local_port_range = 1024 65535

# Cho phép tái sử dụng nhanh chóng các socket đang ở trạng thái TIME_WAIT
net.ipv4.tcp_tw_reuse = 1

# Giảm thời gian chờ giải phóng socket xuống còn 15 giây
net.ipv4.tcp_fin_timeout = 15

# Mở rộng giới hạn File Descriptors của hệ thống
fs.file-max = 2097152

# Tối ưu hóa hàng đợi kết nối chống rớt gói tin
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535

# Tối ưu thuật toán chống tắc nghẽn BBR để gọi API quốc tế mượt mà hơn
net.core.default_qdisc = fq
net.ipv4.tcp_congestion_control = bbr
Áp dụng cấu hình bằng lệnh: sudo sysctl -p. Việc này đảm bảo Proxy của bạn luôn dồi dào tài nguyên cổng (port) để xử lý lượng traffic lớn.
Hướng dẫn cấu hình Egress Proxy bằng Squid (tối ưu Routing & ACL)
Nếu hệ thống yêu cầu lọc tên miền (whitelist) khắt khe và cần xoay vòng địa chỉ IP Public đầu ra, kiến trúc của Squid sẽ giải quyết tốt bài toán này. Để nắm rõ các bước cài đặt nền tảng, bạn có thể xem lại hướng dẫn cài đặt và thiết lập Squid Proxy trên Ubuntu trước khi đi sâu vào cấu hình Egress nâng cao.
Tạo ACL Whitelist với SslPeekAndSplice
Nhiều kỹ sư có thói quen bật tính năng SSL Bump để giải mã HTTPS. Tuy nhiên, với traffic thanh toán, hành động này vi phạm nghiêm trọng chuẩn PCI-DSS (lộ plaintext thông tin thẻ, API Key).
Thay vì giải mã, hãy sử dụng tính năng SslPeekAndSplice của Squid. Proxy sẽ chỉ đọc trường SNI từ gói tin Client Hello để xác định tên miền, sau đó thiết lập TCP Tunnel nguyên bản.
Cấu hình /etc/squid/squid.conf:
# Khai báo cổng HTTPS hỗ trợ lấy thông tin
https_port 3130 cert=/etc/squid/ssl/squid.pem ssl-bump intercept

acl step1 at_step SslBump1
acl step2 at_step SslBump2

# Đọc SNI từ file whitelist chứa các đối tác (.stripe.com, .vnpay.vn)
acl allowed_https_sites ssl::server_name "/etc/squid/payment_domains.txt"

ssl_bump peek step1 all
# Trung chuyển nguyên vẹn mã hóa (Splice) nếu đúng đối tác
ssl_bump splice step2 allowed_https_sites
# Chặn ngắt kết nối với các truy cập trái phép
ssl_bump terminate step2 all
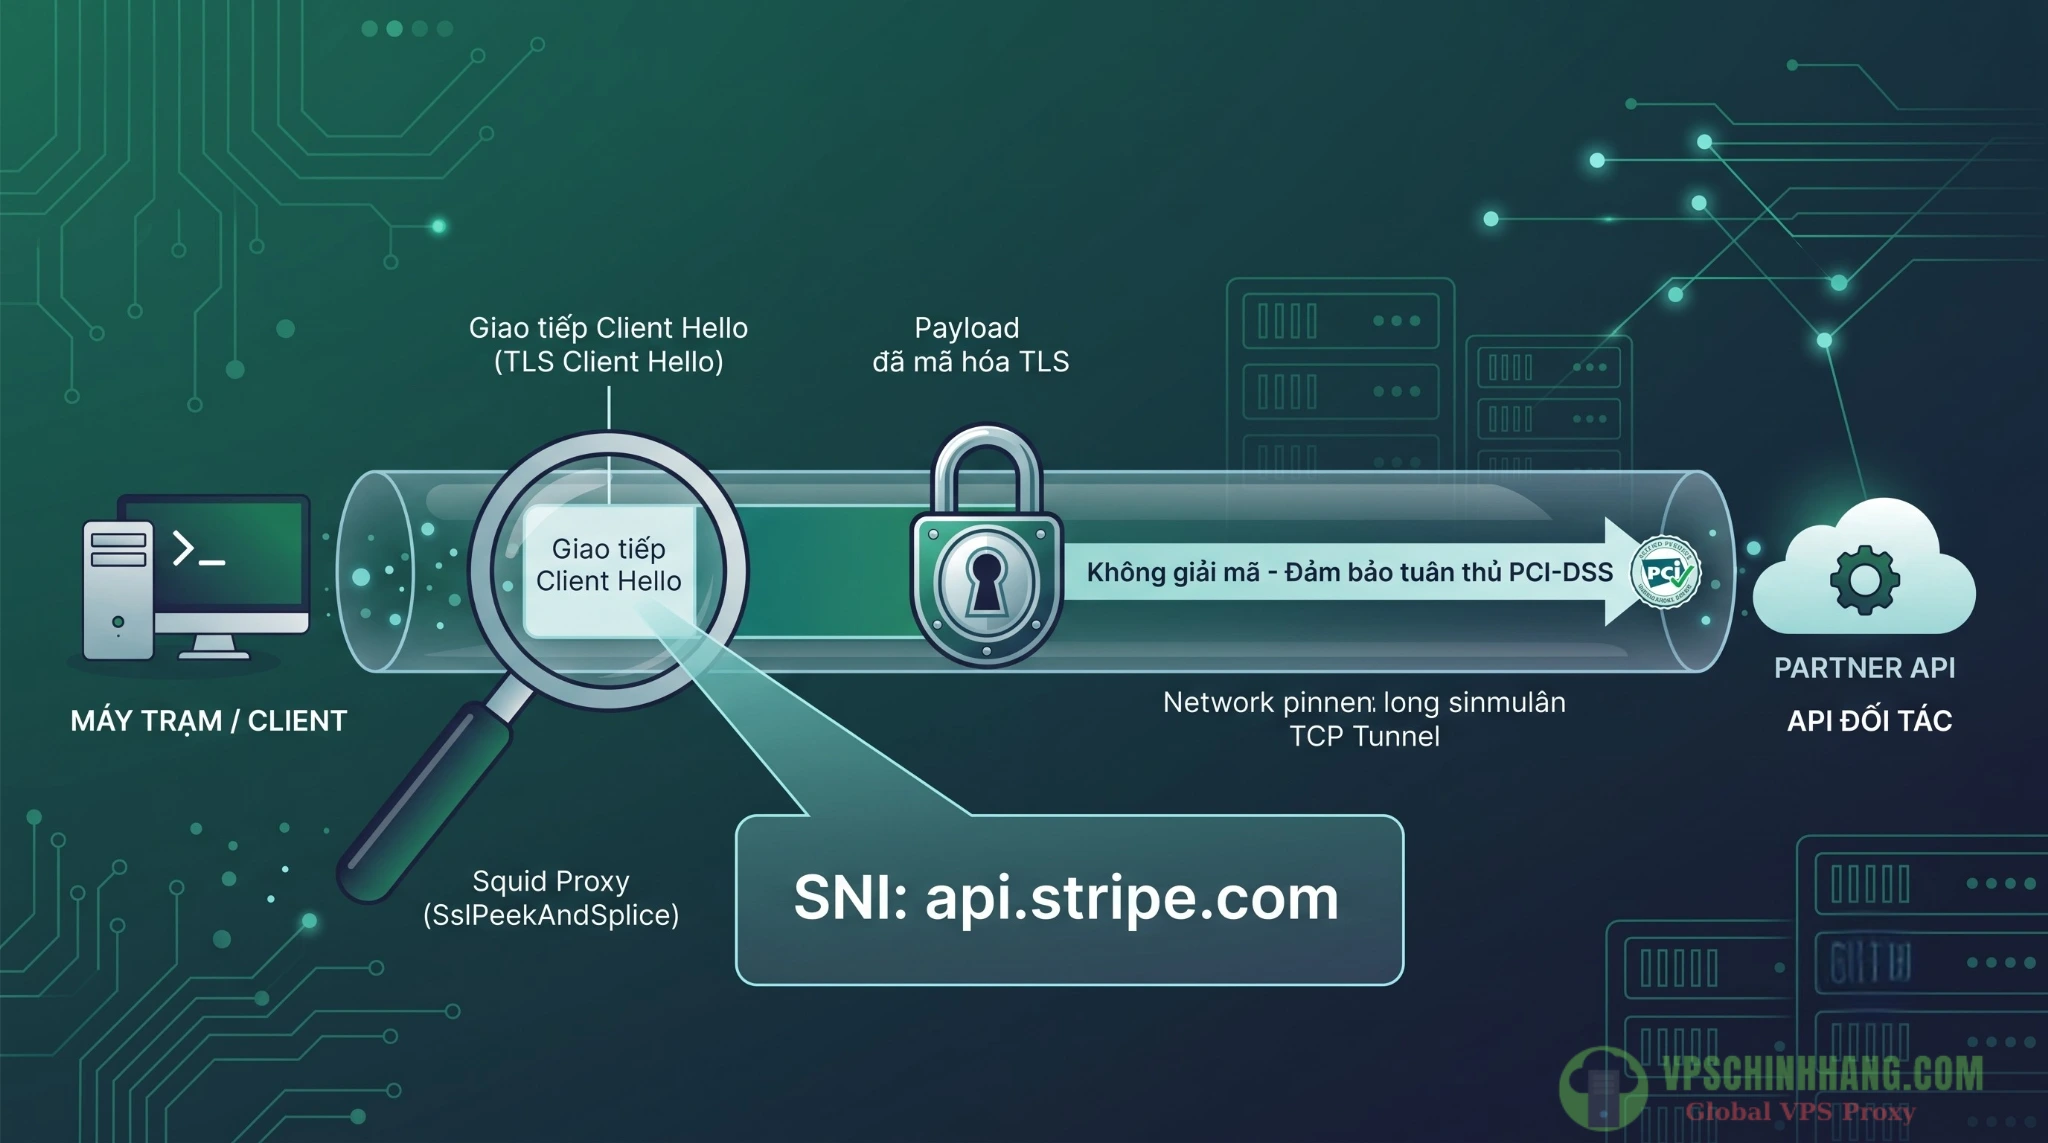
Tính năng SslPeekAndSplice cho phép Squid Proxy nhận diện tên miền đích qua SNI mà vẫn bảo toàn mã hóa đầu-cuối của gói tin thanh toán.
Xoay vòng IP đầu ra (tcp_outgoing_address)
Nếu VPS Proxy của bạn có nhiều IP Public, hãy chia tải. Ví dụ: Team Backend đi qua IP A, Team Data Pipeline đi qua IP B.
acl team_backend src 10.0.1.0/24
acl team_data    src 10.0.2.0/24

server_persistent_connections off

tcp_outgoing_address 203.0.113.10 team_backend
tcp_outgoing_address 203.0.113.11 team_data
Lưu ý kỹ thuật: Khi gán IP đầu ra, bạn phải cấu hình Policy Routing (ip rule và ip route) trên hệ điều hành Linux để định tuyến chính xác cổng vật lý, tránh hiện tượng Asymmetric routing gây rớt gói tin.
Kết hợp tầng Application: Exponential Backoff & Jitter
Hạ tầng Proxy đã vững chắc, phần còn lại phụ thuộc vào ứng dụng Backend. Khi Proxy trả về lỗi 429 kèm Retry-After, code cần tuân thủ thời gian chờ đó. Nếu không có chỉ thị rõ ràng, phải áp dụng thuật toán Exponential Backoff và Jitter.
import time, random

def execute_with_backoff(attempt, base_delay=1.0, cap_delay=10.0):
    # Thêm yếu tố ngẫu nhiên Jitter để làm phân tán thời gian thức dậy của các worker
    temp = min(cap_delay, base_delay * (2 ** attempt))
    sleep_time = random.uniform(0, temp)

    print(f"Hệ thống báo Rate-Limit. Tạm nghỉ {sleep_time:.2f} giây...")
    time.sleep(sleep_time)
Yếu tố ngẫu nhiên (Jitter) rải đều các cuộc gọi ra nhiều khung thời gian khác nhau, triệt tiêu sự cộng hưởng gây ra Retry Storm.
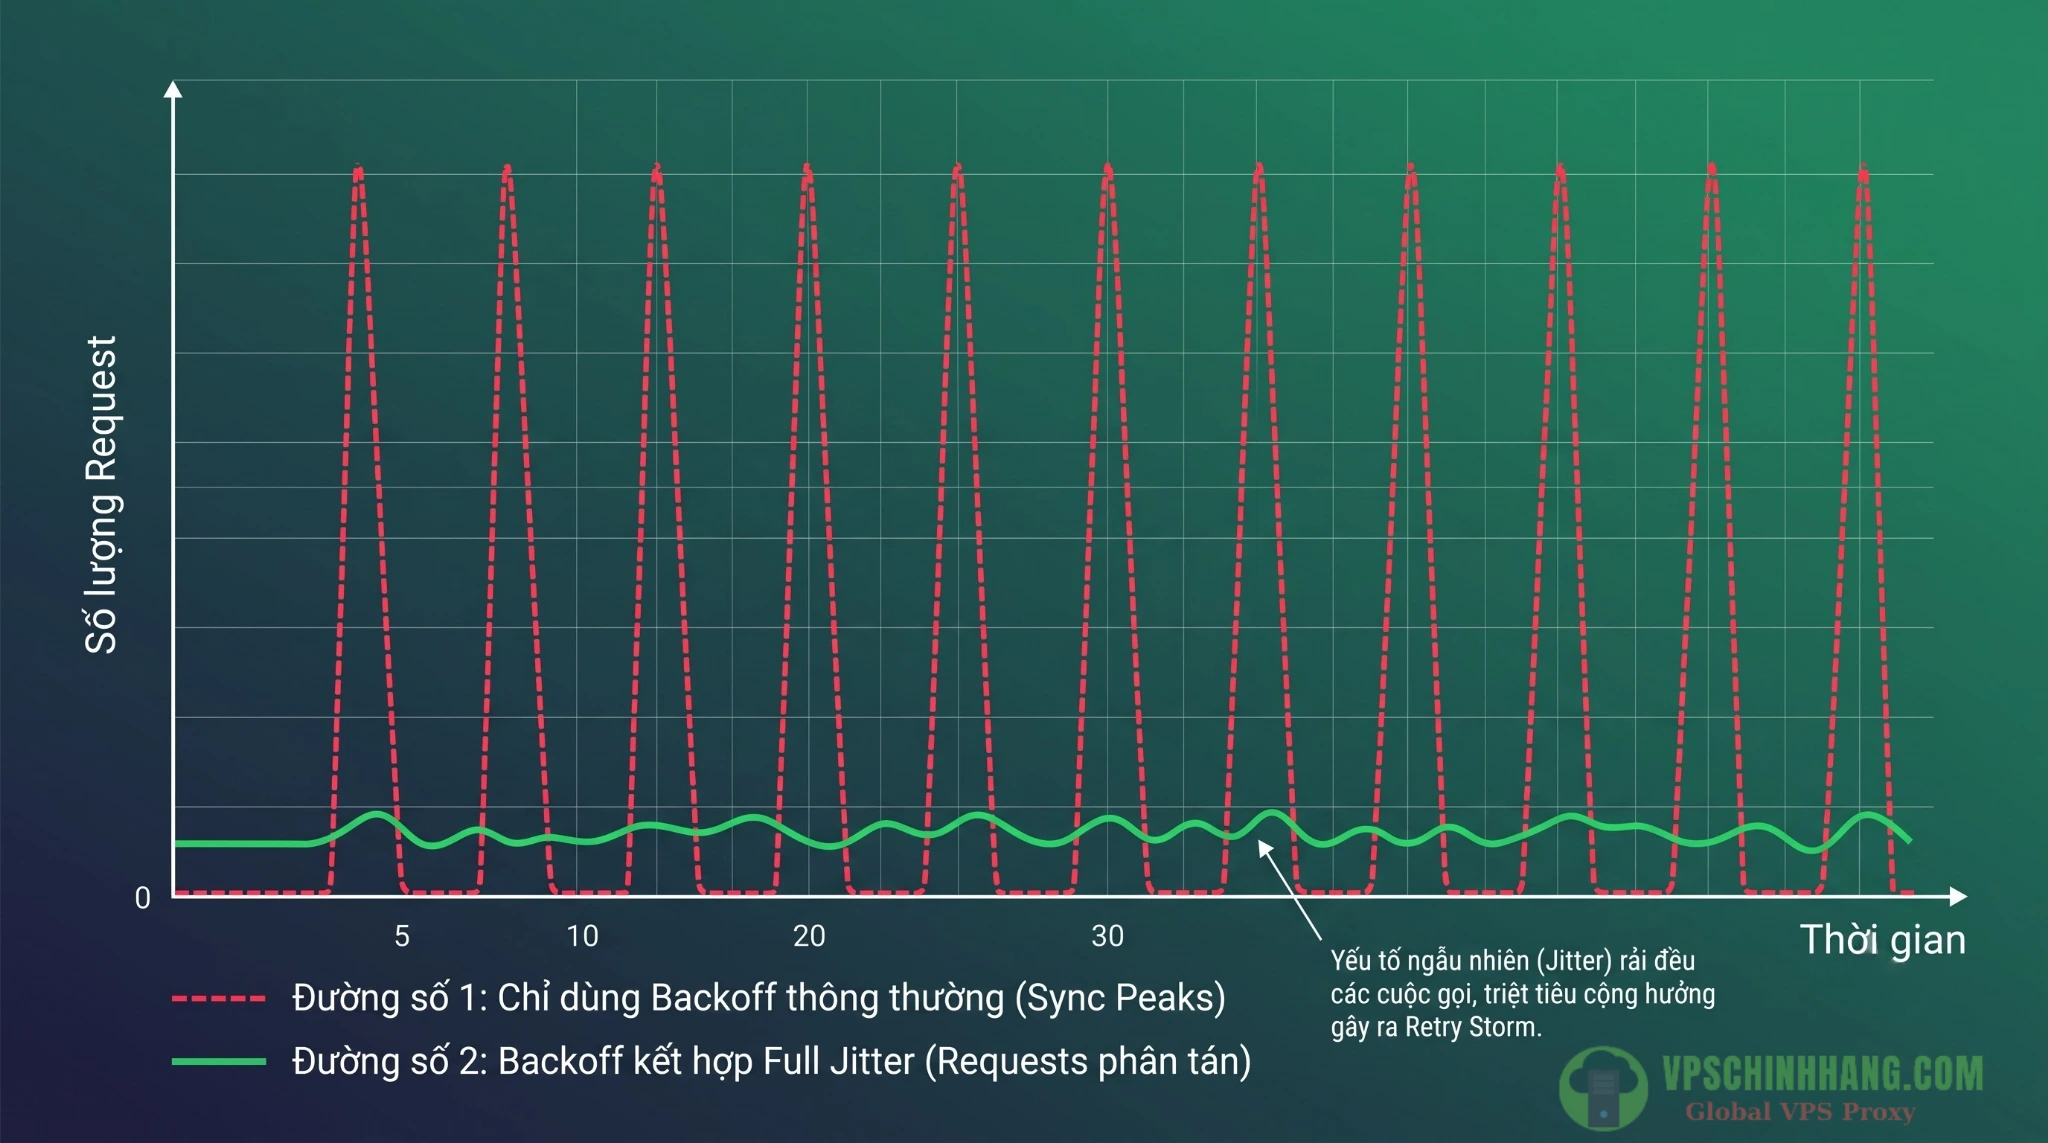
Yếu tố ngẫu nhiên (Jitter) rải đều các cuộc gọi ra nhiều khung thời gian khác nhau, giúp giảm thiểu sự cộng hưởng gây quá tải cho API đối tác.
Câu hỏi thường gặp (FAQ)
1. Tại sao cấu hình Egress Proxy lại giúp hệ thống tránh bị Rate-Limit?
Proxy đóng vai trò như cảnh sát giao thông, gom toàn bộ traffic từ nhiều worker nội bộ, xếp hàng request và phân bổ chúng ra API đối tác với tốc độ đều đặn, hỗ trợ hạn chế tối đa việc chạm ngưỡng chặn của đầu nhận.
2. Dự án của tôi nên chọn Squid hay HAProxy?
Chọn Squid nếu hệ thống cần lọc tên miền (whitelist API) qua SNI và chia tải băng thông. Chọn HAProxy nếu bạn cần đếm số request/giây một cách chính xác, xử lý phạt (Tarpit) và can thiệp sâu vào header HTTP.
3. Chạy qua Egress Proxy có làm chậm tốc độ ứng dụng không?
Có tăng độ trễ, nhưng mức tăng nhỏ (khoảng 1-5ms) nếu bạn triển khai máy chủ Proxy và VPS chứa ứng dụng trong cùng một trung tâm dữ liệu (Datacenter) hoặc cùng VPC.
4. Bỏ qua bước tối ưu Kernel Linux (Sysctl) có sao không?
Khá nguy hiểm khi chạy tải cao. Bỏ qua bước này, VPS dễ rơi vào trạng thái cạn kiệt cổng mạng (Port Exhaustion) khi lượng request tăng vọt, khiến Proxy bị treo và từ chối kết nối mới.
5. Có nên bật tính năng SSL Bump để kiểm tra luồng dữ liệu thanh toán không?
Không. Việc can thiệp giải mã HTTPS sẽ phá vỡ tính toàn vẹn của mã hóa đầu-cuối, vi phạm các tiêu chuẩn bảo mật tài chính (như PCI-DSS). Chỉ nên dùng cơ chế TCP Tunnel hoặc SslPeekAndSplice để chuyển tiếp.
Kết luận
Việc đối mặt với bài toán Rate-Limit không đơn thuần là thay đổi vài dòng code. Cấu hình Egress Proxy mang đến một lá chắn hạ tầng toàn diện. Trước khi Go-live, hãy rà soát nhanh các hạng mục sau:
- [ ] Sysctl Tuning: Đã kích hoạt
tcp_tw_reusevà mở rộngip_local_port_rangetrên Linux. - [ ] Bảo mật Proxy: Không tạo Open Proxy (
0.0.0.0), chỉ allow IP từ dải mạng nội bộ (Firewall/ACL). - [ ] Tính toàn vẹn mã hóa: Áp dụng Splice (Squid) hoặc TCP Mode (HAProxy), không giải mã TLS traffic thanh toán.
- [ ] Xử lý Traffic: Tận dụng Tarpit, Pause (HAProxy) để làm mượt lưu lượng trước khi chạm đỉnh.
Bằng cách thiết lập đồng bộ từ nhân OS, lớp Proxy trung gian đến logic Backoff của ứng dụng, hệ thống của bạn đã sẵn sàng tích hợp hàng loạt API đối tác cường độ cao mà không còn lo rủi ro sập luồng giao dịch hay bị block IP.
Tài liệu tham khảo