

Hướng dẫn cấu hình mTLS Nginx hệ thống phân tán: Ngăn chặn kẻ tấn công đứng giữa (MITM)
Nhiều đội ngũ kỹ sư có thói quen thiết lập tường lửa lớp ngoài thật chặt chẽ, cấu hình WAF nhiều lớp, nhưng lại để mở toang cửa bên trong cụm server (cluster) vì ngầm định rằng mạng nội bộ là vùng an toàn. Thực tế trong môi trường microservices, chỉ cần một container bị compromised, kẻ tấn công có thể thoải mái rà soát toàn bộ dải IP nội bộ, lấy cắp token từ bộ nhớ và gọi trực tiếp vào các API nhạy cảm mà không gặp bất kỳ trở ngại nào.
Bạn đã bao giờ phải debug một payload chứa mã độc và bàng hoàng nhận ra request đó xuất phát từ chính một service nội bộ chưa? Đó là lý do việc cấu hình mTLS Nginx hệ thống phân tán trở thành tiêu chuẩn bảo mật bắt buộc để vá lỗ hổng chí mạng này. Quá trình dịch chuyển từ niềm tin dựa trên IP sang danh tính mật mã (Cryptographic Identity) sẽ giải quyết triệt để rủi ro giả mạo luồng dữ liệu. Liệu hạ tầng nội bộ của bạn đã sẵn sàng để đối mặt với các cuộc tấn công di chuyển ngang chưa? Khám phá ngay quy trình nâng cấp an toàn không gây gián đoạn (zero-downtime) dưới đây.
TLS một chiều: Tử huyệt của giao tiếp nội bộ
Trong kiến trúc mạng truyền thống, chúng ta thường áp dụng TLS 1 chiều (Standard TLS). Ở kịch bản này, server xuất trình chứng chỉ (certificate) để chứng minh danh tính với client, và kênh truyền được mã hóa nhằm chống nghe lén. Nhưng ở chiều ngược lại, server hoàn toàn mù mờ về việc ai đang thực sự gửi request, bởi client không được định danh ở tầng truyền vận.
Rủi ro mạo danh và thói quen lạm dụng curl -k
Để tiện cho việc test nội bộ hoặc giao tiếp giữa các service chưa có chứng chỉ chuẩn, nhiều developer có thói quen sử dụng cờ bỏ qua xác thực chứng chỉ (như curl -k hoặc set InsecureSkipVerify = true trong code backend). Điều này vô tình mở ra cánh cửa cho các cuộc tấn công Man-in-the-Middle (MITM) ngay trong mạng nội bộ. Kẻ tấn công có thể chèn một proxy độc hại vào giữa luồng giao tiếp, đóng giả làm backend server mà client không hề hay biết, từ đó chặn bắt hoặc thay đổi nội dung request. Khi niềm tin bị đặt sai chỗ, toàn bộ dữ liệu trao đổi giữa các service sẽ bị phơi bày.
Sự vô dụng của IP Allowlist trong môi trường Container
Trước đây, Sysadmin thường dùng IP Allowlist (Firewall tĩnh) để giới hạn quyền truy cập. Tuy nhiên, trong môi trường như Kubernetes hay Docker Swarm, IP của các Pod/Container thay đổi liên tục mỗi khi scale hoặc redeploy. Việc quản lý tĩnh qua IP trở thành gánh nặng vận hành và không mang lại giá trị bảo mật thực tiễn.
Khi một node bị chiếm quyền, kẻ gian dễ dàng thực hiện Lateral Movement (di chuyển ngang). Chúng có thể giả mạo IP nguồn, gửi các payload độc hại mạo danh một service đáng tin cậy để qua mặt rate-limit nội bộ. Để quá trình triển khai mô hình Zero Trust trên VPS có thể ngăn chặn hiệu quả các rủi ro tấn công mạng, nguyên tắc cốt lõi yêu cầu chúng ta loại bỏ sự tin cậy ngầm định này và áp dụng Mutual TLS (mTLS), nơi cả Client và Server đều phải xuất trình chứng chỉ hợp lệ.
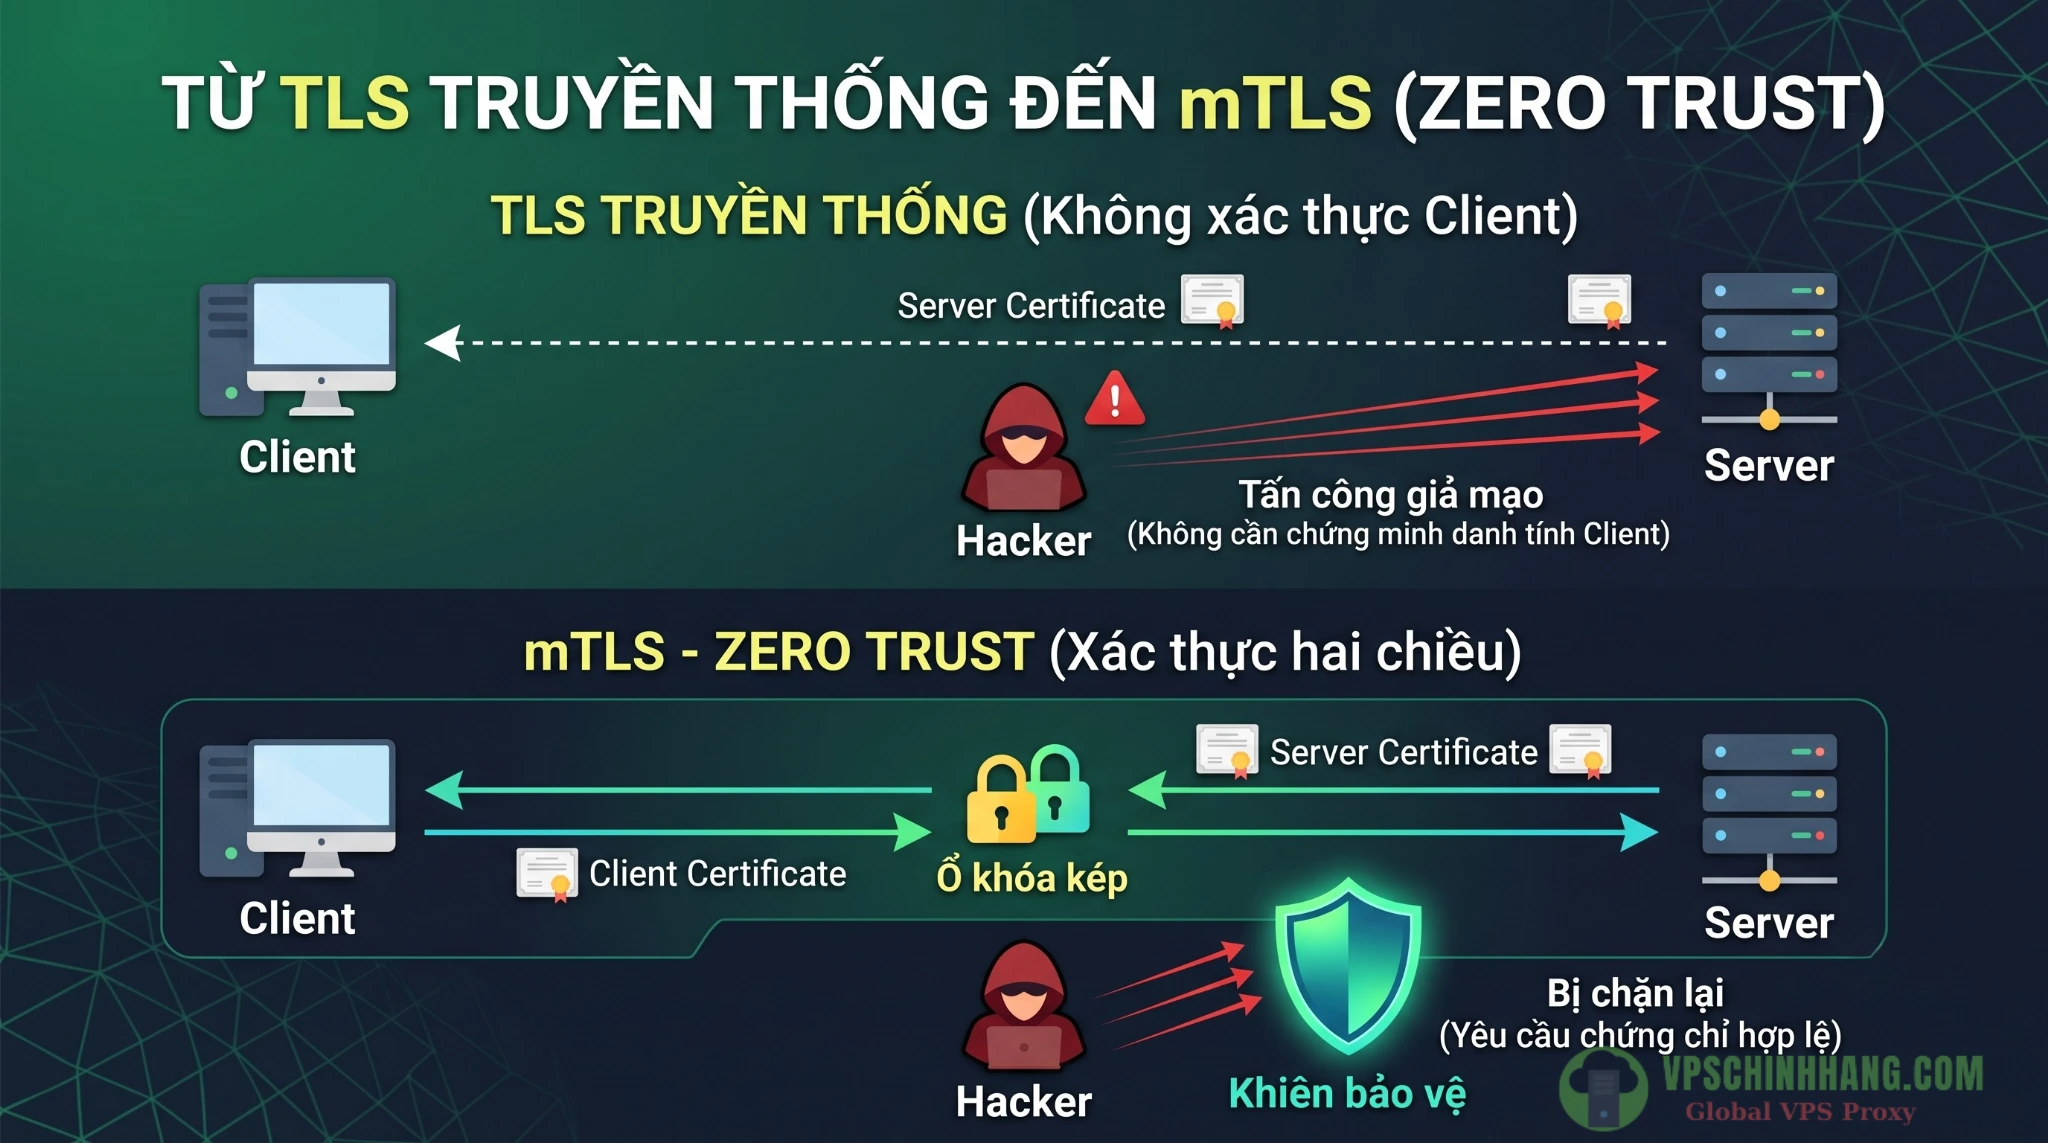
Sự khác biệt cốt lõi giữa TLS truyền thống và mTLS trong việc ngăn chặn các request giả mạo nội bộ.
Kiến trúc bảo mật hiện đại: Nginx độc lập vs Service Mesh
Trước khi đi sâu vào cấu hình Nginx, chúng ta cần nhìn nhận bức tranh tổng thể về cách mTLS đang được vận hành trong các hạ tầng hiện đại. Kiến trúc hệ thống quyết định phương pháp triển khai bảo mật phù hợp.
Sự dịch chuyển sang Kubernetes Gateway API và Service Mesh
Nếu toàn bộ hệ thống của bạn nằm trọn trong Kubernetes, xu hướng hiện nay là sử dụng Service Mesh (như Istio, Linkerd) hoặc ứng dụng việc triển khai Envoy Proxy API Gateway quản lý microservices nhằm tự động hóa bảo mật đằng sau hậu trường. Các giải pháp này triển khai mô hình sidecar proxy, tự động hóa hoàn toàn việc cấp phát, gắn chứng chỉ và cấu hình mTLS giữa các pod đằng sau hậu trường. Developer không cần phải bận tâm đến việc viết từng dòng lệnh cấu hình xác thực.
Bên cạnh đó, tiêu chuẩn Kubernetes Gateway API (với các implementation như NGINX Gateway Fabric) đang dần thay thế Ingress Controller truyền thống. Tiêu chuẩn này cho phép định nghĩa các chính sách Backend TLS Policy một cách trực quan qua file YAML mà không cần can thiệp trực tiếp vào directive của Nginx, mang lại khả năng quản lý hạ tầng dưới dạng code (Infrastructure as Code) mạch lạc.
Khi nào vẫn cần cấu hình thủ công trên Nginx độc lập?
Dù Service Mesh rất mạnh mẽ, việc tự cấu hình mTLS trên Nginx độc lập vẫn là kỹ năng cốt lõi trong nhiều kịch bản thực tế:
- Hệ thống lai (Hybrid Cloud) hoặc Bare-metal/VM: Nơi kiến trúc chưa áp dụng toàn diện Kubernetes và cần một giải pháp proxy hạng nhẹ, đáng tin cậy.
- Cổng giao tiếp B2B (Edge Gateway): Khi bạn cần một điểm kết thúc mTLS tập trung để giao tiếp với các đối tác bên thứ 3, cổng thanh toán ngân hàng, hoặc API đối tác.
- Tối ưu hóa tài nguyên: Môi trường đòi hỏi kiểm soát tài nguyên khắt khe, nơi việc chạy sidecar container cho mỗi service gây tốn kém CPU/RAM không cần thiết.
Thực chiến cấu hình mTLS Nginx hệ thống phân tán (Step-by-Step)
Để áp dụng mTLS an toàn, chúng ta không chỉ cấu hình ở cổng vào (Ingress) mà còn phải kiểm soát luồng ra (Egress) của proxy. Nginx đóng vai trò là chốt chặn lý tưởng để thực thi việc này, giúp bảo vệ ứng dụng mà không cần thay đổi source code.
Bước 1: Tiêu chuẩn chứng chỉ bắt buộc (Private PKI)
Trong hệ thống phân tán, không nên sử dụng Public CA (như Let’s Encrypt) cho giao tiếp nội bộ vì bất kỳ ai cũng có thể xin cấp chứng chỉ từ các tổ chức này. Hãy xây dựng một Private CA nội bộ dành riêng cho mạng lưới của bạn.
Một lỗi sai phổ biến mà các kỹ sư DevOps thường gặp khi tự tạo chứng chỉ bằng OpenSSL là bỏ qua thông số Extended Key Usage (EKU) được quy định trong chuẩn RFC 5280.
- Chứng chỉ của Nginx Server: Phải có EKU là
id-kp-serverAuth(xác thực TLS WWW Server). - Chứng chỉ của Client (Service gọi API): Phải có EKU là
id-kp-clientAuth(xác thực TLS WWW Client).
Nếu cấu hình sai EKU, thư viện OpenSSL sẽ báo lỗi (26:unsupported certificate purpose) và ngắt kết nối ngay lập tức khi thực hiện TLS Handshake. Dù bạn dùng HashiCorp Vault, step-ca hay OpenSSL thuần, hãy đảm bảo template cấp phát chứng chỉ phân định rõ ràng EKU để tránh những lỗi debug mất thời gian.
Bước 2: Nginx Ingress (chiều vào) Ép client trình chứng chỉ
Đây là lớp phòng thủ đầu tiên. Khi một service khác gọi vào Nginx, Nginx sẽ yêu cầu xuất trình chứng chỉ. Nếu không có chứng chỉ hoặc chứng chỉ không do Internal CA cấp, request sẽ bị drop ngay ở tầng TCP/TLS.
Dưới đây là cấu hình chuẩn cho khối server:
server {
    listen 443 ssl;
    server_name api.internal.example.com;

    # 1. Chứng chỉ của Nginx (Để Client xác thực Server)
    ssl_certificate      /etc/nginx/mtls/server/server.crt;
    ssl_certificate_key  /etc/nginx/mtls/server/server.key;

    # 2. Cấu hình mTLS - Yêu cầu Client trình chứng chỉ
    # LƯU Ý CHO NGINX 1.28.0+: Bạn có thể dùng ssl_trusted_certificate
    # thay cho ssl_client_certificate nếu không muốn gửi list CA cho client.
    ssl_trusted_certificate /etc/nginx/mtls/ca/internal-ca.crt;
    ssl_verify_client      on;
    ssl_verify_depth       2;

    # 3. Gia cố giao thức bảo mật
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers off;

    location / {
        proxy_pass http://127.0.0.1:8080;
    }
}
Giải thích các directive:
ssl_client_certificate/ssl_trusted_certificate: Kể từ bản Nginx 1.28.0, bạn nên sử dụngssl_trusted_certificateđi kèm vớissl_verify_client on;. Cấu hình này giúp Nginx đối chiếu chữ ký chứng chỉ client mà không cần gửi toàn bộ danh sách CA tin cậy trong bản ghi Certificate Request. Việc ẩn danh sách CA giúp tăng cường quyền riêng tư, tránh làm rò rỉ thông tin hạ tầng PKI nội bộ cho những client không xác định.ssl_verify_client on: Lệnh ép buộc. Nginx sẽ từ chối toàn bộ kết nối không có chứng chỉ client hợp lệ.ssl_verify_depth 2: Nếu hệ thống PKI có Intermediate CA (Root CA > Intermediate CA > Client Cert), bạn phải tăng giá trị này lên tối thiểu 2 để Nginx quét đủ độ sâu của chuỗi tin cậy.
Bước 3: Nginx Egress (chiều ra) rủi ro từ proxy_ssl_verify
Nhiều hệ thống cấu hình xong Ingress là đinh ninh hạ tầng đã an toàn. Nhưng họ quên mất luồng dữ liệu từ Nginx chuyển tiếp (proxy_pass) xuống backend server thông qua HTTPS. Lúc này, Nginx đang chuyển vai trò từ Server thành một Client. Để kiểm soát luồng dữ liệu đầu ra chuyên sâu, kỹ sư có thể tìm hiểu qua tài liệu hướng dẫn cấu hình Egress Proxy trên VPS Linux.
Mặc định, Nginx thiết lập proxy_ssl_verify off. Điều này đồng nghĩa Nginx sẽ đẩy dữ liệu đi mà không quan tâm backend server đang trình ra chứng chỉ gì. Kẻ tấn công có thể lợi dụng kẽ hở này để chặn bắt request ở chặng từ Proxy xuống Backend, phá vỡ hoàn toàn nỗ lực bảo mật trước đó.
Cấu hình khối location gọi xuống upstream cần bổ sung như sau:
location /secure-api/ {
    proxy_pass https://backend.internal.example.com:8443;

    # 1. Nginx trình chứng chỉ của chính nó cho Backend
    proxy_ssl_certificate      /etc/nginx/mtls/client/proxy-client.crt;
    proxy_ssl_certificate_key  /etc/nginx/mtls/client/proxy-client.key;

    # 2. Bắt buộc Nginx xác minh chứng chỉ của Backend
    proxy_ssl_verify          on;
    proxy_ssl_trusted_certificate /etc/nginx/mtls/ca/backend-ca.crt;
    proxy_ssl_verify_depth    2;

    # 3. Kích hoạt SNI để đồng bộ tên miền
    proxy_ssl_server_name     on;
    proxy_ssl_name            backend.internal.example.com;

    # 4. Tối ưu hóa kết nối
    proxy_ssl_protocols TLSv1.2 TLSv1.3;
    proxy_ssl_session_reuse on;
}
Việc kích hoạt proxy_ssl_server_name on và khai báo proxy_ssl_name là thao tác sống còn. Nó bật tính năng Server Name Indication (SNI), giúp backend server biết Nginx đang gọi đến virtual host nào để trả về đúng chứng chỉ tương ứng. Thiếu cấu hình này, hệ thống sẽ liên tục trả về các lỗi 502 Bad Gateway do bắt tay TLS thất bại, gây khó khăn lớn trong quá trình debug. Đặc biệt chú ý, directive proxy_ssl_session_reuse on; giúp tái sử dụng các phiên TLS đã thiết lập, giảm đáng kể overhead cho các kết nối liên tục.
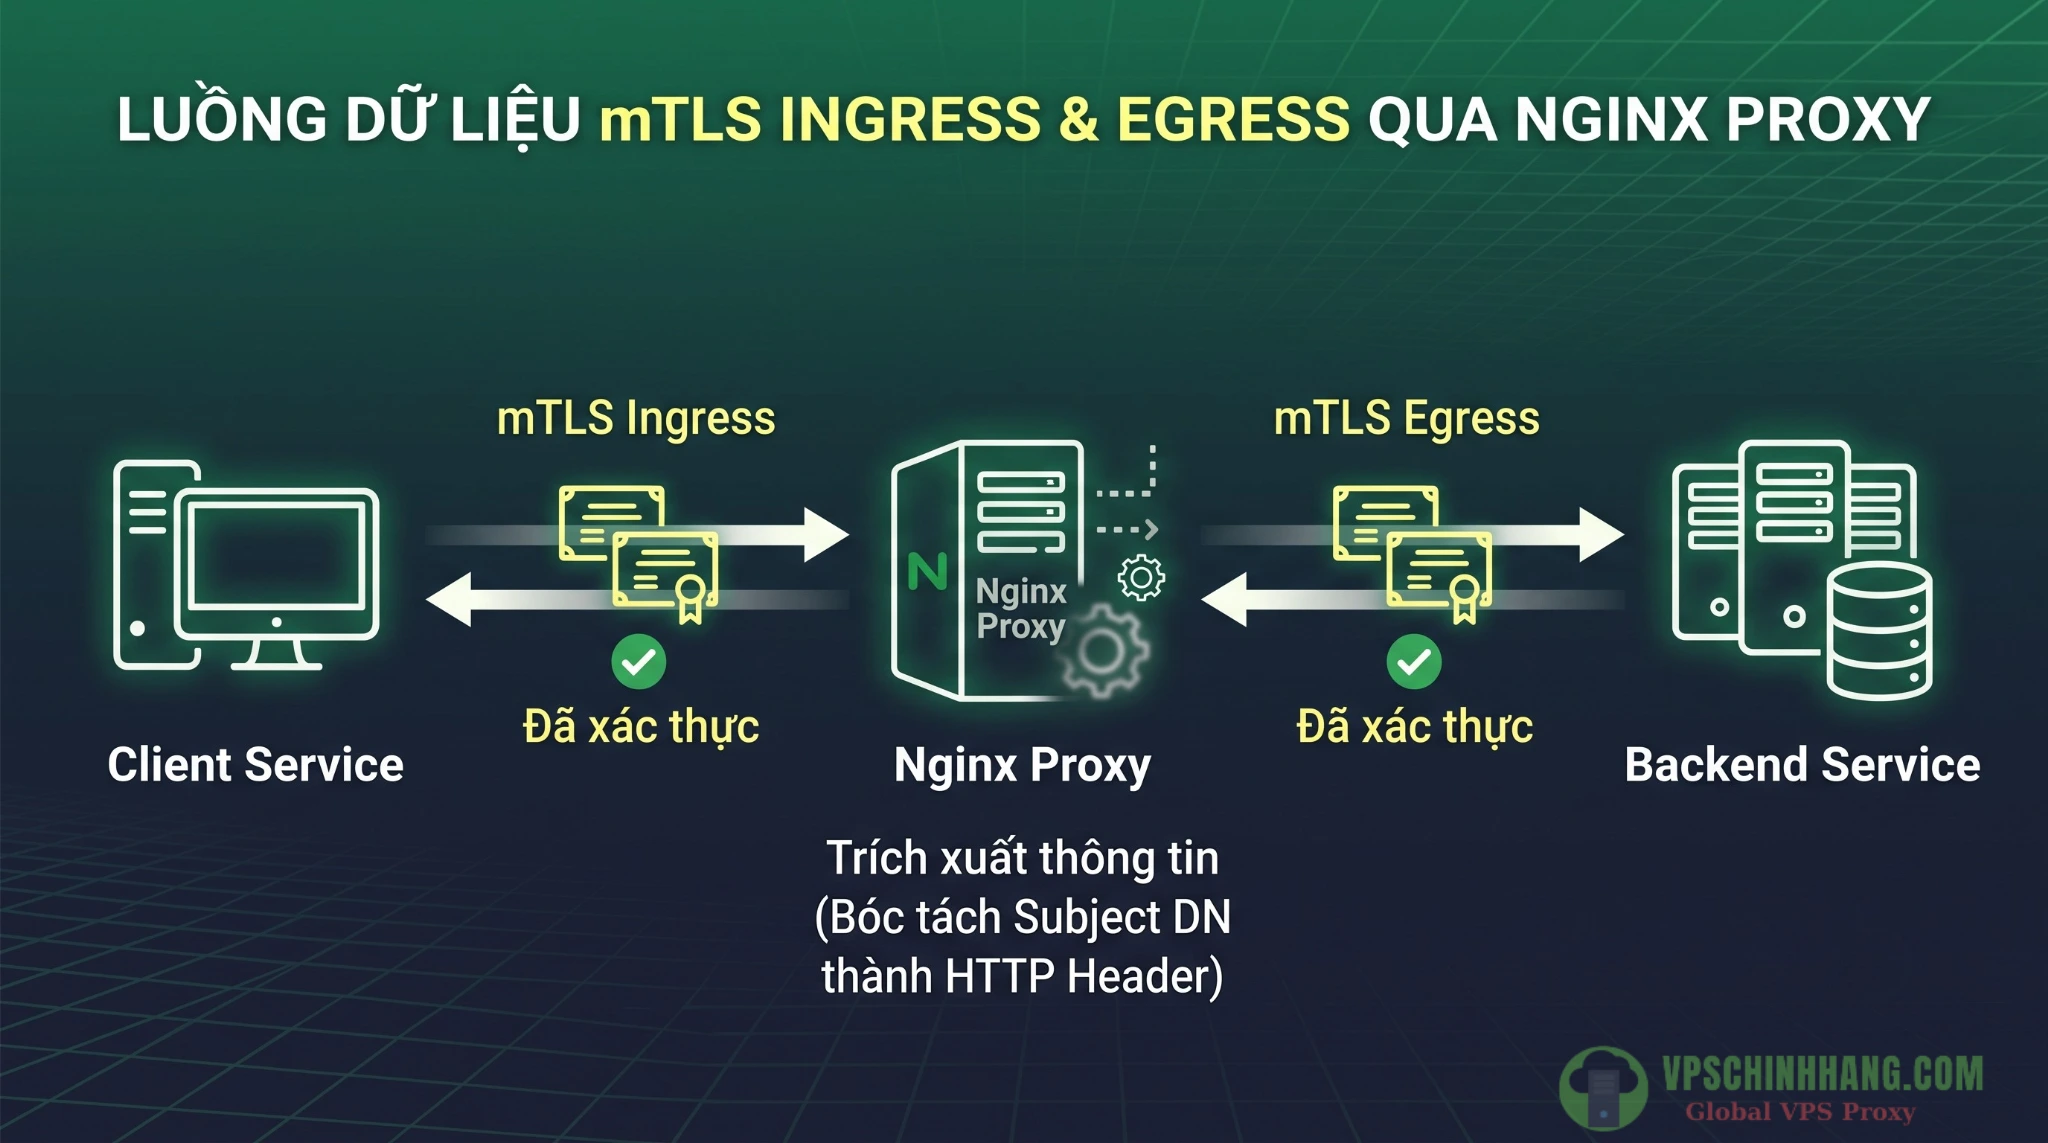
Mô hình bảo mật toàn diện: Nginx đóng vai trò proxy trung gian thực thi mTLS ở cả hai chiều Ingress và Egress.
Tối ưu hiệu năng và quyền riêng tư với TLS 1.3
Xác thực hai chiều đòi hỏi gia tăng các phép toán mật mã, có thể tạo ra độ trễ (latency) cho hệ thống. Chuẩn TLS 1.3 (RFC 8446) mang lại những cải tiến kỹ thuật đột phá, giải quyết trọn vẹn cả bài toán hiệu năng lẫn quyền riêng tư.
Giảm độ trễ với 1-RTT và mã hóa ClientHello (ECH)
So với TLS 1.2 yêu cầu tới 2-RTT (Round Trip Time) để hoàn tất bắt tay mTLS, TLS 1.3 tối ưu hóa giao thức trao đổi khóa, giảm thời gian bắt tay xuống chỉ còn 1-RTT. Sự khác biệt này cực kỳ rõ rệt trong các hệ thống xử lý hàng vạn request mỗi giây.
Đặc biệt, TLS 1.3 giải quyết triệt để vấn đề Handshake Privacy. Ở các phiên bản cũ, chứng chỉ client truyền đi dưới dạng bản rõ (plaintext), làm lộ danh tính nội bộ (Subject DN, Serial Number). Với TLS 1.3, toàn bộ quá trình trao đổi chứng chỉ diễn ra sau khi kênh mã hóa đã được thiết lập.
Một cập nhật công nghệ đáng giá: Bắt đầu từ phiên bản Nginx 1.29.4, Nginx đã chính thức hỗ trợ chỉ thị ssl_ech_file để kích hoạt Encrypted ClientHello (ECH). Tính năng này giúp mã hóa hoàn toàn thông điệp ClientHello ban đầu, che giấu cả Server Name (SNI) khỏi những kẻ nghe lén trên đường truyền mạng, đưa tính an toàn của luồng giao tiếp nội bộ lên một cấp độ bảo mật cao.
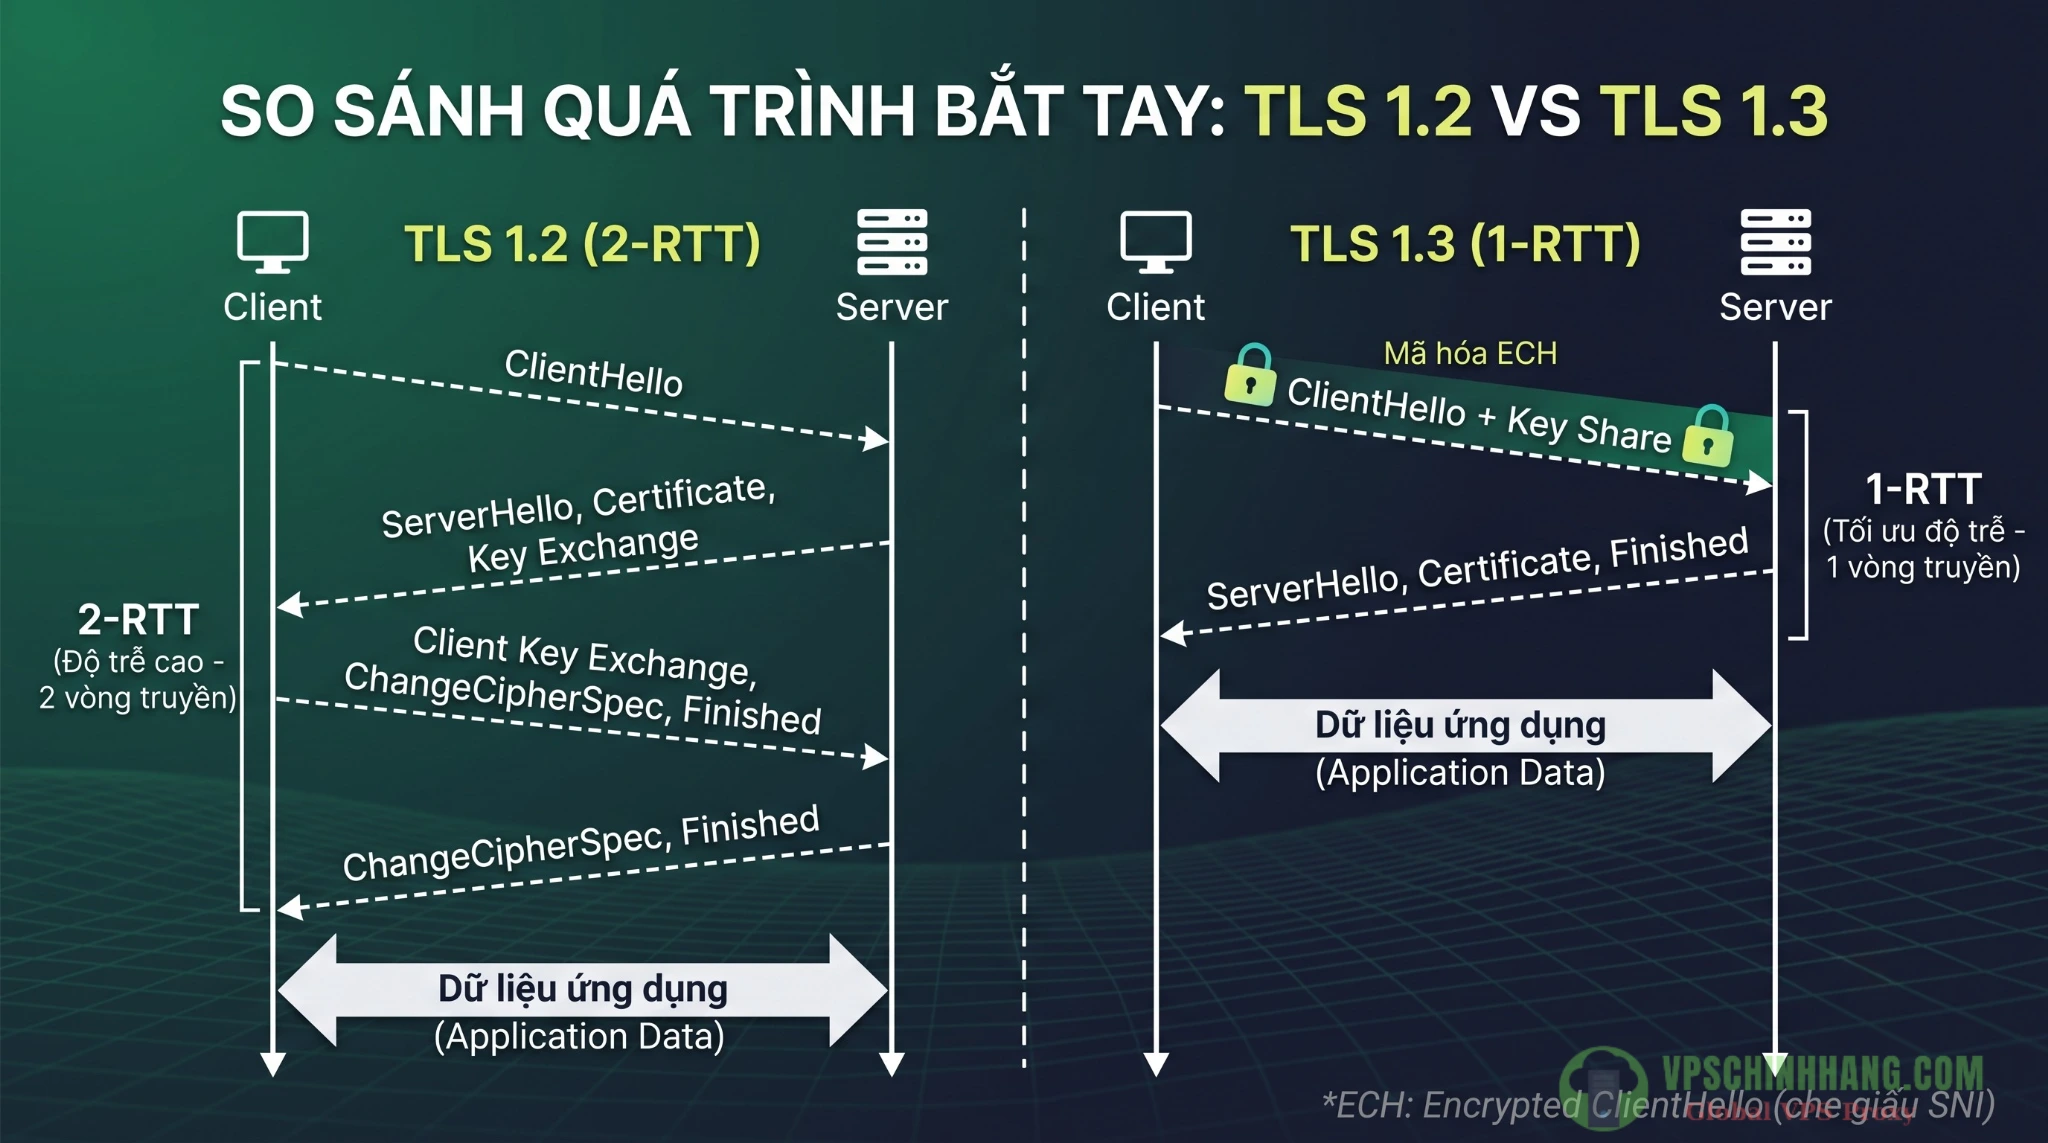
Giao thức TLS 1.3 giúp hệ thống xử lý request nhanh chóng hơn nhờ rút ngắn quá trình đàm phán kết nối xuống chỉ còn 1-RTT.
Cảnh báo bảo mật nâng cao: Rủi ro tấn công phát lại (Replay Attack) với 0-RTT
TLS 1.3 cung cấp tính năng 0-RTT (Early Data) để tăng tốc độ nối lại phiên (session resumption) bằng cách gửi dữ liệu ứng dụng ngay trong gói tin đầu tiên. Tuy nhiên, đây là một con dao hai lưỡi.
Dữ liệu 0-RTT không được bảo vệ chống lại tấn công phát lại (Replay Attack). Nếu kẻ tấn công chặn bắt được gói tin Early Data chứa một request API mang tính chất thay đổi trạng thái (ví dụ: POST /api/transfer_money), chúng có thể gửi lại gói tin đó nhiều lần đến Nginx. Do mTLS xác thực dựa trên session ticket hợp lệ, Nginx có thể chuyển tiếp request này xuống backend, dẫn đến việc giao dịch bị lặp lại ngoài ý muốn.
Trong kiến trúc mTLS Zero Trust nghiêm ngặt, chiến lược an toàn bao gồm:
- Vô hiệu hóa 0-RTT: Tắt tính năng này nếu hệ thống ưu tiên tính toàn vẹn tuyệt đối của dữ liệu.
- Giới hạn Idempotent Requests: Nếu bạn vẫn muốn dùng 0-RTT để giảm độ trễ, hãy lập trình backend và cấu hình Nginx (thông qua biến
$ssl_early_data) để chỉ chấp nhận early data cho các phương thức không làm thay đổi trạng thái hệ thống nhưGET,HEAD, hoặcOPTIONS. Tuyệt đối từ chối các request thay đổi dữ liệu hoặc cấp quyền khi chúng được gửi qua luồng 0-RTT.
Chiến lược Zero-Downtime Migration khi chuyển đổi mTLS
Bật ssl_verify_client on; đột ngột trên cụm server đang chạy (production) sẽ gây ra gián đoạn dịch vụ diện rộng. Các client chưa kịp tích hợp chứng chỉ sẽ bị chặn lập tức, gây ra hàng loạt cảnh báo hệ thống (alert storm). Đội ngũ DevOps cần một chiến lược chuyển đổi mềm (soft-migration) để quá trình này diễn ra mượt mà.
Áp dụng Audit Mode với ssl_verify_client optional
Thay vì từ chối thẳng thừng, hãy cấu hình Nginx sang chế độ quan sát:
server {
    # ...
    ssl_verify_client optional;

    location / {
        # Đẩy trạng thái xác thực xuống backend để ứng dụng ra quyết định
        proxy_set_header X-SSL-Client-Verify $ssl_client_verify;
        proxy_set_header X-SSL-Client-DN     $ssl_client_s_dn;

        proxy_pass http://backend_app;
    }
}
Ở chế độ optional, Nginx vẫn gửi thông điệp yêu cầu chứng chỉ, nhưng nếu client không có, kết nối HTTP vẫn được phép đi qua. Biến $ssl_client_verify sẽ đóng vai trò la bàn định hướng, ghi nhận các trạng thái: SUCCESS (hợp lệ), NONE (không có chứng chỉ), hoặc FAILED (có chứng chỉ nhưng sai CA, hết hạn).
Đội ngũ vận hành có thể tổng hợp Access Log dựa trên biến này. Khi biểu đồ giám sát (như được mô tả trong hướng dẫn thiết lập Grafana Dashboard đầu tiên với Prometheus) cho thấy tỉ lệ request mang giá trị NONE tiệm cận về 0, bạn có thể tự tin đổi cấu hình thành on mà không lo rớt request.
Truyền danh tính an toàn xuống Backend (Trusted-Proxy Header Spoofing)
Khi mTLS xác thực thành công tại Nginx, Backend cần thông tin danh tính của client (Subject DN) để thực thi phân quyền (ví dụ: Service A chỉ được đọc, Service B được ghi). Tuy nhiên, nếu bạn chỉ cấu hình truyền header đơn thuần, kẻ tấn công có thể gửi trực tiếp header X-SSL-Client-DN: CN=Admin từ bên ngoài để mạo danh quyền quản trị.
Để chống lại lỗ hổng Trusted-Proxy Header Spoofing, cấu hình hạ tầng cần tuân thủ các quy tắc sau:
- Ghi đè tại Nginx: Chỉ thị
proxy_set_headercủa Nginx có cơ chế thay thế hoàn toàn header từ client bằng giá trị sinh ra từ biến TLS nội bộ. Bất kỳ header giả mạo nào từ client cũng sẽ bị ghi đè, vô hiệu hóa nỗ lực chèn mã độc. - Cẩn thận bẫy kế thừa (Inheritance Trap): Trong Nginx, nếu một khối
locationchứa bất kỳ lệnhproxy_set_headernào, nó sẽ vô hiệu hóa toàn bộ cấu hình header nằm ở khốiservercha. Để tránh sai sót, hãy gom chung cấu hình header bảo mật vào một fileproxy_headers.confvà include vào mọi location cần thiết. - Cô lập mạng cho Backend: Đảm bảo Backend app không mở port public (
0.0.0.0). Backend chỉ nên lắng nghe trên127.0.0.1, giao tiếp qua Unix Domain Socket, hoặc cấu hình tường lửa/NetworkPolicy để chỉ chấp nhận lưu lượng đến từ dải IP của Nginx Proxy.
Quản lý vòng đời chứng chỉ: Chuẩn bị cho kỷ nguyên 47 ngày
Việc triển khai mTLS không chỉ dừng lại ở file cấu hình, mà thử thách thực sự nằm ở quá trình quản lý vòng đời chứng chỉ (Certificate Lifecycle Management).
Xu hướng rút ngắn vòng đời TLS và tự động hóa
Tin tức bảo mật định hình xu hướng hiện nay cho thấy các tổ chức CA (Certificate Authority) đang đẩy mạnh lộ trình ép giảm thời hạn tối đa của chứng chỉ TLS/SSL, với mục tiêu chỉ còn tối đa 47 ngày vào năm 2029. Dù đây là quy định nhắm tới chứng chỉ Public, các hệ thống Private PKI nội bộ cũng đang chủ động áp dụng nguyên tắc tương tự để giảm thiểu rủi ro khi bị lộ Private Key.
Với thời hạn 47 ngày (hoặc ngắn hạn hơn như 24 giờ cho workload nội bộ), việc gia hạn thủ công không còn khả thi và cực kỳ nguy hiểm. Tự động hóa thông qua giao thức ACME, cert-manager (trong môi trường Kubernetes), hoặc HashiCorp Vault đã trở thành yêu cầu vận hành cốt lõi. Khi chứng chỉ được xoay vòng liên tục và tự động, hệ thống sẽ miễn nhiễm với các sự cố sập dịch vụ do quên gia hạn, đồng thời giảm bớt gánh nặng tài nguyên khi phải duy trì và kiểm tra các danh sách thu hồi chứng chỉ (CRL/OCSP).
Checklist test cURL và đọc mã lỗi Nginx (400, 495, 496)
Khi xử lý sự cố kết nối mTLS, kỹ năng phân tích lỗi Nginx là không thể thiếu. Nginx sinh ra các mã lỗi nội bộ chuyên biệt:
- Lỗi 496 (SSL Certificate Required): Client hoàn toàn không xuất trình chứng chỉ.
- Lỗi 495 (SSL Certificate Error): Client có xuất trình chứng chỉ, nhưng bị từ chối do nguyên nhân kỹ thuật (sai CA, hết hạn, EKU không hợp lệ, không thể thiết lập chuỗi tin cậy).
Lưu ý quan trọng: Trình duyệt hoặc cURL thường nhận được mã HTTP 400 Bad Request chung chung. DevOps bắt buộc phải đọc error.log của Nginx để thấy thông điệp chẩn đoán chi tiết từ thư viện OpenSSL.
Cách test thực chiến bằng cURL:
- Test Case: Kết nối không có chứng chỉ (Kỳ vọng bị chặn 400/496):
Request sẽ bị từ chối ở bước handshake vì thiếu chứng chỉ client.curl -v --cacert /path/ca.crt https://api.internal.example.com/ - Test Case: Chứng chỉ không hợp lệ (Kỳ vọng bị chặn 400/495):
Thử gửi một chứng chỉ không do Internal CA cấp, Log Nginx sẽ lập tức báo lỗi(20:unable to get local issuer certificate), chặn đứng nỗ lực truy cập trái phép.curl -v --cacert /path/ca.crt --cert rogue.crt --key rogue.key https://api.internal.example.com/ - Test Case: Luồng hợp lệ (Kỳ vọng 200 OK):
Nếu API trả về 200, điều đó chứng tỏ hệ thống mTLS verification ở cả chiều Ingress và chiều Egress đều đã hoạt động chuẩn xác.curl -v --cacert /path/ca.crt --cert valid.crt --key valid.key https://api.internal.example.com/
Câu hỏi thường gặp (FAQ)
1. Cấu hình mTLS có làm chậm API không?
Có thêm một chút overhead ở quá trình đàm phán ban đầu. Tuy nhiên, nâng cấp lên chuẩn TLS 1.3 (giảm xuống 1-RTT) và bật proxy_ssl_session_reuse on; sẽ giải quyết trọn vẹn vấn đề độ trễ này.
2. mTLS có thay thế được JWT/OAuth không?
Không. mTLS bảo mật xác thực danh tính ở tầng truyền tải (Transport Layer), còn JWT/OAuth xác thực quyền hạn ở tầng ứng dụng (Application Layer). Các hệ thống bảo mật cao luôn dùng kết hợp cả hai.
3. Tại sao cấu hình xong lại gặp lỗi 502 Bad Gateway khi gọi xuống Backend?
Nguyên nhân thường gặp là do quên bật SNI ở chiều Egress. Hãy đảm bảo bạn đã cấu hình proxy_ssl_server_name on; và proxy_ssl_name [tên_miền]; để Backend trả về đúng chứng chỉ.
4. Khi nào nên dùng Nginx độc lập thay vì Service Mesh?
Nginx độc lập tỏ ra hiệu quả trong các cụm Bare-metal/VM thuần, hệ thống lai (Hybrid), hoặc khi thiết lập Edge Gateway giao tiếp B2B nơi việc chạy sidecar gây lãng phí tài nguyên.
5. Thời hạn cấp phát chứng chỉ nội bộ bao lâu là hợp lý?
Chứng chỉ nội bộ nên có vòng đời ngắn, lý tưởng từ 24 giờ đến tối đa 47 ngày, kết hợp cùng các công cụ cấp phát tự động (cert-manager, Vault) để giảm thiểu thiệt hại nếu rò rỉ khóa riêng.
Kết luận
Quá trình cấu hình mTLS Nginx hệ thống phân tán đóng vai trò tạo dựng nền móng vững chắc cho mô hình bảo mật Zero Trust. Khi gạt bỏ sự phụ thuộc vào IP và áp dụng định danh mật mã, hệ thống của bạn sẽ chủ động phòng ngừa các cuộc tấn công đánh chặn hoặc mạo danh luồng dữ liệu nội bộ.
Tài liệu tham khảo