

Hướng dẫn chi tiết vá lỗi CVE-2026-48842 Webmail Server: Ngăn chặn SQL Injection chiếm quyền Database
Những ngày gần đây, các rủi ro bảo mật xoay quanh lỗ hổng trên Roundcube đang khiến nhiều đội ngũ SysAdmin phải liên tục trực chiến. Các server email doanh nghiệp đang bị rà soát tự động liên tục từ những dải IP lạ. Đây là một lỗ hổng dạng Pre-auth SQL Injection cực kỳ nghiêm trọng. Nếu không kịp thời chặn đứng, attacker có thể dễ dàng trích xuất toàn bộ database chứa email nội bộ, token, credential và thậm chí leo thang chiếm quyền điều khiển VPS/Server của bạn.
Thách thức lớn đặt ra là: Làm sao để vá lỗi CVE-2026-48842 Webmail Server triệt để mà không gây gián đoạn dịch vụ cốt lõi của doanh nghiệp? Hơn nữa, làm thế nào để theo dõi chính xác payload mà kẻ tấn công đang gửi vào hệ thống khi Nginx mặc định chưa kiểm tra được nội dung dữ liệu POST? Cùng đi sâu vào bài viết này để bóc tách vấn đề và trang bị ngay các kịch bản xử lý sự cố mang tính ứng dụng cao.
Phân tích kỹ thuật CVE-2026-48842 trên Roundcube: Điểm yếu nằm ở đâu?
Để bảo vệ hạ tầng hiệu quả, chúng ta cần hiểu rõ cơ chế khai thác của lỗ hổng này. Theo ghi nhận từ cơ sở dữ liệu lỗ hổng bảo mật quốc gia, CVE-2026-48842 mang điểm số CVSS 8.1 (High) và ảnh hưởng đến các phiên bản Roundcube từ 1.6.0 đến trước 1.6.16 và 1.7.0 đến trước 1.7.1.
Lỗ hổng trước xác thực (Pre-authentication)
Điểm rủi ro cốt lõi của CVE-2026-48842 là nó không yêu cầu kẻ tấn công phải có tài khoản hợp lệ. Ngay tại giao diện đăng nhập public ngoài Internet, quá trình phân giải danh tính đã được kích hoạt. Khi người dùng (hoặc attacker) nhập thông tin vào form, plugin virtuser_query sẽ truy vấn database để map tên đăng nhập với hộp thư tương ứng trước cả khi hệ thống xác thực mật khẩu. Điều này biến form đăng nhập thành bề mặt tấn công mở cho các chuỗi truy vấn độc hại.
Sai lầm trong xử lý Regex với hàm preg_replace()
Thay vì sử dụng Prepared Statements để ngăn chặn SQL Injection từ gốc, plugin virtuser_query lại chọn cách escape (thoát ký tự) đầu vào thông qua hàm preg_replace() của PHP. Kẻ tấn công lợi dụng điểm yếu này bằng cách gửi các chuỗi ký tự chứa nhiều dấu gạch chéo ngược (backslash). Những chuỗi được cấu trúc tinh vi này làm rối loạn biểu thức chính quy (Regex), khiến bộ lọc bỏ qua các ký tự điều khiển SQL. Hậu quả là chuỗi payload độc hại tiến thẳng vào database và được thực thi như một câu lệnh SQL hợp lệ.
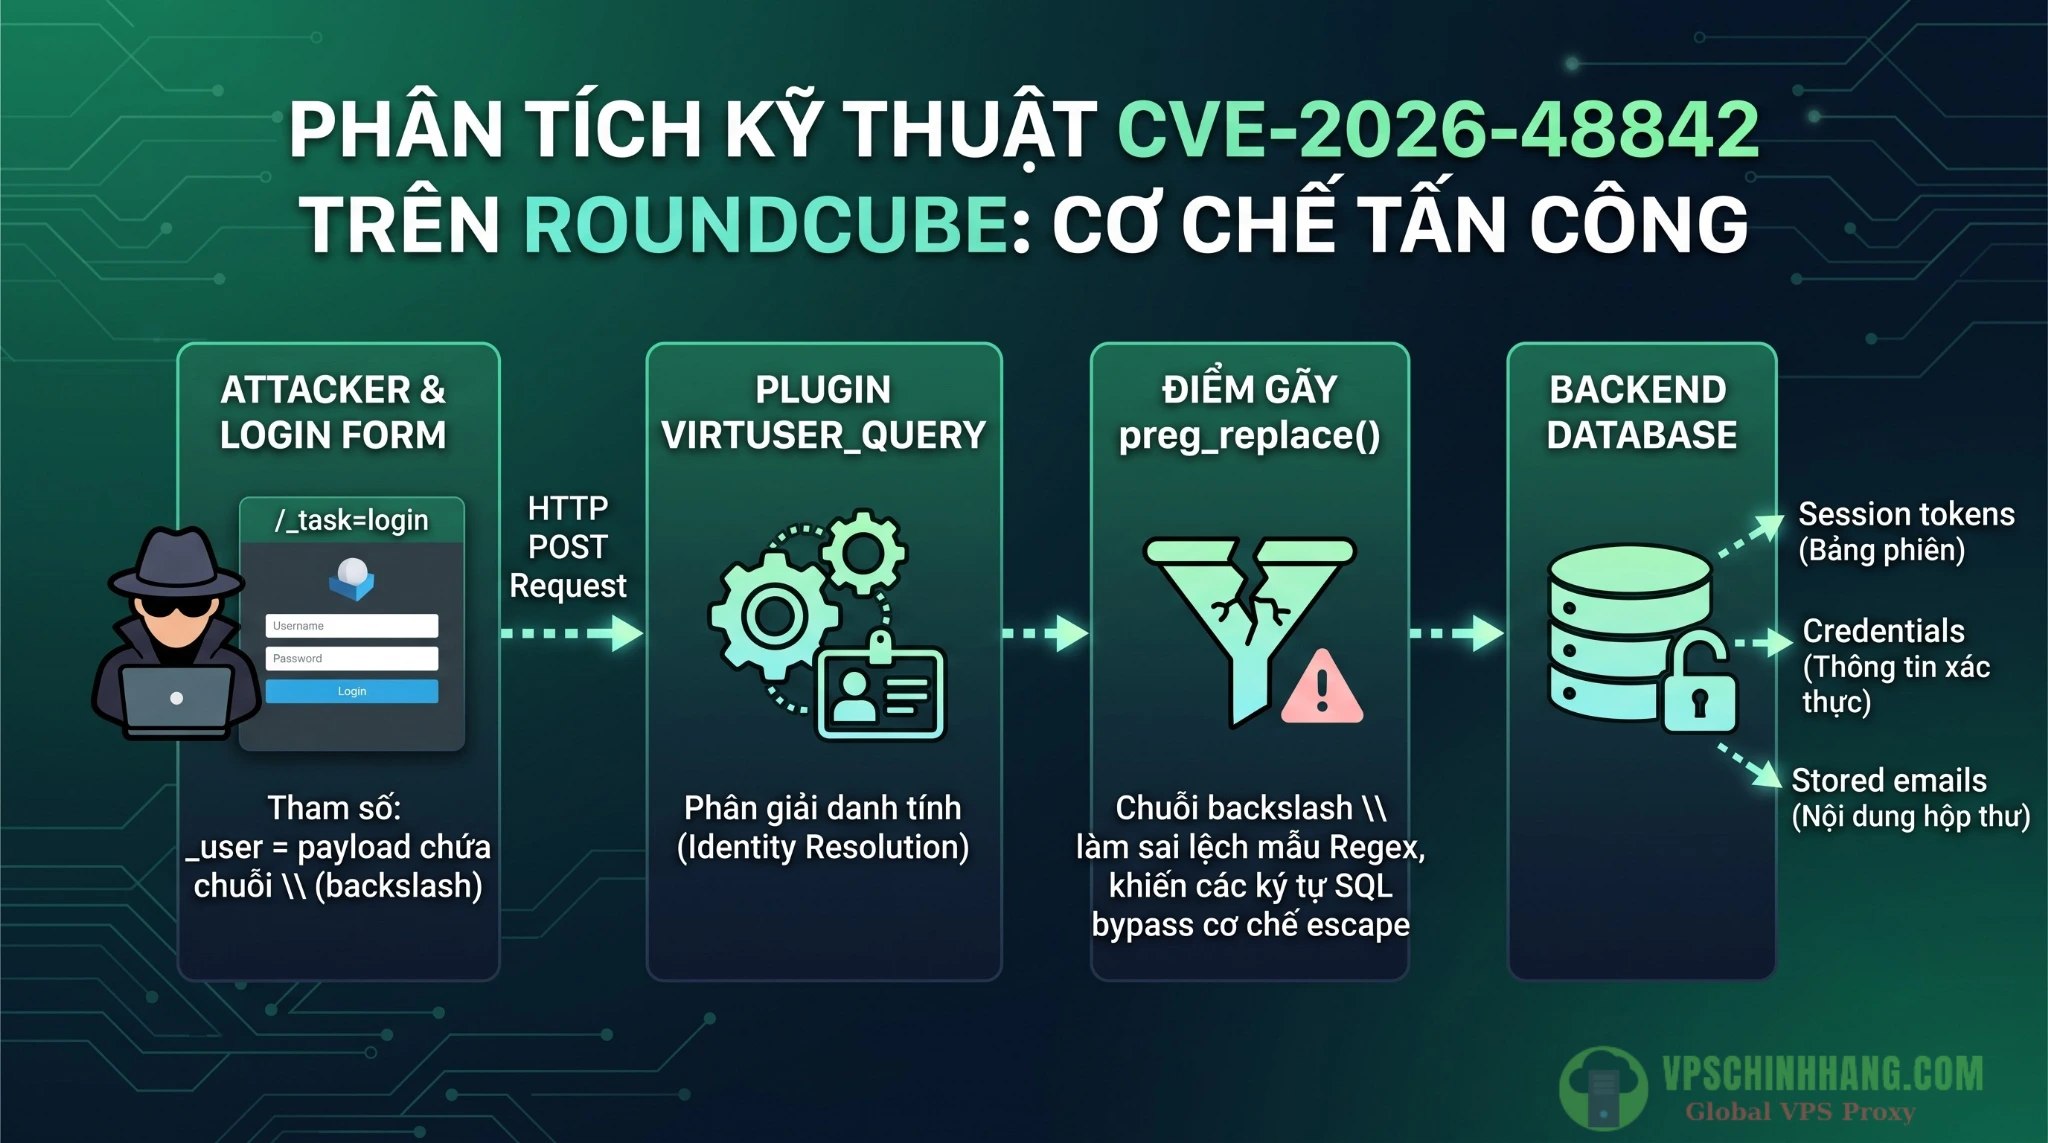
Luồng xử lý dữ liệu sai lệch tại hàm preg_replace() trong plugin virtuser_query biến trang đăng nhập thành cửa ngõ chèn mã SQL trực tiếp.
Kế hoạch xử lý tức thời: Vô hiệu hóa plugin virtuser_query
Trong môi trường Production, việc xin downtime để upgrade server ngay lập tức thường gặp nhiều trở ngại. Nếu hệ thống đang chịu tải cao hoặc bạn cần thời gian chuẩn bị kịch bản backup, phương án tối ưu để giảm thiểu rủi ro ngay lập tức là vô hiệu hóa plugin virtuser_query.
Đây là cách cách ly vector tấn công nhanh gọn:
Bước 1: Đăng nhập vào VPS/Server qua SSH và di chuyển đến thư mục chứa cấu hình Roundcube. Lưu ý rằng đường dẫn có thể khác biệt (ví dụ /usr/share/roundcube) tùy theo hệ điều hành.
cd /var/www/roundcube/configBước 2: Backup nhanh file cấu hình hiện tại.
cp config.inc.php config.inc.php.bak_$(date +%F)Bước 3: Chỉnh sửa file config.inc.php, tìm đến mảng $config['plugins'] và xóa bỏ giá trị 'virtuser_query'.
// Trước khi sửa
$config['plugins'] = array('archive', 'virtuser_query', 'managesieve');

// Sau khi sửa
$config['plugins'] = array('archive', 'managesieve');
Bước 4: Kiểm tra cú pháp PHP để tránh lỗi trắng trang (HTTP 500), sau đó reload lại dịch vụ PHP-FPM.
Kiểm tra cú pháp file cấu hình:
php -l config.inc.phpTải lại dịch vụ PHP-FPM để áp dụng thay đổi:
systemctl reload php-fpmLưu ý vận hành: Việc tắt plugin này có thể ảnh hưởng đến khả năng đăng nhập của một số user đang dùng email ảo (virtual aliases). Quản trị viên cần theo dõi sát sao kênh hỗ trợ nội bộ để xử lý nếu có report từ người dùng.
Rà soát log thông minh: Tận dụng tính năng Native và Script truy vết
Nhiều SysAdmin thường gặp khó khăn khi cố gắng parse Access Log của Nginx hoặc Apache để tìm dấu vết SQL Injection. Thực tế, web server mặc định không lưu trữ nội dung body của request POST. Attacker gửi payload qua form login, và bạn sẽ không thể thấy chuỗi SQL đó trên access log thông thường. Để giải quyết triệt để bài toán này, chúng ta sẽ áp dụng chiến lược giám sát hai lớp.
Lớp 1: Kích hoạt cấu hình log native của Roundcube (giải pháp căn cơ)
Roundcube cung cấp sẵn các cơ chế khai thác log tích hợp (native) hiện đại. Việc cấu hình trực tiếp từ Application giúp bạn giám sát chính xác IP và nguyên bản payload của kẻ tấn công.
Mở file config.inc.php và thêm hoặc điều chỉnh các dòng sau:
1. Ghi log IP đăng nhập chuyên dụng:
$config['log_logins'] = true;Thay vì phải đếm request HTTP một cách thiếu chính xác, tùy chọn này yêu cầu Roundcube ghi lại toàn bộ lịch sử đăng nhập (thành công và thất bại) kèm theo địa chỉ IP thực của người dùng vào tệp userlogins.log.
2. Debug SQL Query trực tiếp:
$config['sql_debug'] = true;Để quan sát trọn vẹn chuỗi payload độc hại chèn vào database, SysAdmin không cần tìm kiếm thủ công trong log lỗi chung của MySQL. Cấu hình này sẽ ghi lại toàn bộ các câu lệnh truy vấn SQL trực tiếp vào thư mục <log_dir>/sql. Nó giúp bạn khắc phục hoàn toàn hạn chế không ghi nhận POST body của Web Server.
(Lưu ý: Chỉ nên bật sql_debug trong giai đoạn điều tra sự cố. Hãy tắt đi khi hệ thống ổn định để tránh phình to dung lượng ổ cứng và lộ lọt dữ liệu nhạy cảm trên file log).
Lớp 2: Kịch bản truy vết quá khứ bằng Bash Script
Trong trường hợp hệ thống của bạn chưa kịp bật tính năng native log ở trên, bạn vẫn có thể lục tìm các dấu vết (IOCs) đã xảy ra trong quá khứ bằng đoạn script rà soát tổng hợp. Các đợt tấn công tự động thường để lại dấu vết là sự gia tăng đột biến của POST request hoặc các cảnh báo syntax trong error log.
#!/usr/bin/env bash
# Script rà soát dấu vết CVE-2026-48842 trong quá khứ
# Yêu cầu chạy với quyền root

NGINX_ACCESS="/var/log/nginx/access.log"
RC_ERROR="/var/log/roundcube/errors.log"
MYSQL_ERROR="/var/log/mysql/error.log"

echo "=== TOP 10 IP GỬI REQUEST POST VÀO ENDPOINT LOGIN ==="
awk -F\" '($2 ~ /^POST .*_task=login/){print $1}' "$NGINX_ACCESS" | \
awk '{count[$1]++} END {for (ip in count) print count[ip], ip}' | sort -rn | head -n 10

echo -e "\n=== RÀ SOÁT LỖI SQL TRONG ROUNDCUBE LOG TỒN ĐỌNG ==="
if [ -f "$RC_ERROR" ]; then
    grep -Ei "(DB Error|SQLSTATE|syntax error|virtuser)" "$RC_ERROR" | tail -n 20
else
    echo "Không tìm thấy file log lỗi Roundcube."
fi

echo -e "\n=== KIỂM TRA LOG DATABASE TÌM TRUY VẤN BẤT THƯỜNG ==="
if [ -f "$MYSQL_ERROR" ]; then
    grep -Ei "(syntax error|check the manual|You have an error in your SQL)" "$MYSQL_ERROR" | tail -n 20
fi
Nếu script này trả về các lỗi liên quan đến virtuser hoặc các truy vấn chứa information_schema, khả năng cao hệ thống của bạn đã trở thành mục tiêu khai thác của kẻ tấn công.
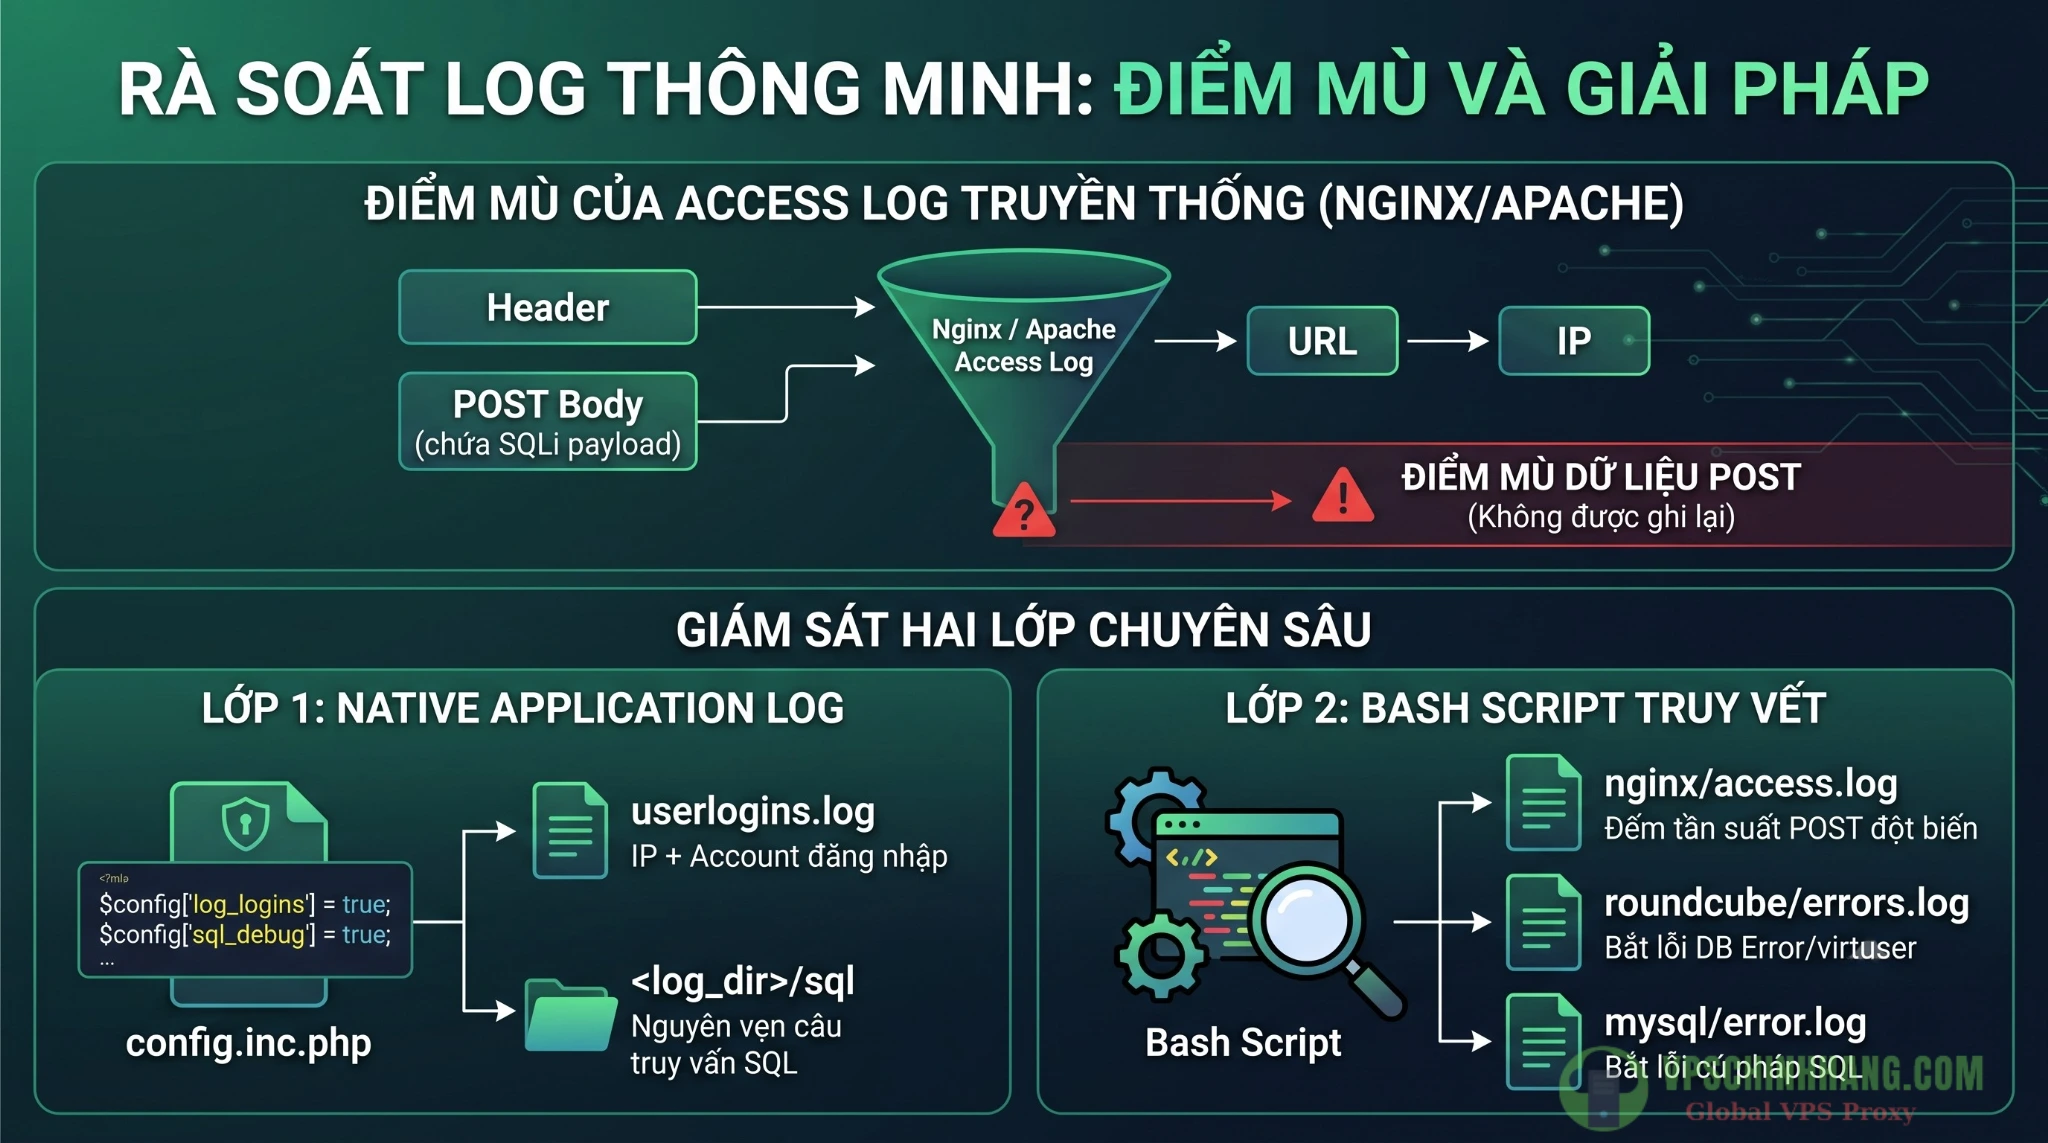
Kết hợp tính năng ghi log tích hợp của Roundcube và kịch bản rà soát log đa tầng để khắc phục hoàn toàn hạn chế thiếu dữ liệu POST.
Quy trình 3 bước vá lỗi CVE-2026-48842 Webmail Server chuẩn xác
Khi đã đánh giá xong tình hình và sẵn sàng bảo trì, bạn cần tuân thủ quy trình nghiêm ngặt để đảm bảo an toàn cho dữ liệu.
Bước 1: Backup toàn diện và cô lập môi trường
Bất kỳ thao tác nâng cấp nào cũng tiềm ẩn rủi ro xung đột file cấu hình hoặc hỏng dữ liệu. Thực hiện snapshot VPS và dump dữ liệu thủ công là thao tác bắt buộc.
Sao lưu toàn bộ thư mục mã nguồn web hiện tại:
cp -a /var/www/roundcube /var/www/roundcube_backup_$(date +%F)Xuất dữ liệu database ra file SQL dự phòng (thay thế roundcube_db_user và roundcube_database tương ứng với hệ thống của bạn):
mysqldump -u roundcube_db_user -p roundcube_database > /root/rc_db_backup_$(date +%F).sqlBước 2: Nâng cấp trực tiếp lên phiên bản an toàn (1.6.19 hoặc 1.7.4)
Mặc dù thông báo bảo mật ban đầu nhắc đến bản 1.6.16 hoặc 1.7.1, theo các thông báo cập nhật vào tháng 9/2026 từ Roundcube, bạn nên nâng cấp thẳng lên bản 1.6.19 (nhánh LTS) hoặc 1.7.4 để giải quyết triệt để các lỗ hổng phát sinh sau này.
Chúng ta sẽ thực hiện nâng cấp thông qua script installto.sh có sẵn trong source code. Đầu tiên, di chuyển vào thư mục tạm và tải gói cài đặt bản đầy đủ (bao gồm các gói phụ thuộc vendor):
cd /tmp
wget https://github.com/roundcube/roundcubemail/releases/download/1.7.4/roundcubemail-1.7.4-complete.tar.gz
Tiếp theo, bạn sử dụng lệnh tar trong Linux để giải nén tệp vừa tải về và truy cập vào thư mục mã nguồn:
tar -xf roundcubemail-1.7.4-complete.tar.gz
cd roundcubemail-1.7.4
Cuối cùng, thực thi script nâng cấp và trỏ đường dẫn về thư mục cài đặt Roundcube hiện tại:
bin/installto.sh /var/www/roundcubeScript này sẽ tự động đối chiếu mã nguồn, cập nhật schema của database và giữ nguyên file cấu hình config.inc.php cũ của bạn.
Bước 3: Xoay vòng mật khẩu (Rotate Credentials) và phân quyền DB
Cập nhật version chỉ đóng lại cánh cửa xâm nhập cho tương lai. Nếu hệ thống đã bị tấn công trước thời điểm vá, attacker có thể đã lưu lại hash mật khẩu, session token. Do đó, quy trình xử lý hậu sự cố là cực kỳ quan trọng:
- Đổi mật khẩu Database: Truy cập MySQL/MariaDB và thiết lập mật khẩu mới cho user Roundcube. Cập nhật lại giá trị
db_dsnwtrong file cấu hình. - Thu hồi phiên làm việc: Truncate bảng session trong database để vô hiệu hóa các phiên hiện tại, bắt buộc tất cả người dùng đăng nhập lại.
- Áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege): Thu hồi các đặc quyền quản trị (như GRANT ALL, SUPER) của tài khoản kết nối Database. User này chỉ cần quyền thao tác DML cơ bản trên đúng database của nó.
Thực thi các câu lệnh SQL sau trong giao diện quản trị MySQL/MariaDB để thu hồi quyền thừa và cấp lại quyền chuẩn:
REVOKE ALL PRIVILEGES, GRANT OPTION FROM 'roundcube_user'@'localhost';
GRANT SELECT, INSERT, UPDATE, DELETE ON roundcube_db.* TO 'roundcube_user'@'localhost';
FLUSH PRIVILEGES;
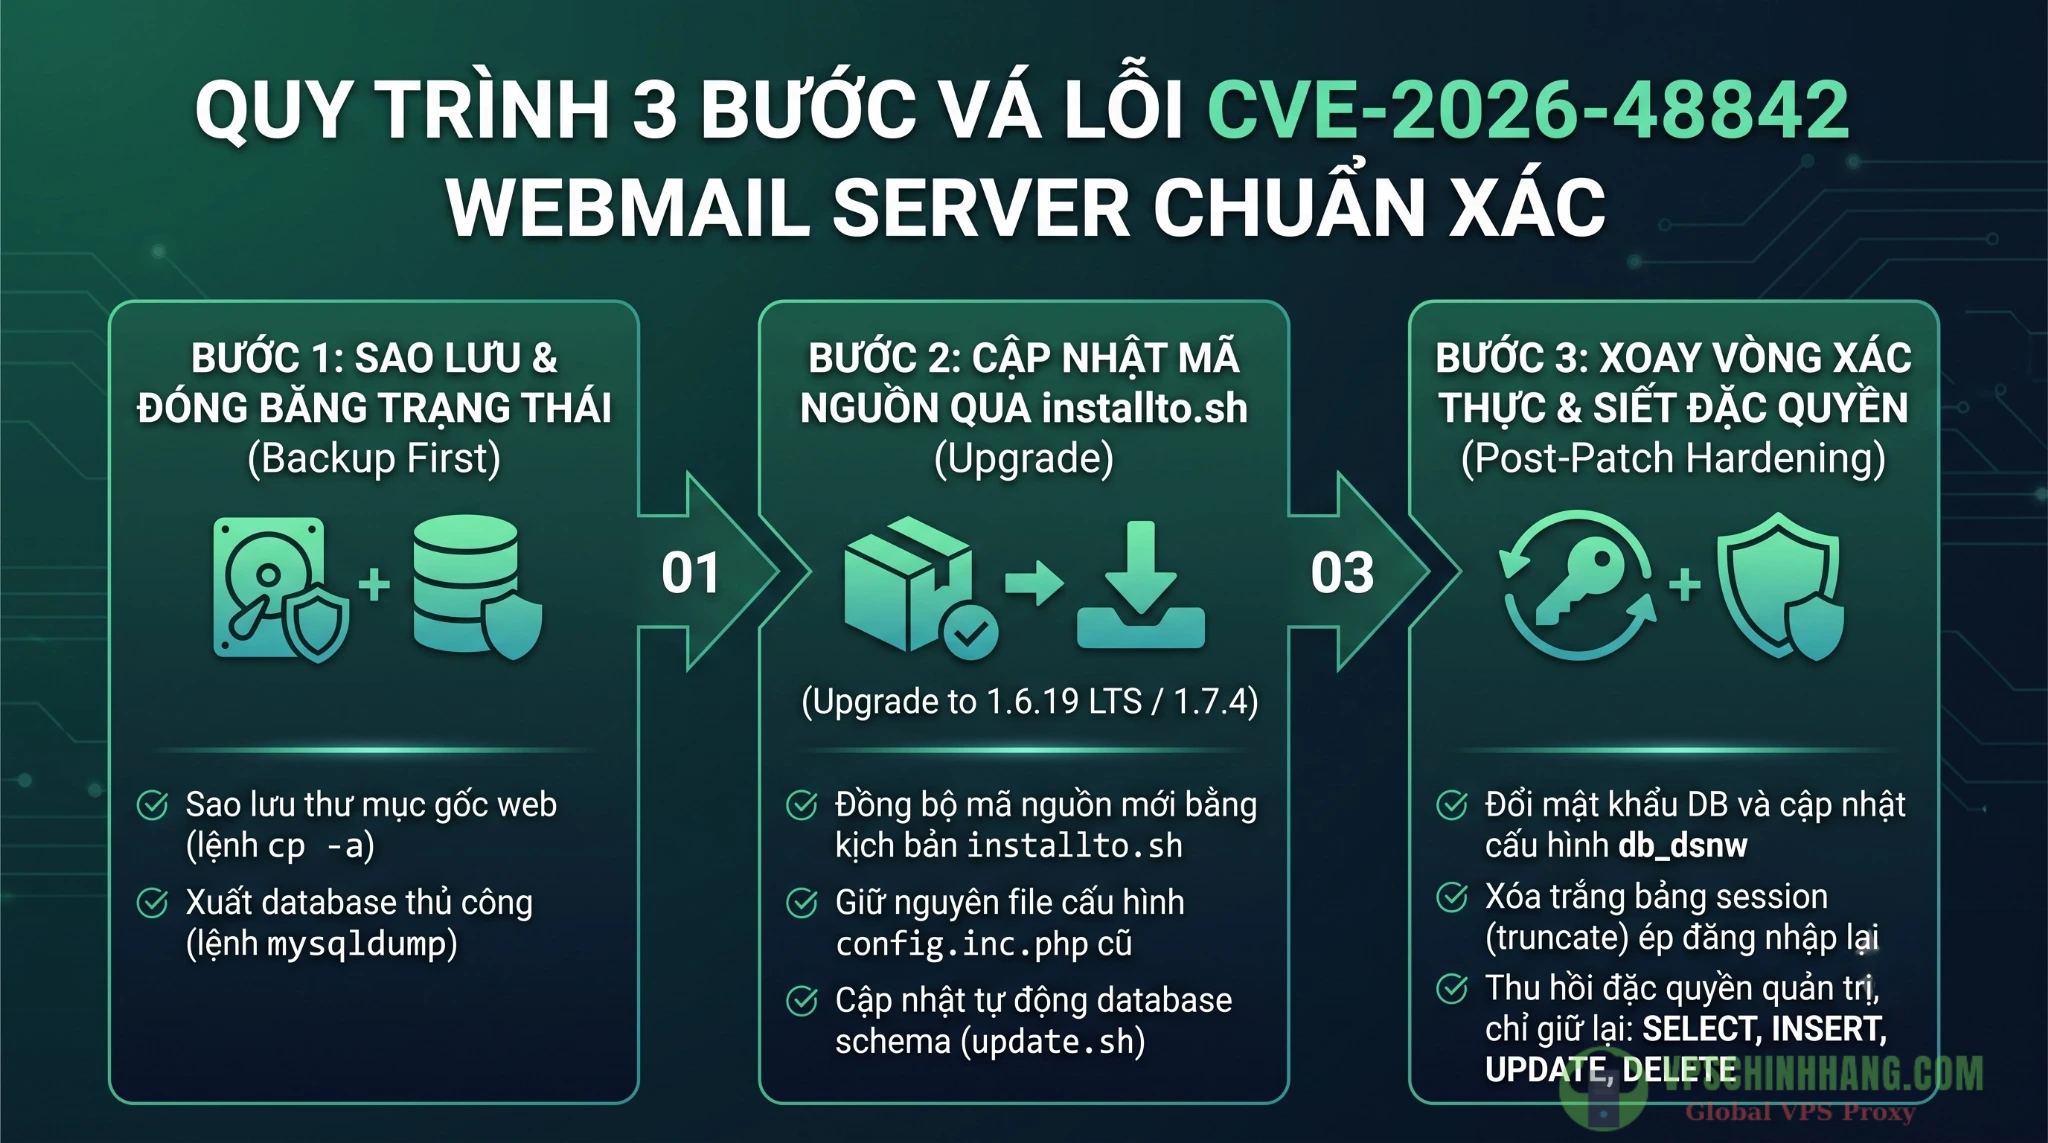
Quy trình chuẩn hóa từ bước sao lưu, nâng cấp mã nguồn đến thu hẹp đặc quyền tài khoản Database sau sự cố.
Xây dựng lá chắn WAF & Reverse Proxy bảo vệ Database Email
Thay vì thụ động phản ứng, các kỹ sư hệ thống thường định cấu hình Nginx làm Proxy ngược kết hợp Web Application Firewall (WAF) để lọc request ngay từ vòng ngoài. Mô hình Nginx kết hợp ModSecurity v3 cùng bộ quy tắc OWASP Core Rule Set (CRS) mang lại hiệu quả phòng ngự rất cao.
Cấu hình WAF đọc POST Body:
Trong file modsecurity.conf, bạn phải bật tính năng SecRequestBodyAccess On. Nếu thiếu tham số này, WAF sẽ bỏ qua toàn bộ payload SQL Injection gửi qua form đăng nhập.
SecRuleEngine On
# Yêu cầu WAF kiểm tra nội dung POST request
SecRequestBodyAccess On
SecRequestBodyLimit 13107200
Virtual Patching chặn CVE-2026-48842:
Thiết lập một quy tắc riêng để chặn đứng các nỗ lực chèn chuỗi backslash bất thường vào tham số _user:
SecRule REQUEST_URI "@contains /" \
    "id:1000001,phase:2,block,capture,t:none,t:urlDecodeUni,\
    msg:'Bao ve Roundcube khoi CVE-2026-48842',\
    logdata:'Payload matched: %{TX.0}',severity:'CRITICAL',\
    chain"
    SecRule ARGS:_user "@rx (\\\\{2,}|\\\\[\'\"0_\%]|union\s+select|information_schema)"
Với cấu hình này, request chứa payload độc hại sẽ bị Nginx từ chối ở Layer 7 với mã lỗi 403 Forbidden, giảm thiểu rủi ro cho Webmail Server.
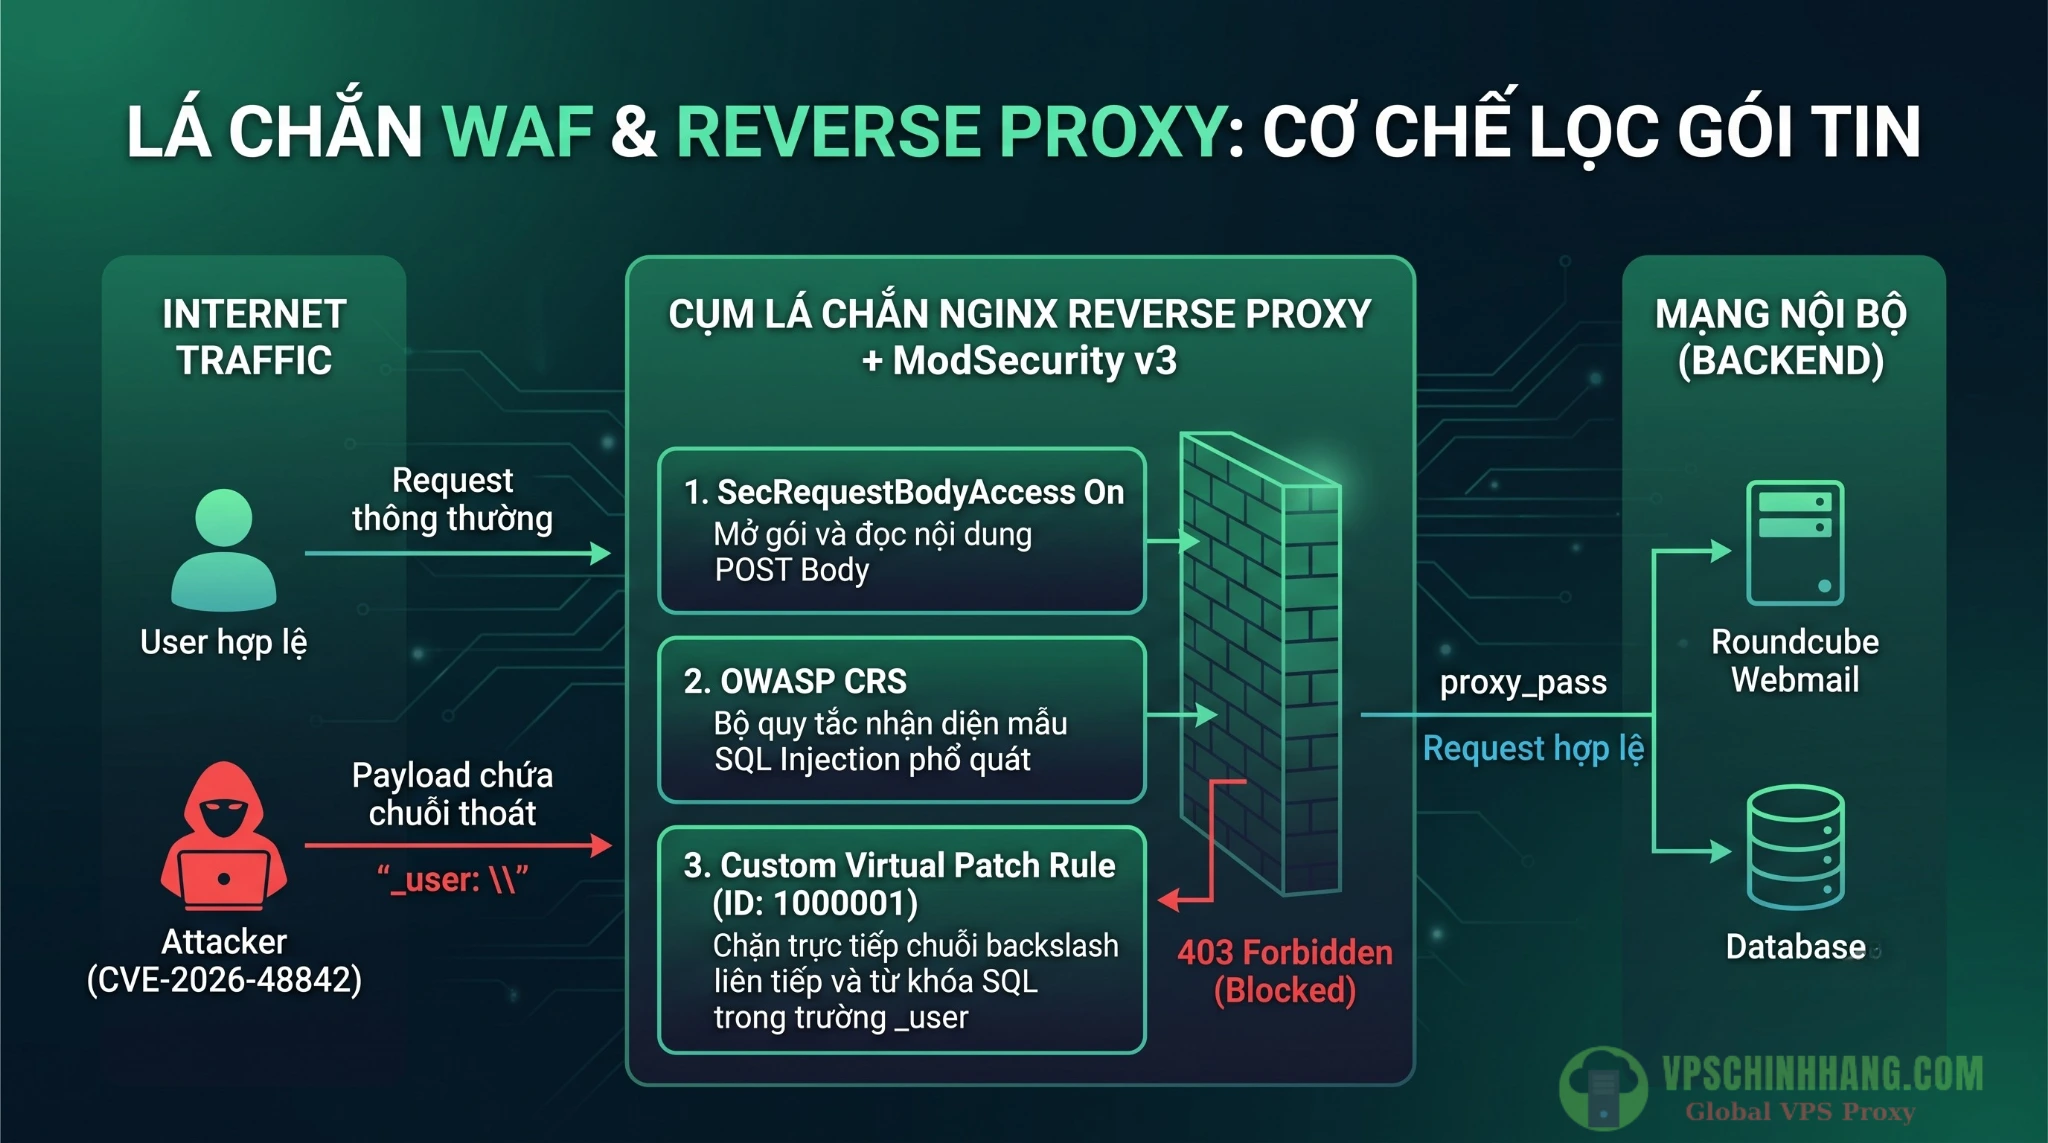
Mô hình triển khai Virtual Patching trên ModSecurity WAF giúp chặn đứng các request chứa payload độc hại ngay tại Layer 7.
Checklist nghiệm thu sau sự cố
Quá trình xử lý bảo mật cần được xác nhận bằng checklist nghiệm thu rõ ràng:
- [ ] Kiểm tra biến
RCMAIL_VERSIONtrong fileiniset.phpđể xác minh phiên bản hiện hành là 1.6.19 hoặc 1.7.4. - [ ] Hoàn tất việc rotate password cho tài khoản kết nối Database.
- [ ] Kiểm tra và cấu hình đúng đặc quyền user trên hệ quản trị cơ sở dữ liệu.
- [ ] Kiểm tra luồng gửi và nhận email nội bộ cũng như ngoại bộ hoạt động ổn định.
- [ ] Xóa bỏ các file nén source code (
.tar.gz) và thư mụcinstallerkhỏi môi trường public. - [ ] Áp dụng các phương pháp giám sát VPS để đẩy log về hệ thống SIEM hoặc theo dõi sát
userlogins.logtrong 7 đến 14 ngày tiếp theo.
Câu hỏi thường gặp (FAQ)
1. Hệ thống không bật plugin virtuser_query thì có bị ảnh hưởng bởi CVE-2026-48842 không?
Không. Lỗ hổng chỉ phát sinh khi plugin virtuser_query được khai báo hoạt động trong mảng $config['plugins'] và có cấu hình câu truy vấn cơ sở dữ liệu tương ứng.
2. Vì sao không thấy dấu vết SQL Injection trong Access Log mặc định của Nginx/Apache?
Khai thác diễn ra qua phương thức HTTP POST tại form đăng nhập, trong khi Access Log mặc định chỉ ghi nhận URL (Header/Query string) và bỏ qua hoàn toàn phần POST Body chứa payload.
3. Nên nâng cấp Roundcube lên phiên bản nào để đảm bảo an toàn?
Dù lỗ hổng được khắc phục từ bản 1.6.16 và 1.7.1, SysAdmin nên nâng cấp thẳng lên phiên bản 1.6.19 (nhánh LTS) hoặc 1.7.4 để xử lý đồng thời các lỗ hổng bảo mật phát sinh sau đó.
4. Làm sao để xử lý khẩn cấp khi chưa thể sắp xếp downtime nâng cấp hệ thống?
Xóa 'virtuser_query' khỏi mảng $config['plugins'] trong tệp config/config.inc.php và reload lại dịch vụ PHP-FPM, hoặc chặn chuỗi ký tự backslash (\\) trong tham số _user thông qua ModSecurity WAF.
5. Tại sao bắt buộc phải đổi mật khẩu Database và xóa bảng Session sau khi cập nhật bản vá?
Bản vá chỉ chặn các cuộc tấn công mới. Nếu kẻ tấn công đã khai thác thành công trước thời điểm vá, họ có thể đã nắm giữ thông tin kết nối DB và session token hợp lệ để duy trì quyền truy cập trái phép.
6. Có nên bật tính năng $config['sql_debug'] = true lâu dài trên môi trường Production không?
Không. Chỉ kích hoạt tạm thời khi cần điều tra và ghi nhận nguyên bản payload tấn công, sau đó phải tắt ngay để tránh làm đầy ổ cứng VPS và ngăn ngừa lộ lọt thông tin nhạy cảm trong file log.
Kết luận
Triển khai các giải pháp bảo mật VPS Linux toàn diện là một hành trình dài hạn. Việc vá lỗi CVE-2026-48842 Webmail Server triệt để không chỉ bảo vệ tài sản dữ liệu của doanh nghiệp mà còn phản ánh năng lực vận hành chuyên nghiệp của đội ngũ IT. Hy vọng với quy trình xử lý sự cố từ rà soát log native đến thiết lập WAF này, các hệ thống email của bạn sẽ luôn vận hành ổn định và an toàn.
Tài liệu tham khảo