

Hướng dẫn audit và siết chặt SSH mã hóa hậu lượng tử Ubuntu 26.04 cho Production
Bạn đang quản trị một cụm Server chứa database cốt lõi, mã nguồn ứng dụng và hàng loạt API key nhạy cảm. Bạn tự tin rằng mình đã chặn các cổng mạng không cần thiết, cấu hình key Ed25519 và vô hiệu hóa mật khẩu root, do đó đường truyền SSH là rất bảo mật. Nhưng điều gì sẽ xảy ra nếu ngay lúc này, có một tác nhân độc hại đang âm thầm ghi lại toàn bộ lưu lượng mạng mã hóa của bạn, lưu trữ vào một trung tâm dữ liệu và chờ đợi vài năm nữa để giải mã toàn bộ nội dung đó bằng một cỗ máy tính lượng tử?
Đó không phải là kịch bản viễn tưởng, mà là chiến lược tấn công có thật đang được giới bảo mật cảnh báo liên tục thời gian gần đây. Để bảo vệ dữ liệu khỏi thảm họa này, việc thiết lập SSH mã hóa hậu lượng tử Ubuntu 26.04 là bài toán hạ tầng mạng cấp thiết mà mọi System Admin và DevOps Engineer cần đưa vào lộ trình thực thi. Liệu hệ thống của bạn đã thực sự dùng cơ chế bảo mật mới, hay đang bị kìm chân bởi những dòng cấu hình legacy từ nhiều năm trước? Cùng đi sâu vào phân tích và giải quyết triệt để vấn đề này.
Harvest now, decrypt later: Tại sao DevOps cần rà soát lại kết nối SSH ngay lúc này?
Trong bức tranh bảo mật máy chủ, lỗ hổng nguy hiểm thường không đến từ những đợt tấn công bạo lực (brute-force) ồn ào, mà nằm ở các chiến lược đánh cắp dữ liệu thụ động. Harvest now, decrypt later (HNDL) hay Thu thập bây giờ, giải mã sau chính là mối đe dọa tiềm ẩn đối với giao thức SSH.
Mục tiêu trọng tâm của HNDL: Bước trao đổi khóa (KEX)
Mọi phiên SSH đều bắt đầu bằng một bước đặc biệt quan trọng: Trao đổi khóa (Key Exchange – KEX). Nhiệm vụ của KEX là thiết lập một bí mật chung (shared secret) giữa Workstation của bạn và Server, từ đó sinh ra các khóa mã hóa đối xứng (như AES-GCM, ChaCha20) để mã hóa khối lượng dữ liệu truyền tải.
Vấn đề là các thuật toán KEX cổ điển như Diffie-Hellman hay ECDH/Curve25519 hoạt động dựa trên nền tảng bài toán số học lôgarit rời rạc. Đối với máy tính truyền thống, việc giải bài toán này cần một khoảng thời gian khổng lồ. Tuy nhiên, khi máy tính lượng tử đạt đủ độ chín (CRQC – Cryptographically Relevant Quantum Computers), thuật toán Shor sẽ cho phép giải quyết bài toán lôgarit rời rạc trong thời gian rất ngắn.
Kẻ tấn công không cần phá Server của bạn ngay hôm nay. Chúng chỉ cần sao chép các gói tin KEX đang bay trên môi trường Internet. Khi máy tính lượng tử đủ năng lực xuất hiện, chúng sẽ tính ngược ra bí mật chung, lấy được khóa đối xứng, và toàn bộ nội dung phiên SSH (chứa sudo password, lệnh deploy, token nội bộ) sẽ phơi bày rõ ràng.
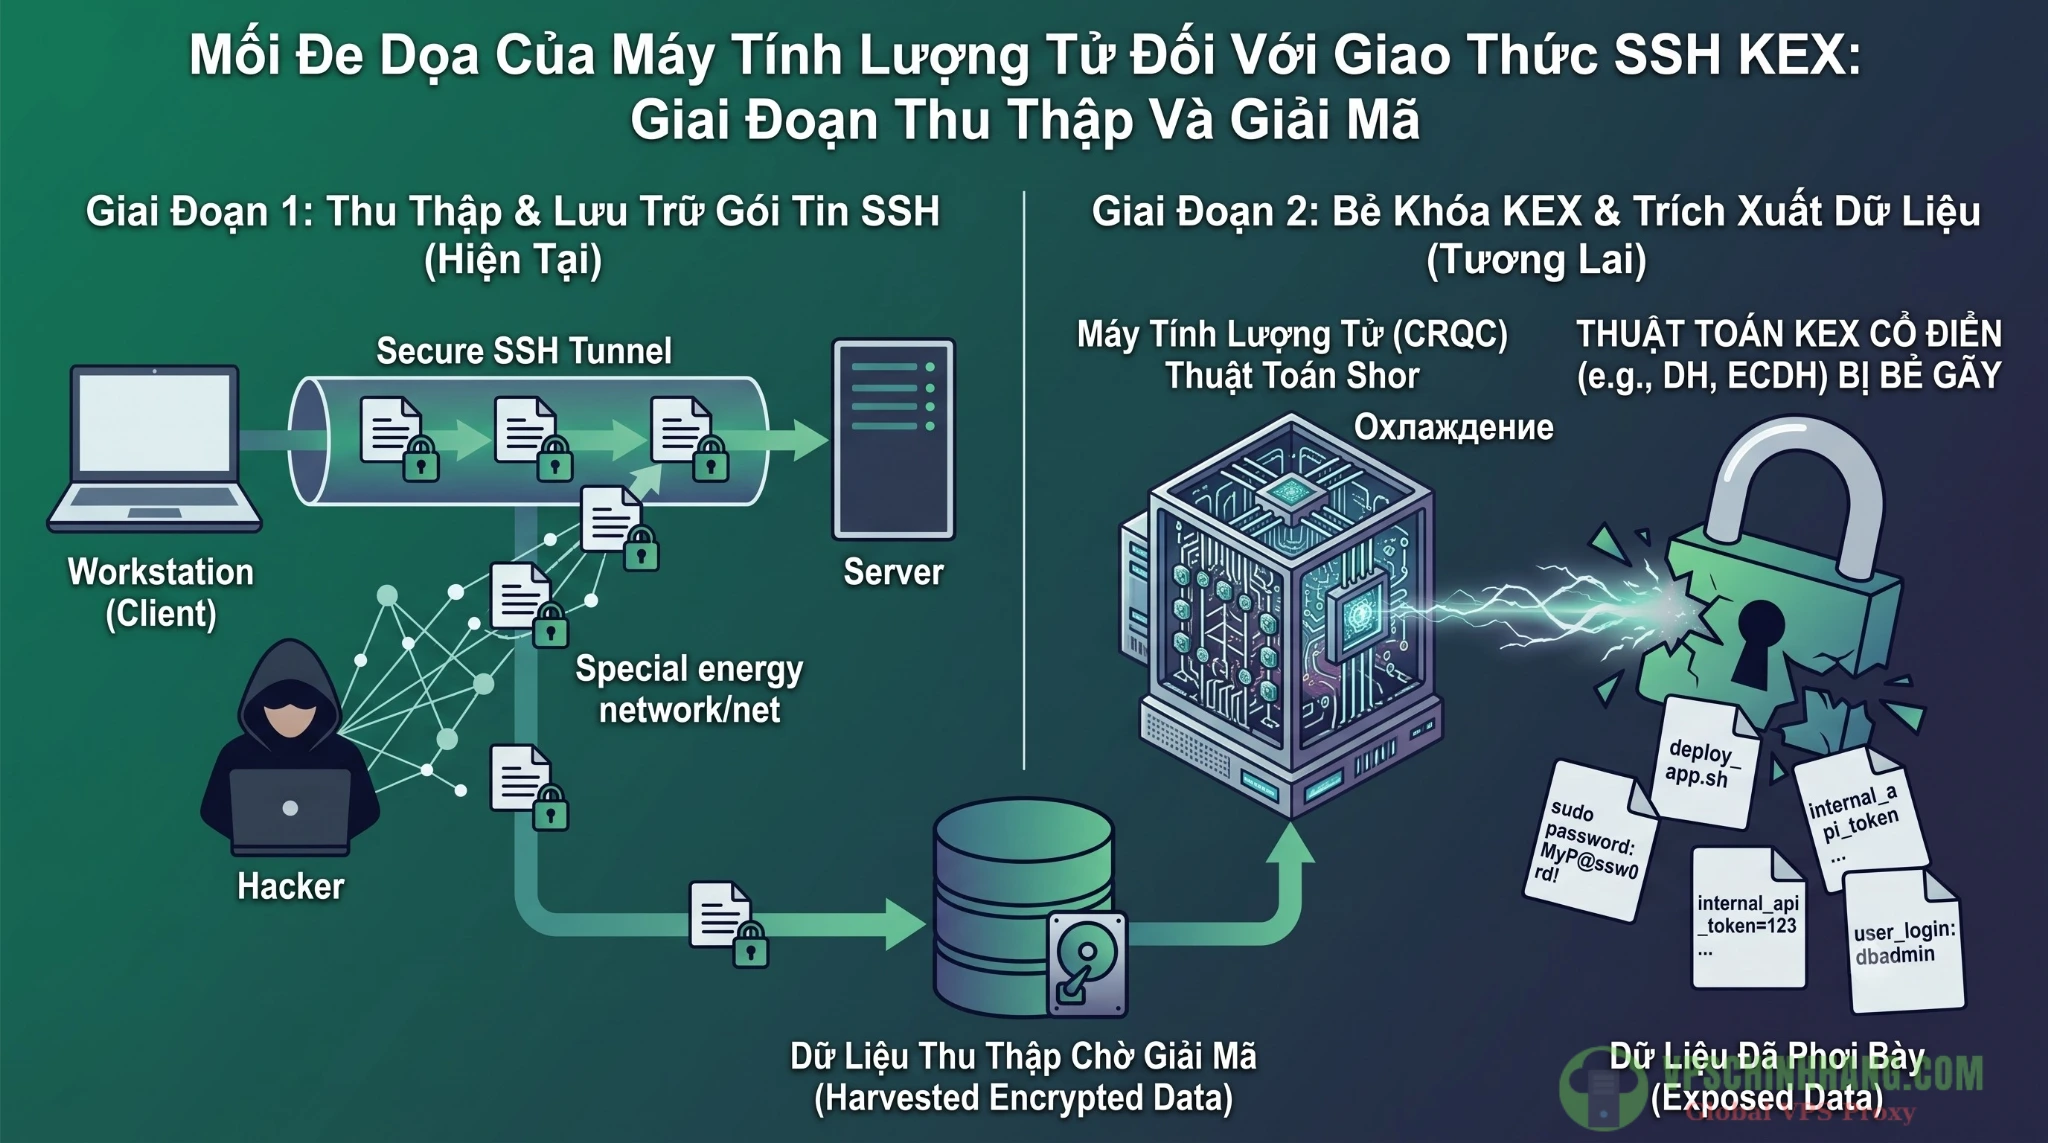
Minh họa quá trình kẻ tấn công thu thập lưu lượng SSH hiện tại để chờ giải mã bằng máy tính lượng tử trong tương lai.
Khóa xác thực (Host Key / User Key) vẫn đang an toàn
Nhiều kỹ sư thắc mắc: Vậy khóa Ed25519 hay RSA tôi đang dùng để đăng nhập thì sao? Tin vui là chúng vẫn an toàn ở thời điểm hiện tại.
Sự khác biệt nằm ở mô hình đe dọa. Khóa xác thực (Authentication) chỉ dùng để định danh bạn là ai vào đúng thời điểm kết nối (Challenge-Response) diễn ra trong thời gian thực. Việc bên thứ ba lưu lại chữ ký RSA của bạn ngày hôm nay không giúp họ giải mã được dữ liệu lưu lượng. Để mạo danh bạn, kẻ tấn công phải sở hữu máy tính lượng tử chạy ngay lúc bạn đang kết nối để làm giả chữ ký. Do đó, nâng cấp KEX giúp bảo vệ sự riêng tư (chống lưu trữ dài hạn), còn khóa xác thực bảo vệ tính toàn vẹn (chưa có rủi ro từ việc lưu trữ thụ động).
Cơ chế bảo vệ kép: Hybrid KEX
Để giải bài toán HNDL, giới công nghệ ứng dụng giải pháp kết hợp. OpenSSH triển khai cơ chế Trao đổi khóa lai (Hybrid KEX). Nó yêu cầu client và Server đàm phán cùng lúc hai thuật toán:
- Thuật toán cổ điển (ví dụ: X25519)
- Thuật toán hậu lượng tử (PQC – Post-Quantum Cryptography)
Kết nối sẽ tạo ra hai bí mật chung độc lập, trộn vào nhau qua hàm dẫn xuất khóa. Lợi ích ở đây là sự chắc chắn: trừ khi hệ thống bị phá vỡ ở CẢ HAI thuật toán cùng lúc, nếu không kết nối của bạn vẫn an toàn. Ngay cả khi thuật toán PQC mới có lỗ hổng chưa được khám phá, chuẩn X25519 truyền thống vẫn đứng đó bảo vệ bạn khỏi các phương thức tấn công thông thường.
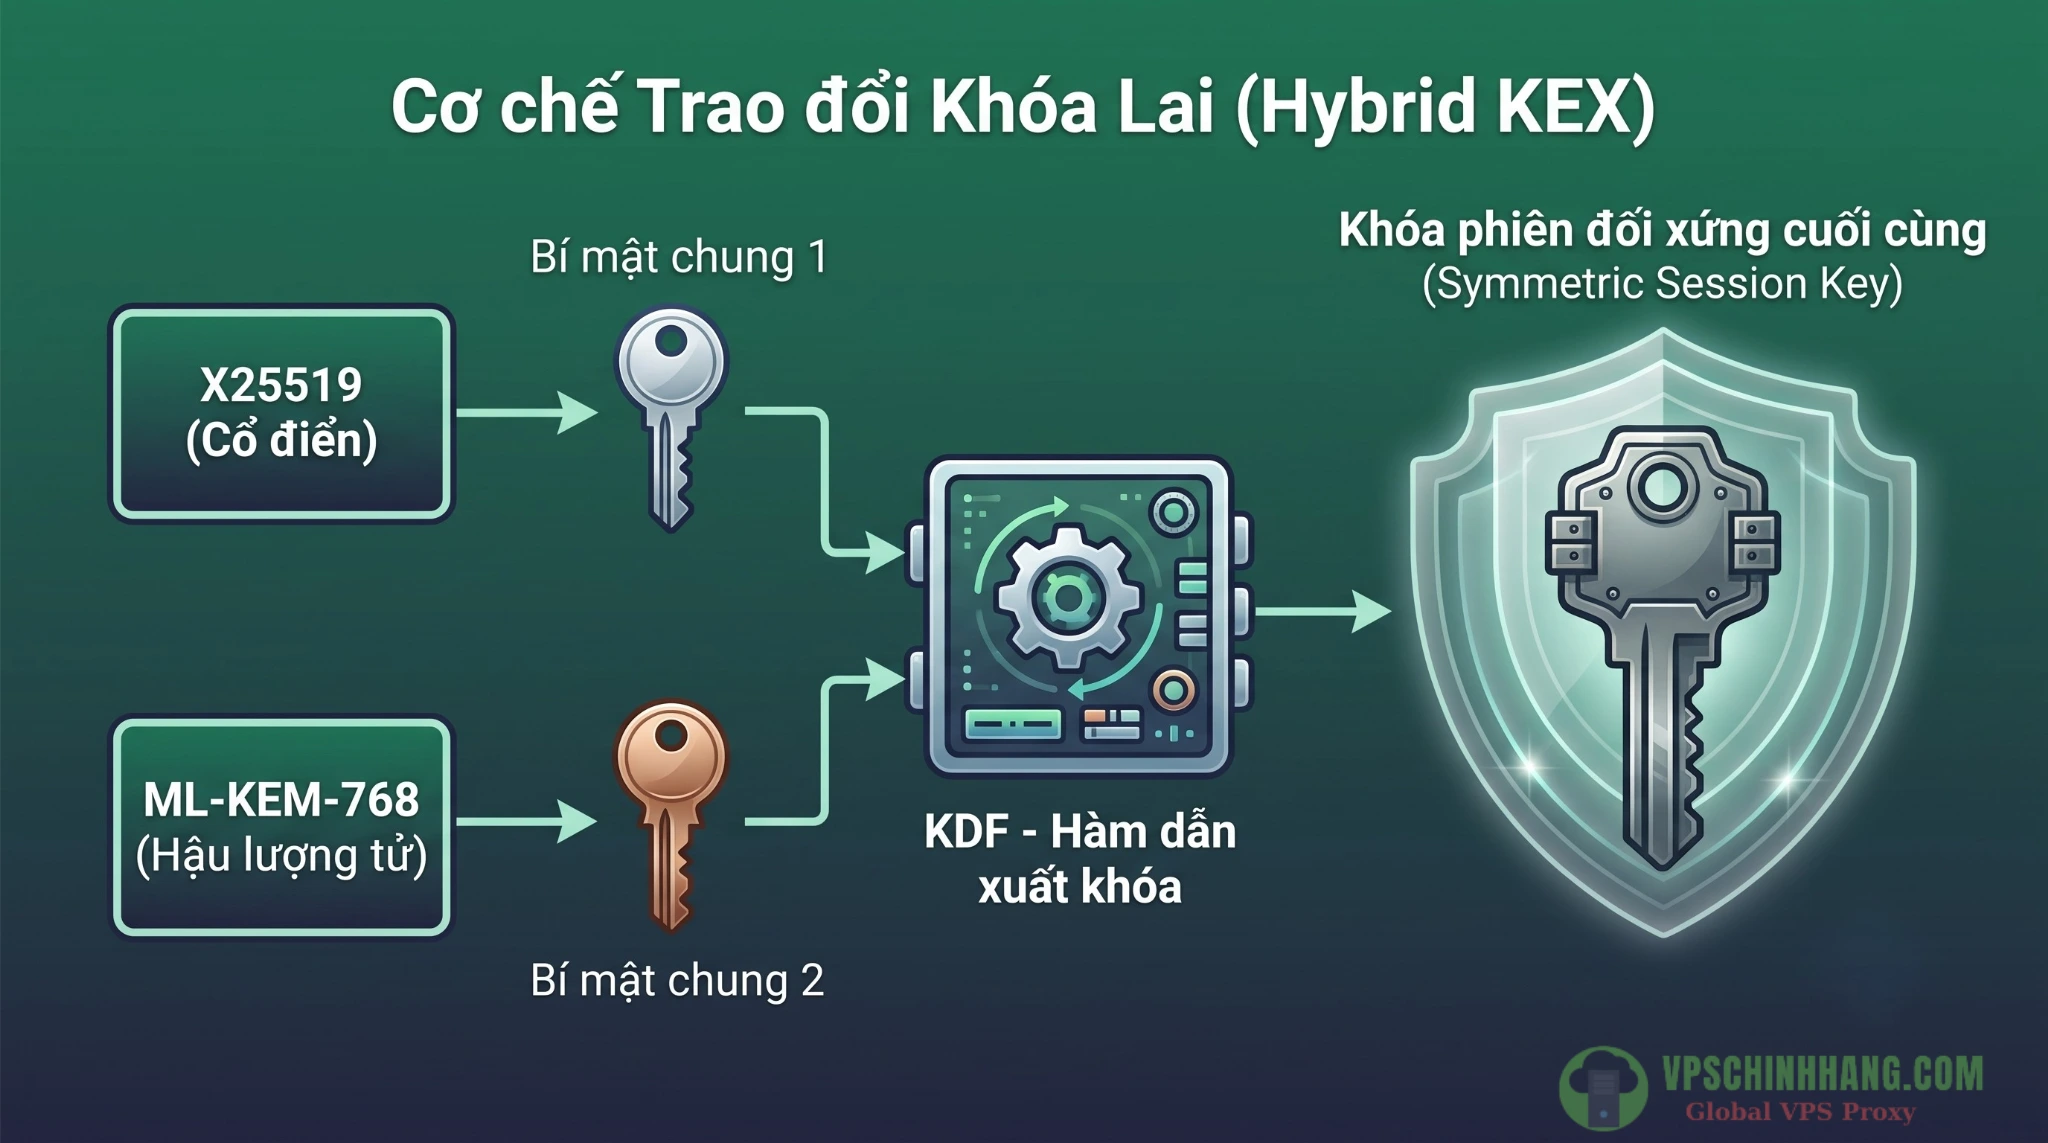
Cơ chế Hybrid KEX kết hợp thuật toán cổ điển và thuật toán hậu lượng tử để tạo ra lớp bảo vệ kép cho khóa phiên.
Thực trạng OpenSSH 10.2 trên Ubuntu: Cạm bẫy từ những file cấu hình rác
Bắt đầu từ phiên bản Ubuntu 26.04.1 LTS (Resolute Raccoon), hệ điều hành này đi kèm gói phần mềm openssh-server phiên bản 10.2p1. Ở phiên bản này, cấu hình SSH mã hóa hậu lượng tử Ubuntu 26.04 đã được kích hoạt tự động ở chế độ ưu tiên.
OpenSSH 10.x mặc định sử dụng thuật toán mlkem768x25519-sha256. Đây là sự kết hợp giữa thuật toán cổ điển X25519 và thuật toán hậu lượng tử ML-KEM-768 (đã được NIST chuẩn hóa qua tài liệu FIPS 203 vào tháng 8/2024). Bên cạnh đó, giao thức cũng giữ lại thuật toán sntrup761x25519-sha512 (sử dụng Streamlined NTRU Prime) làm phương án dự phòng cho các client từ phiên bản cũ.
Vậy nếu đã cấu hình sẵn, tại sao DevOps vẫn phải nhọc nhằn rà soát?
Cạm bẫy nằm ở quá trình vận hành và nâng cấp hạ tầng. Rất nhiều đội ngũ quản trị khi di chuyển hệ thống từ Ubuntu 22.04/24.04 lên bản 26.04 thường bê nguyên thư mục /etc/ssh/ từ máy chủ cũ sang. Trong quá khứ, để siết chặt bảo mật (hardening), các chuyên gia thường khuyến nghị ghim cứng tham số KexAlgorithms chỉ cho phép curve25519-sha256 hoặc nhóm ECDH.
Hệ quả là, dù lõi OpenSSH 10.2 hỗ trợ mã hóa lượng tử, nhưng file cấu hình legacy kia đã vô tình giới hạn Server, khiến nó không được phép chào mời thuật toán ML-KEM ra bên ngoài. Sự sai lệch giữa khả năng của phần mềm và giới hạn của file cấu hình chính là điểm yếu mà bạn phải kiểm kê ngay lập tức.
4 bước thiết lập SSH mã hóa hậu lượng tử Ubuntu 26.04 không lo đứt gãy hệ thống
Để đảm bảo luồng traffic đi qua môi trường máy chủ đạt mức bảo vệ cao trước rủi ro thu thập thụ động, bạn cần đi theo lộ trình rà soát và cấu hình thuật toán PQC. Quá trình này đòi hỏi sự cẩn trọng để không làm sập mạng lưới tự động hóa (Ansible, CI/CD).
Bước 1: Kiểm kê (audit) thuật toán negotiation đang chạy thực tế
Đừng vội chỉnh sửa bất cứ file nào. Hãy lấy thông tin thực trạng của hệ thống.
Đầu tiên, xác nhận VPS/Server của bạn đang chạy đúng phiên bản OpenSSH 10.x bằng lệnh dành cho Client:
ssh -VVà lệnh dành cho Server:
/usr/sbin/sshd -V 2>&1Tiếp theo, kiểm tra những thuật toán KEX nào mà file binary OpenSSH đang hỗ trợ:
ssh -Q kex | grep -E 'mlkem|sntrup'
Bạn sẽ thấy mlkem768x25519-sha256 và sntrup761x25519-sha512 xuất hiện trong kết quả trả về.
Bây giờ là lúc tìm ra cấu hình đang THỰC SỰ ĐƯỢC ÁP DỤNG trên tiến trình sshd:
sudo sshd -T | grep -i '^kexalgorithms'
Nếu chuỗi trả về không có từ khóa mlkem hay sntrup, đồng nghĩa với việc có một file config nào đó đã đè lên cài đặt mặc định của hệ điều hành. Hãy kiểm tra bằng lệnh:
sudo grep -rniE '^\s*KexAlgorithms' /etc/ssh/
Bước 2: Thiết lập lưới an toàn (Rollback timer) chống tự khóa quyền truy cập
Một sự cố thường gặp là gõ nhầm ký tự trong file sshd_config, tải lại service và mất quyền truy cập vào VPS, phải nhờ đến bảng điều khiển Console của nhà cung cấp để khôi phục.
Để thao tác an toàn, hãy dựng một cơ chế tự động bằng systemd-run. Chức năng này đóng vai trò như một đồng hồ đếm ngược 3 phút. Nếu sau 3 phút bạn không hủy lệnh, nó sẽ tự động xóa cấu hình mới và khôi phục trạng thái SSH cũ.
Sao lưu cấu hình hiện tại trước khi bắt đầu:
sudo cp -a /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
Kích hoạt Rollback Timer:
sudo systemd-run --on-active=3m --unit=ssh-rollback \
  bash -c "cp /etc/ssh/sshd_config.bak /etc/ssh/sshd_config && rm -f /etc/ssh/sshd_config.d/99-post-quantum.conf && systemctl reload ssh"
Khi lệnh này chạy, bạn có khoảng thời gian 3 phút để thực hiện Bước 3 và Bước 4.
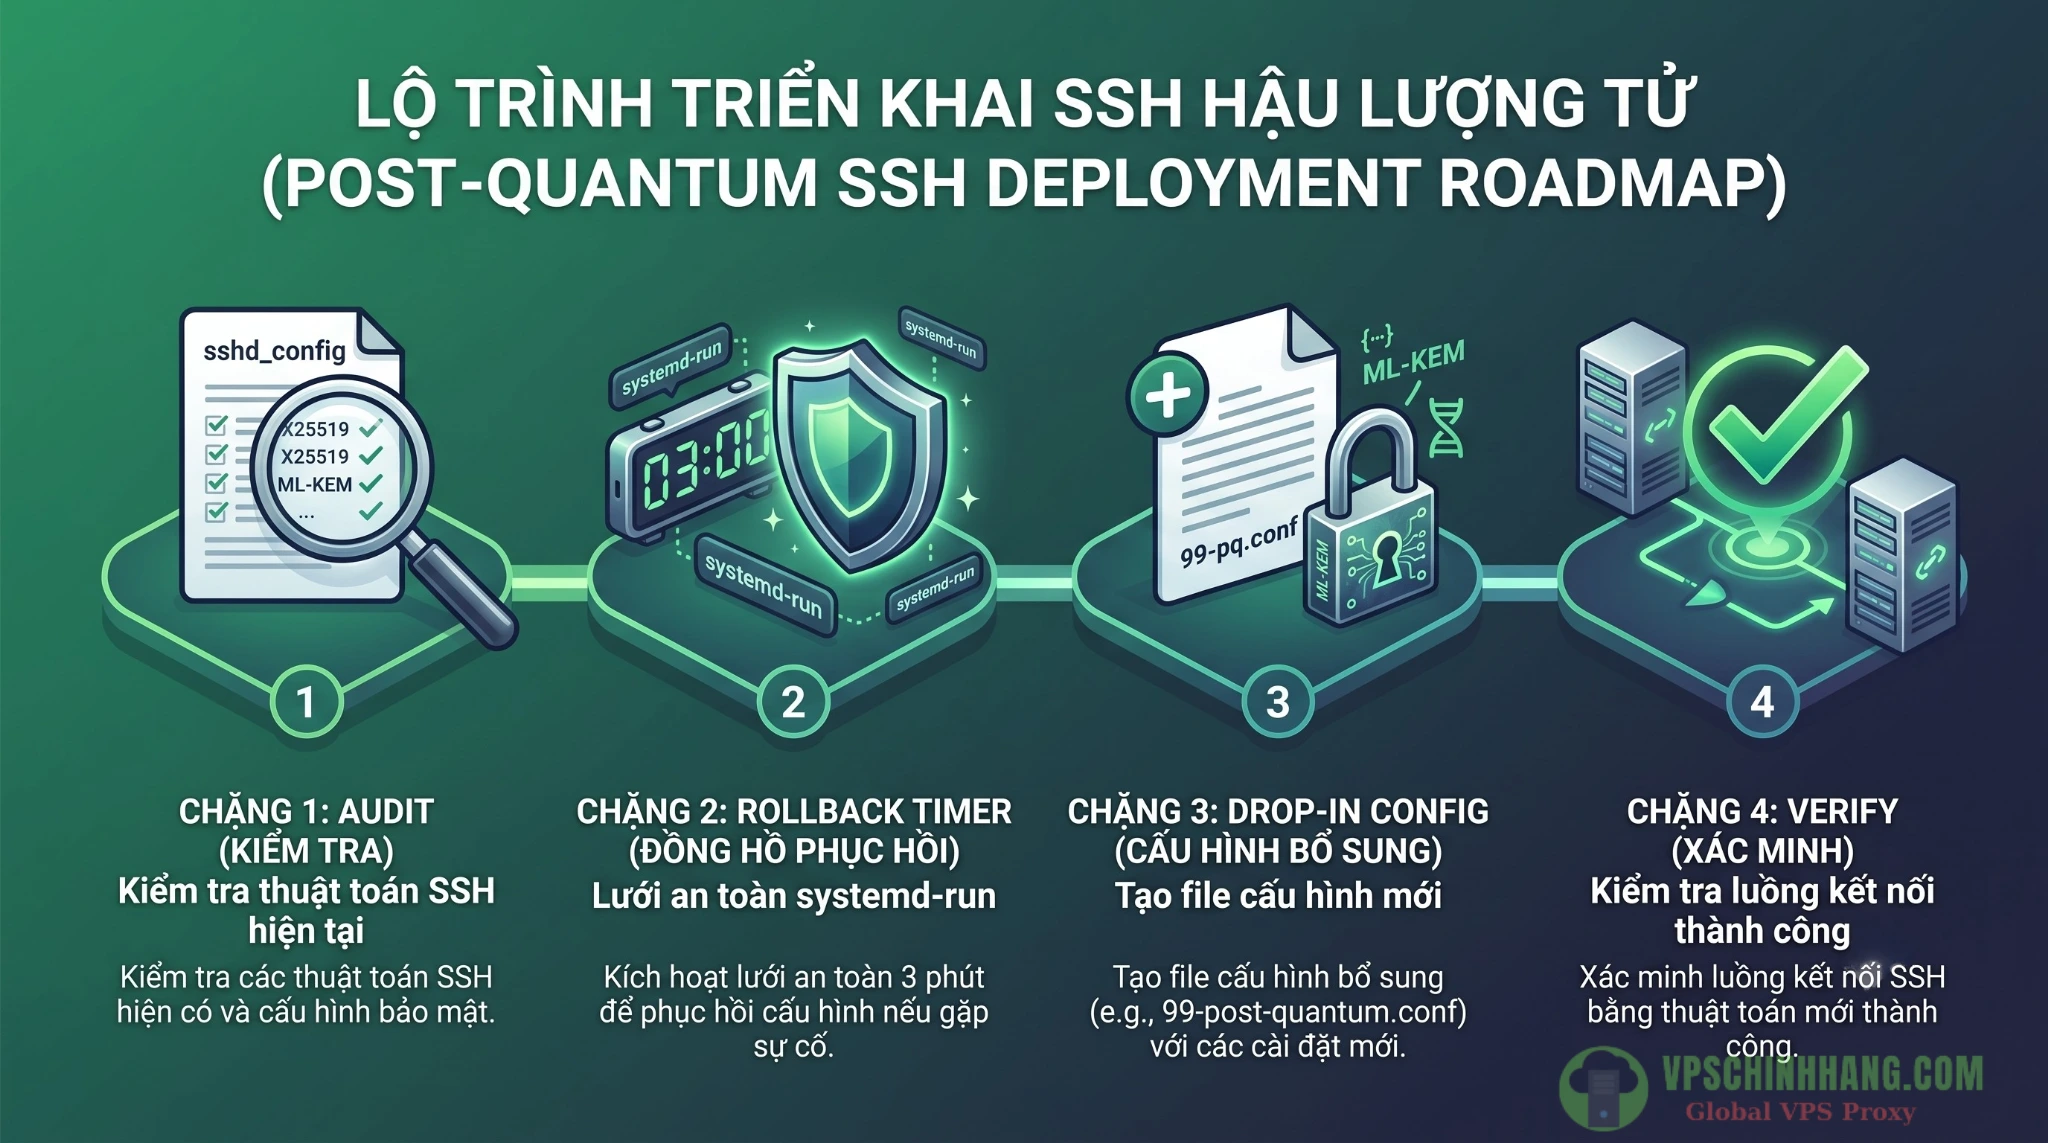
Quy trình 4 bước siết chặt KexAlgorithms đảm bảo không gây gián đoạn quyền truy cập hệ thống.
Bước 3: Tạo drop-in config và khai thác tiền tố linh hoạt
Hệ thống Ubuntu hiện đại khuyến nghị quản trị viên không sửa trực tiếp vào file /etc/ssh/sshd_config gốc. Thay vào đó, chúng ta sẽ tạo một file drop-in nhỏ nằm trong thư mục sshd_config.d/. File có tiền tố số lớn (như 99-) sẽ được nạp cuối cùng và có quyền ghi đè cấu hình (tùy thuộc vào thứ tự Include trong file gốc).
Tại đây, bạn có hai phương án tiếp cận tùy thuộc vào mức độ tương thích của hạ tầng:
Phương án 1: Cấu hình linh hoạt bằng tiền tố ^ (Khuyên dùng cho cụm máy chủ hỗn hợp)
Thay vì ghim cứng và loại bỏ các thuật toán dự phòng, bạn có thể đẩy các thuật toán PQC lên đầu danh sách ưu tiên mà không làm hỏng cấu hình mặc định. Cú pháp ^ (dấu mũ) sẽ thực hiện việc chèn (prepend) này:
sudo tee /etc/ssh/sshd_config.d/99-post-quantum.conf > /dev/null << 'EOF'
# Ưu tiên KEX hậu lượng tử, giữ lại fallback an toàn cho hệ thống legacy
KexAlgorithms ^mlkem768x25519-sha256,[email protected]
EOF
Phương án 2: Chế độ Strict (Fail-Closed)
Nếu bạn quản lý một cụm Bastion Host nhạy cảm và mọi client đều đã được cập nhật OpenSSH mới, bạn có thể chỉ định danh sách cứng (bỏ dấu ^):
sudo tee /etc/ssh/sshd_config.d/99-post-quantum-strict.conf > /dev/null << 'EOF'
# Chỉ cho phép các thuật toán Hybrid Post-Quantum chuẩn NIST & OpenSSH
KexAlgorithms mlkem768x25519-sha256,[email protected]
EOF
Lưu ý về sự đánh đổi đối với Phương án 2: Việc ghim cứng danh sách KexAlgorithms giúp ép buộc bảo mật mạnh mẽ, nhưng nó sẽ khiến OpenSSH tự động tắt thông báo cảnh báo (warning) về kết nối thiếu an toàn trong tương lai. Hệ thống sẽ bỏ qua việc đưa ra tín hiệu cảnh báo (WarnWeakCrypto) khi có thay đổi chuẩn bảo mật từ phía tổ chức IETF. Bạn cần cân nhắc giữa việc ngăn chặn các kết nối cổ điển và việc duy trì khả năng cảnh báo sớm của hệ thống.
Bước 4: Khởi động lại service qua socket và verify luồng kết nối
Sau khi ghi file, việc kiểm tra cú pháp giúp phát hiện lỗi typo (đánh máy sai):
sudo sshd -t
Nếu không có dòng báo lỗi nào hiện ra, hãy khởi chạy lại dịch vụ:
sudo systemctl reload ssh
(Trên Ubuntu 26.04, do tính năng socket activation ssh.socket, bạn có thể dùng lệnh reload hoặc restart linh hoạt).
Lưu ý vận hành: Đừng tắt cửa sổ Terminal hiện tại! Hãy mở một tab Terminal thứ hai từ máy tính cá nhân của bạn và thử SSH lại vào Server:
ssh -v admin@dia-chi-ip-vps 2>&1 | grep 'kex: algorithm'
Nếu hệ thống trả về kết quả debug1: kex: algorithm: mlkem768x25519-sha256, quá trình bắt tay lượng tử đã diễn ra trơn tru.
Ngay lúc này, hãy quay lại tab Terminal đầu tiên và tắt đồng hồ đếm ngược Rollback trước khi nó tự kích hoạt:
sudo systemctl stop ssh-rollback.timer
Bạn cũng có thể theo dõi sự ổn định của luồng kết nối PQC từ góc nhìn máy chủ thông qua nhật ký hệ thống:
sudo journalctl -u ssh -f
Bài toán tương thích: Xử lý CI/CD, Ansible runner và các Legacy Server
Khi triển khai strict policy, hạ tầng mạng hiếm khi đồng nhất. Bạn sẽ gặp các thiết bị như Switch mạng, bộ định tuyến nội bộ, hoặc các máy chủ legacy đang chạy Ubuntu 22.04 LTS (chỉ trang bị OpenSSH 8.9 chưa có Post-Quantum mặc định).
Nếu ép toàn bộ CI/CD runner hoặc Ansible controller chỉ dùng thuật toán PQC, các pipeline deploy đến máy chủ legacy sẽ gặp lỗi Unable to negotiate... no matching key exchange method found.
Giải pháp dành cho DevOps Engineer là cấu hình linh hoạt từ phía Client (Workstation hoặc máy chủ CI/CD) thông qua file ~/.ssh/config. Tại đây, bạn đưa ra chiến thuật: phân luồng ưu tiên PQC cho Server mới và giữ đường lui cho legacy.
Mở file cấu hình cá nhân:
nano ~/.ssh/config
Cập nhật khối lượng quy tắc như sau:
# 1. Cấu hình áp dụng cho cụm Server ưu tiên (ví dụ Ubuntu 26.04 DB, Bastion host)
Host prod-db-* bastion-host
    KexAlgorithms mlkem768x25519-sha256,[email protected]

# 2. Cấu hình cho cụm thiết bị Legacy (Ubuntu 22.04, Switch, Router mạng)
Host legacy-app-* 192.168.1.*
    KexAlgorithms +curve25519-sha256,diffie-hellman-group14-sha256
    # Ẩn cảnh báo mã hóa yếu (bao gồm PQC) để log CI/CD không bị rác
    WarnWeakCrypto no

# 3. Mặc định chung cho các host chưa phân loại
Host *
    KexAlgorithms ^mlkem768x25519-sha256,[email protected]
    ServerAliveInterval 60
Đoạn mã này đóng vai trò như một màng lọc. Khi Ansible kết nối đến Server Ubuntu 26.04, nó sẽ đàm phán thành công thuật toán ML-KEM chuẩn NIST. Khi nó gọi lệnh deploy đến máy chủ cũ Ubuntu 22.04, tiến trình sẽ trượt qua ưu tiên đầu và kết nối bằng thuật toán dự phòng, đảm bảo công việc không bị gián đoạn. Tham số WarnWeakCrypto no là một phương pháp tinh chỉnh giúp ẩn đi các dòng cảnh báo mã hóa yếu trên màn hình log Console để giữ cho output của hệ thống CI/CD luôn rõ ràng.
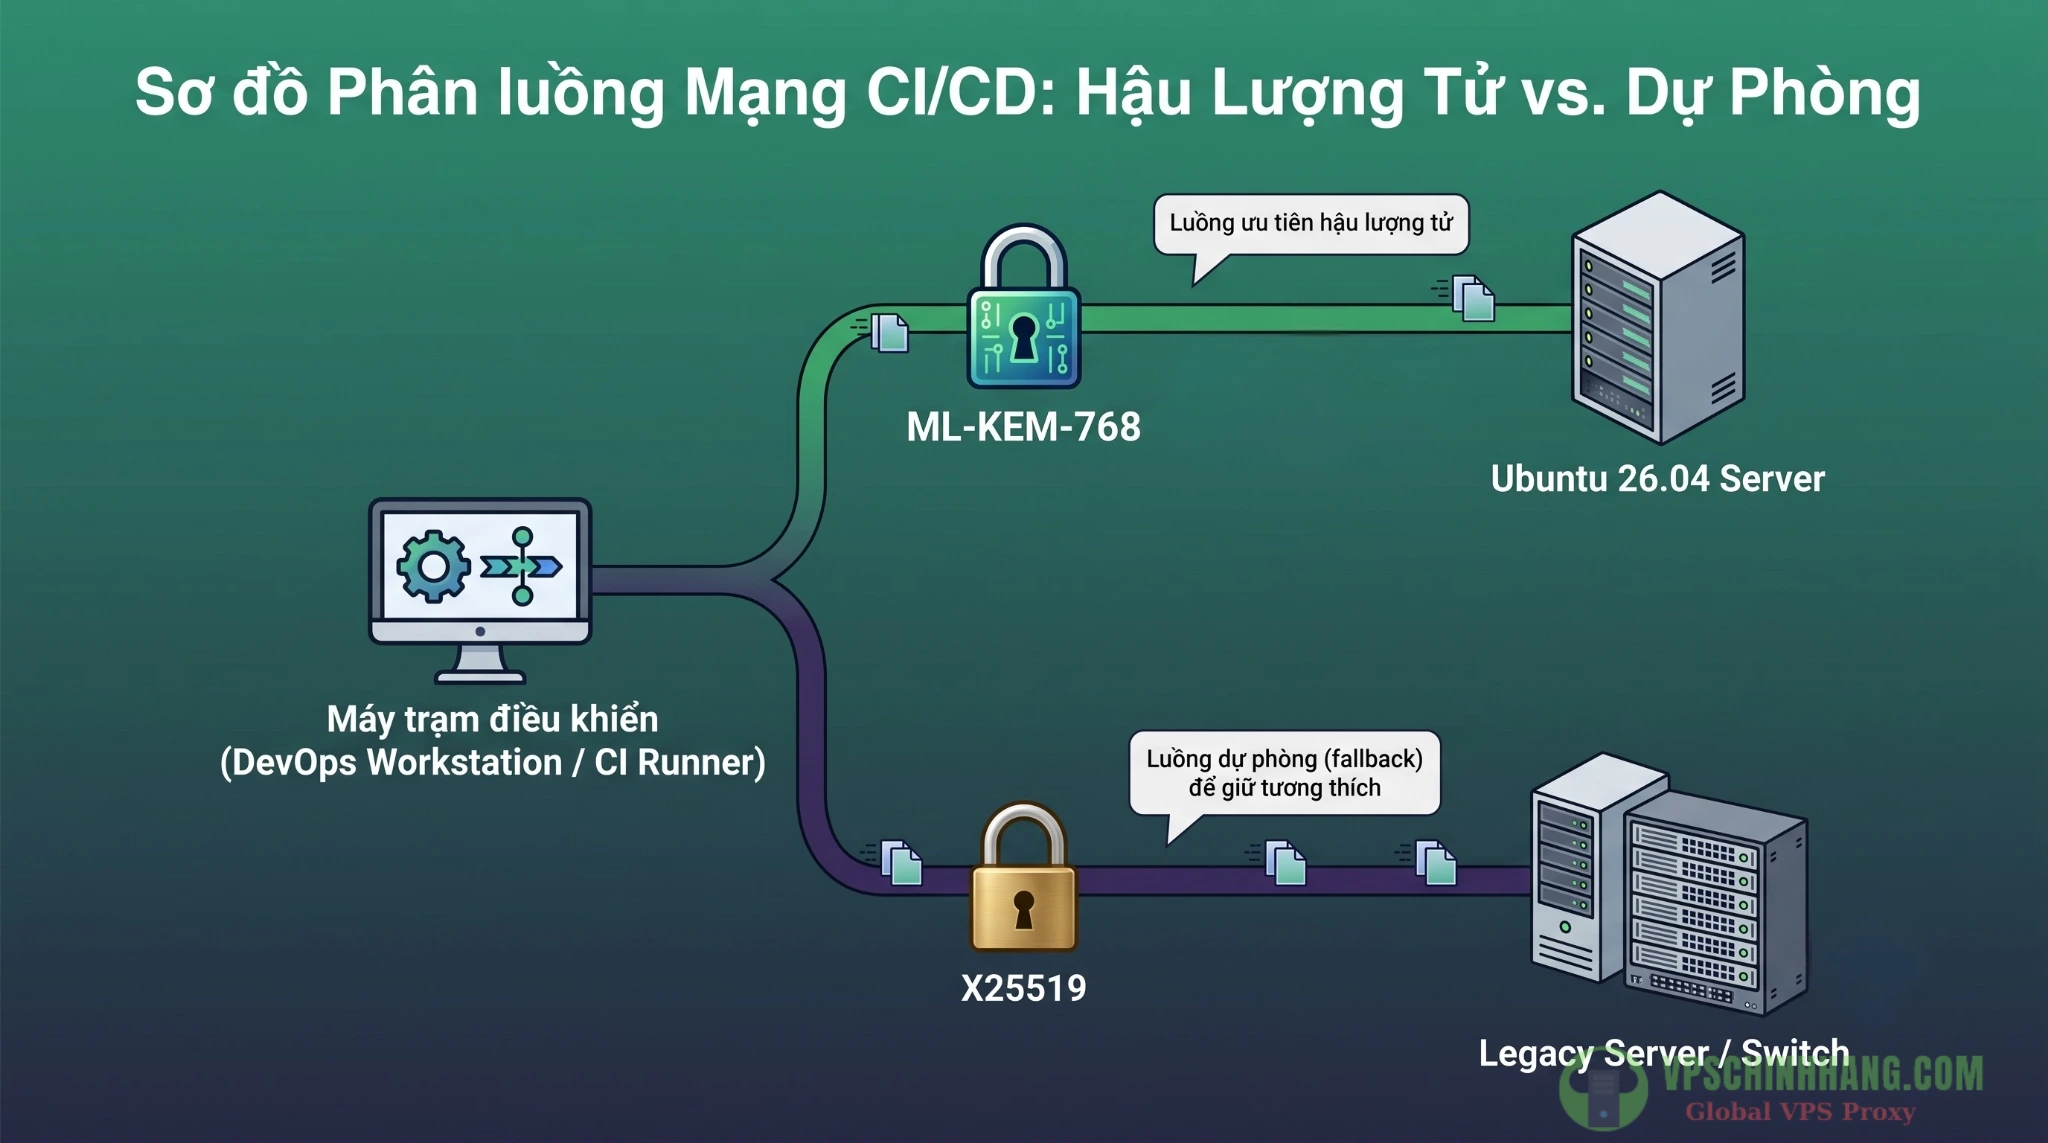
Chiến lược định tuyến cấu hình SSH Client: Phân luồng ưu tiên hậu lượng tử cho cụm máy chủ hiện đại và giữ kết nối dự phòng cho hạ tầng legacy.
Checklist bảo mật SSH toàn diện dành cho System Admin
Việc thiết lập thành công SSH mã hóa hậu lượng tử Ubuntu 26.04 là một bước tiến giá trị trong việc phòng thủ hạ tầng. Tuy nhiên, PQC chỉ giải quyết bài toán chống nghe lén và giải mã thụ động. Để tạo ra một lớp bảo vệ đa tầng, System Admin cần hoàn thiện các yếu tố cấu hình nền tảng.
Dưới đây là Checklist vận hành mà đội ngũ quản trị cần tích hợp kèm:
- Chuyển đổi hoàn toàn sang Key-based Authentication: Nên loại bỏ hoàn toàn Password Authentication. Chỉ sử dụng khóa mã hóa bất đối xứng mạnh. Ưu tiên tạo khóa Ed25519 (
ssh-keygen -t ed25519) vì độ gọn nhẹ và mức độ an toàn được cộng đồng mã nguồn mở đánh giá cao.- Nếu chưa quen với quy trình này, bạn có thể tham khảo hướng dẫn chi tiết cách tạo và quản lý SSH Key để nắm rõ các bước thực hiện.
- Vô hiệu hóa quyền truy cập Root trực tiếp: Cấu hình
PermitRootLogin no. Mọi tương tác nên đi qua một user thường giới hạn quyền, sau đó sử dụng lệnhsudokèm lưu vết log để kiểm soát hành vi người thao tác.- Bạn có thể xem chi tiết các bước thiết lập ở tài liệu hướng dẫn vô hiệu hóa đăng nhập root và mật khẩu trên VPS để gia tăng bảo mật.
- Triển khai Bastion Host / Jump Server: Tránh mở (expose) cổng SSH trực tiếp ra Internet đối với các cụm máy chủ Backend/Database. Kỹ sư nên dùng tính năng
ProxyJumpkết nối thông qua một Bastion Host chuyên dụng đã được siết chặt cấu hình PQC và theo dõi lưu lượng gắt gao. - Ứng dụng Rate Limit và IP Allowlist: Kết hợp tường lửa (UFW, iptables) hoặc các phần mềm phản ứng nhanh như Fail2ban/CrowdSec để khóa các địa chỉ IP có hành vi dò quét cổng tự động. Nếu IP văn phòng của bạn cố định tĩnh, hãy cân nhắc cấu hình Allowlist.
- Sẵn sàng cho chữ ký số hậu lượng tử ML-DSA (Cập nhật T7/2026): Thông tin cập nhật mới từ OpenSSH 10.4 cho thấy giao thức đã bổ sung hỗ trợ thử nghiệm cho cơ chế chữ ký lai ghép kết hợp giữa ML-DSA-44 và Ed25519. Kỹ sư hệ thống đã có thể khai báo kiểm thử thông qua tham số
HostKeyAlgorithmsvàPubkeyAcceptedAlgorithms. Hãy đưa tính năng này vào quy trình thử nghiệm nghiệm thu (UAT) trên môi trường Lab để đánh giá tính ổn định trước khi áp dụng lên diện rộng.
Câu hỏi thường gặp (FAQ)
1. SSH mã hóa hậu lượng tử (PQC) là gì?
Là cơ chế trao đổi khóa lai (Hybrid KEX) kết hợp thuật toán cổ điển (X25519) và thuật toán kháng lượng tử (như ML-KEM) nhằm ngăn chặn hacker thu thập lưu lượng mạng hiện tại để giải mã trong tương lai.
2. Ubuntu 26.04 đã bật sẵn PQC chưa?
Có. Gói OpenSSH 10.2p1 trên Ubuntu 26.04 đã kích hoạt mặc định mlkem768x25519-sha256. Tuy nhiên, tính năng này thường bị vô hiệu hóa ngoài ý muốn nếu bạn tái sử dụng các file config cũ có ghim cứng tham số KexAlgorithms.
3. Nâng cấp PQC có làm chậm tốc độ VPS không?
Không đáng kể. Việc này chỉ làm tăng thêm vài KB dữ liệu ở bước bắt tay (handshake) ban đầu. Sau khi kết nối thiết lập thành công, băng thông và tốc độ truyền tải dữ liệu hoàn toàn không bị ảnh hưởng.
4. Tôi có cần tạo lại khóa SSH (Ed25519/RSA) ngay lúc này không?
Chưa cần thiết. PQC hiện tại tập trung bảo vệ luồng trao đổi khóa (KEX) chống thu thập thụ động. Khóa xác thực như Ed25519 vẫn an toàn. Tiêu chuẩn chữ ký lượng tử (ML-DSA) hiện mới chỉ ở giai đoạn thử nghiệm (OpenSSH 10.4) và nên chờ ổn định trước khi áp dụng thực tế.
5. Lệnh nhanh để kiểm tra xem tôi đã kết nối bằng thuật toán PQC hay chưa?
Chạy lệnh ssh -v user@ip_server 2>&1 | grep 'kex: algorithm'. Nếu kết quả trả về chứa mlkem768... hoặc sntrup761..., kết nối của bạn đã được bảo vệ.
Kết luận
Đứng trước xu hướng phát triển của khả năng tính toán lượng tử, phòng ngừa từ sớm mang lại giá trị rất lớn cho sự an toàn dữ liệu. Hãy audit các máy chủ chạy Ubuntu 26.04 hiện có, dọn dẹp các file config cũ và cấu hình tối ưu luồng bảo mật này để đảm bảo hệ thống vận hành trơn tru và vững chắc.
Tài liệu tham khảo
- FIPS 203, Module-Lattice-Based Key-Encapsulation Mechanism Standard | CSRC
- OpenSSH: Post-Quantum Cryptography
- What’s new in security for Ubuntu 26.04 LTS? | Ubuntu
- Migration to Post-Quantum Cryptography Quantum Readiness: Testing Draft Standards
- Best practices for using post-quantum SSH | Compute Engine | Google Cloud Documentation
Hướng dẫn cấu hình Bastion Host trên VPS để quản lý SSH tập trung cho cụm server (2026)
Hướng dẫn tối ưu web Dropship trên VPS: Giảm tải Database bằng Redis Cache (2026)