

Cách vá lỗi Spectre v2 BTR VPS Linux bảo vệ hash mật khẩu root
Là một Sysadmin hay DevOps, cảm giác nhận cảnh báo bảo mật về một biến thể Spectre mới tấn công trực tiếp vào tầng phần cứng luôn mang đến sự ám ảnh. Việc phải lên lịch bảo trì maintenance window lúc 3 giờ sáng để khởi động lại hàng loạt node server là cơn ác mộng mà không ai muốn trải qua. Mới đây, biến thể Branch Target Reuse (BTR) liên quan đến CVE-2026-64507 và CVE-2026-64508 đã phơi bày một kịch bản rủi ro thực tế: Kẻ tấn công không cần quyền quản trị (unprivileged) vẫn có thể trích xuất hash mật khẩu root lưu trong bộ nhớ Kernel.
Thời gian hoàn tất? Chỉ từ 3 đến 5 phút trên các dòng CPU hiện đại. Trong môi trường hạ tầng dùng chung (multi-tenant) như Shared Hosting, CI/CD runner hay các cụm node Kubernetes, một tenant bị xâm nhập có thể đe dọa toàn bộ hệ thống máy chủ. Việc tiến hành vá lỗi Spectre v2 BTR VPS Linux kịp thời chính là yếu tố sống còn để duy trì tính toàn vẹn của dữ liệu. Vậy bản chất của lỗ hổng này là gì, và làm thế nào để bít lỗ hổng triệt để với công nghệ vá nóng (Livepatch) không gây sập (downtime) dịch vụ? Hãy cùng đi sâu vào các bước xử lý kỹ thuật dưới đây.
Ám ảnh mang tên BTR: Khi JIT Engine tiếp tay rò rỉ bộ nhớ Kernel
Để xử lý tận gốc vấn đề, chúng ta cần hiểu lý do vì sao biến thể BTR (Branch Target Reuse) lại qua mặt được các cơ chế phòng thủ Spectre v2 vốn đã được thiết lập từ nhiều năm trước.
Bản chất CVE-2026-64507 & 64508: Cơ chế Branch Target Reuse hoạt động ra sao?
Biến thể Spectre v2 truyền thống (Cross-domain) thường đánh lừa bộ dự đoán nhánh (Branch Predictor) bằng cách tạo ra một cú nhảy không gian bất hợp pháp (spatial violation). Kẻ tấn công dùng một lệnh nhảy ở tiến trình khác để đầu độc predictor, ép CPU nhảy sang địa chỉ giả.
Tuy nhiên, BTR lại là một cuộc tấn công tại chỗ theo trục thời gian (temporal in-place). Lỗ hổng này lợi dụng sự đơn giản của cBPF (Classic BPF) JIT engine bên trong Linux Kernel. Khi trình JIT biên dịch một đoạn mã (training chunk), chạy xong, giải phóng bộ nhớ và cấp phát lại chính vùng địa chỉ đó cho một đoạn mã mới (target chunk), CPU gặp phải một điểm mù. CPU có khả năng khôi phục tính đồng nhất của mã kiến trúc, nhưng lại không xóa bỏ các mục lưu trữ trong bộ đệm dự đoán nhánh gián tiếp (stale BTB entries).
Hậu quả là, khi lệnh nhảy gián tiếp được gọi, CPU sẽ thực thi suy đoán (speculative execution) dựa trên lịch sử cũ, nhảy vào một vị trí lệch offset của đoạn mã mới. Quá trình giải mã sai lệch này vô tình tạo ra các disclosure gadgets, ép CPU thực thi các lệnh máy x86 có lợi cho kẻ tấn công để rò rỉ dữ liệu.
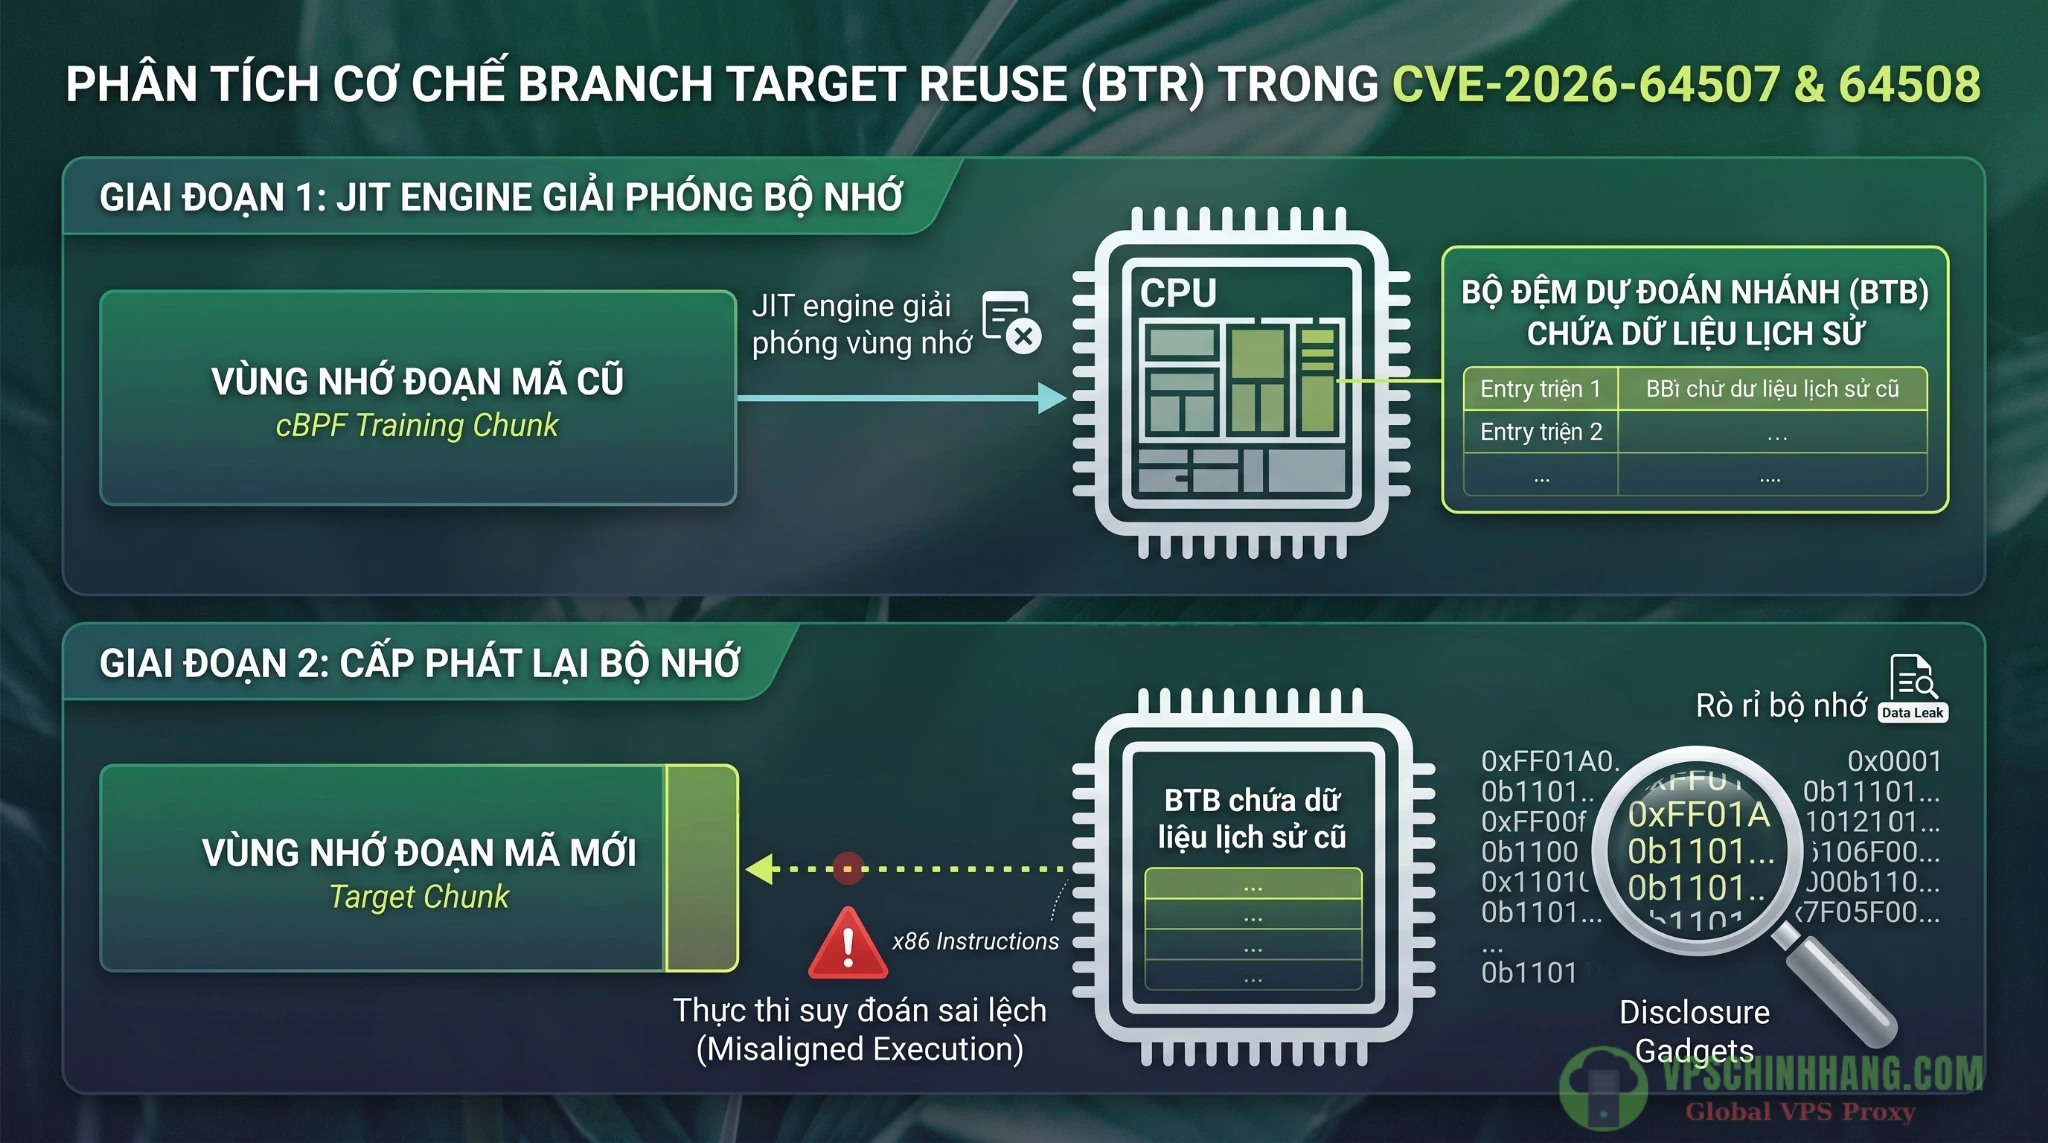
Sơ đồ minh họa quá trình tái sử dụng vùng nhớ BPF JIT và sự lệch pha của bộ đệm dự đoán nhánh (BTB) gây rò rỉ dữ liệu.
Tốc độ rò rỉ 8 byte/giây và rủi ro chí mạng trên VPS multi-tenant
Mặc dù tốc độ rò rỉ dữ liệu thông qua kênh phụ bộ nhớ cache chỉ ở mức khoảng 8 byte/giây, kẻ tấn công không rò rỉ toàn bộ RAM một cách mù quáng. Bằng kỹ thuật dò tìm con trỏ (pointer chasing) và duyệt bảng trang (page table walking) thông minh, chúng chỉ cần rà soát qua các cấu trúc mm_struct của tiến trình su hoặc sudo để định vị đúng tiền tố root:.
Trên các vi kiến trúc tiên tiến, toàn bộ chuỗi tấn công end-to-end chỉ mất 3 đến 5 phút để lấy thành công hash mật khẩu. Rủi ro này tăng vọt trên các VPS dùng chung. Bất kỳ đoạn script không đặc quyền nào (như mã nguồn từ một Pull Request chưa kiểm duyệt chạy trên CI/CD runner) cũng có thể tải seccomp filter và khai thác xâm phạm ranh giới cô lập giữa user và kernel. Từ hash mật khẩu rò rỉ, attacker bẻ khóa offline và leo thang chiếm quyền điều khiển toàn bộ host.
Đánh giá khả năng can thiệp dựa trên kiến trúc ảo hóa của VPS
Trước khi gõ bất kỳ dòng lệnh cập nhật nào, kỹ sư hệ thống cần xác định rõ giới hạn quyền hạn của mình. Việc khắc phục biến thể BTR yêu cầu sự phối hợp giữa bản vá Kernel (phần mềm) và Microcode CPU (phần cứng). Tuy nhiên, môi trường ảo hóa quy định rõ ranh giới trách nhiệm này.
Bạn có thể chạy lệnh sau để kiểm tra môi trường:
systemd-detect-virtContainer (LXC/OpenVZ/Docker): Tại sao bạn phải phụ thuộc vào Provider?
Nếu lệnh trên trả về lxc, openvz, hoặc docker, VPS/máy chủ của bạn đang dùng chung Kernel với máy chủ vật lý (Host Node). Khác với quy trình bảo mật VPS Linux bằng cách cô lập ứng dụng với Docker ở tầng phần mềm, mọi nỗ lực nâng cấp Kernel hay nạp Microcode bên trong Container đều vô nghĩa vì hệ điều hành khách không có quyền can thiệp phần cứng.
Trách nhiệm xử lý lúc này thuộc về nhà cung cấp dịch vụ cloud. Việc bạn cần làm là cấu hình hardening ở tầng ứng dụng và theo dõi thông báo bảo trì từ Provider.
Hardware Virtualization (KVM/VMware) và Bare-metal: Quyền chủ động nằm trong tay bạn
Nếu hệ thống trả về kvm, vmware, xen (hoặc none với Bare-metal), bạn có toàn quyền cập nhật Linux Kernel của hệ điều hành. Bản vá Kernel (chứa CVE-2026-64507) sẽ bổ sung logic phần mềm để tự động phát lệnh IBPB (Indirect Branch Predictor Barrier) flush mỗi khi giải phóng bộ nhớ BPF JIT.
Cần ghi nhớ: Đối với máy ảo VPS, bạn chỉ cập nhật được Kernel. Việc nạp Microcode CPU thực tế để phần cứng hiểu lệnh IBPB vẫn do Hypervisor ở tầng Host quản lý. Bạn cần gửi ticket yêu cầu nhà cung cấp hạ tầng xác nhận đã cập nhật vi mã cho Host Node.
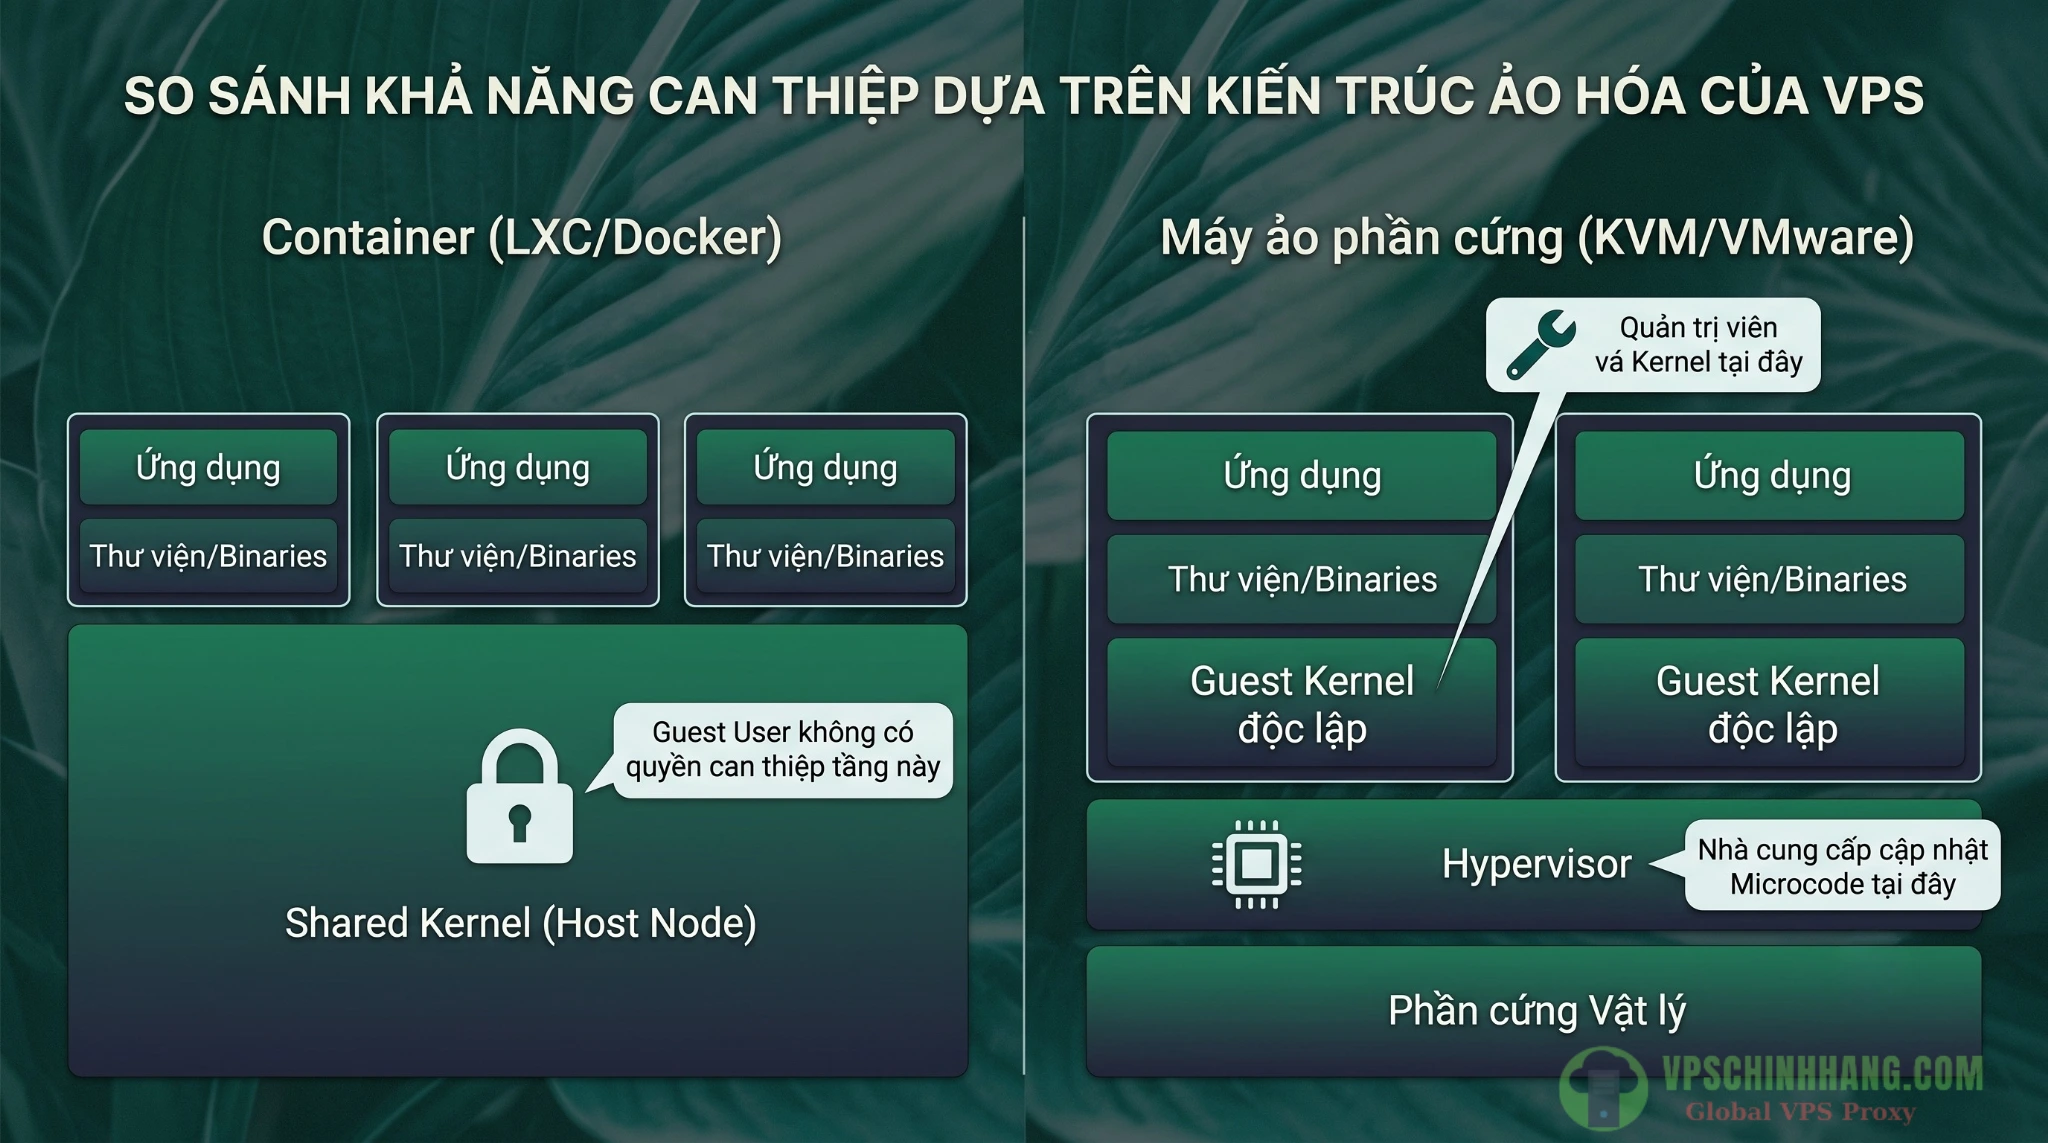
Phân định ranh giới trách nhiệm cập nhật bảo mật giữa người dùng quản trị Guest OS và nhà cung cấp quản lý tầng Hypervisor Host.
Quy trình vá lỗi Spectre v2 BTR VPS Linux tiêu chuẩn
Dưới đây là các thao tác kỹ thuật cụ thể giúp bạn áp dụng bản vá Kernel để dọn dẹp các nhánh dự đoán cũ, chặn đứng hành vi tái sử dụng bộ đệm BPF JIT.
Bước 1: Kiểm tra phiên bản Kernel hiện tại và cờ IBPB
Trước khi thay đổi hệ thống, hãy ghi nhận trạng thái hiện hành:
Xem phiên bản Kernel đang chạy:
uname -rKiểm tra trạng thái lỗ hổng Spectre v2:
cat /sys/devices/system/cpu/vulnerabilities/spectre_v2Kết quả trả về ở file spectre_v2 sẽ cho bạn biết cơ chế phòng vệ nào đang được bật (ví dụ: IBPB: conditional hoặc IBPB: disabled). Hãy lưu ý: Nếu phiên bản Kernel chưa có bản vá BTR, hệ thống dù hiển thị Mitigation vẫn có nguy cơ rò rỉ qua vector cBPF JIT.
Bước 2: Nâng cấp Kernel Linux lên phiên bản an toàn
Các bản vá bổ sung IBPB flush cho BPF JIT đã được hợp nhất vào các nhánh Linux Kernel ổn định. Đây là giai đoạn đòi hỏi sự cẩn trọng cao độ, vì nhiều dải phiên bản vẫn đang chứa lỗ hổng.
Chú ý các phiên bản Kernel nguy hiểm (Vulnerable):
Dải phiên bản < 6.1.178, < 6.6.145, < 6.12.97, cũng như toàn bộ dải từ 6.18.0 đến 6.18.39 và 7.1.0 đến 7.1.4 là những phiên bản chưa được vá lỗi.
Các phiên bản Kernel an toàn (First-fixed releases):
Bạn cần đảm bảo hệ thống được nâng cấp tối thiểu lên các phiên bản: 6.1.178, 6.6.145, 6.12.97, 6.18.40, hoặc 7.1.5.
Thực thi nâng cấp trên Ubuntu / Debian:
Cập nhật danh sách gói:
sudo apt updateTiến hành cài đặt nâng cấp Kernel:
sudo apt install --only-upgrade -y linux-image-generic linux-headers-genericThực thi nâng cấp trên RHEL / AlmaLinux / Rocky Linux:
Kiểm tra bản cập nhật Kernel:
sudo dnf check-update kernelCài đặt bản cập nhật:
sudo dnf update -y kernelSau khi cài đặt, hãy kiểm tra danh sách menu GRUB để đảm bảo Kernel cũ vẫn được giữ lại làm phương án dự phòng (fallback) nếu phát sinh lỗi tương thích driver.
Bước 3: Xử lý bài toán Microcode CPU trên môi trường Guest OS
Bản vá Kernel chỉ thực sự phát huy tác dụng khi vi xử lý vật lý có khả năng thực thi lệnh IBPB. Đối với máy chủ Bare-metal, bạn cài đặt trực tiếp thông qua Package Manager:
Trên Debian/Ubuntu (Intel):
sudo apt install -y intel-microcodeTrên RHEL (AMD):
sudo dnf update -y linux-firmware microcode_ctlRebootless Live Patch: Công nghệ vá lỗi không cần khởi động lại (Zero Downtime)
Trong các tài liệu vận hành cũ, Kernel mới thường chỉ được nạp sau khi khởi động lại máy chủ (Reboot). Tuy nhiên, với các hệ thống Production yêu cầu Uptime khắt khe (chạy database, xử lý giao dịch realtime), việc downtime là điều tối kỵ. Công nghệ Rebootless Live Patch chính là giải pháp thay thế hiệu quả để bít lỗ hổng Spectre v2 BTR ngay trong lúc máy chủ đang chạy.
Vá nóng qua Canonical Livepatch hoặc KernelCare
Các nhà cung cấp hệ điều hành hiện đại đều hỗ trợ nạp trực tiếp bản vá bảo mật vào kernel đang chạy mà không làm gián đoạn tiến trình (process).
- Với Ubuntu (Sử dụng Canonical Livepatch):Nếu bạn đang sử dụng Ubuntu LTS, bạn có thể kích hoạt Livepatch để tự động áp dụng các CVE nghiêm trọng.Cài đặt gói snap canonical-livepatch:
sudo snap install canonical-livepatchKích hoạt dịch vụ với Token:
sudo canonical-livepatch enable [TOKEN_CỦA_BẠN]Kiểm tra trạng thái hoạt động:
sudo canonical-livepatch status - Với RHEL/AlmaLinux/CentOS (Sử dụng TuxCare/KernelCare):Dịch vụ của TuxCare cho phép triển khai vá nóng diện rộng cho hệ sinh thái Enterprise Linux.Cài đặt KernelCare:
sudo yum install kernelcareThực thi cập nhật vá nóng:
sudo kcarectl --updateKiểm tra thông tin bản vá:
sudo kcarectl --info
Bằng cách sử dụng Livepatch, bạn sẽ loại bỏ được khoảng thời gian phơi nhiễm (window of exposure) từ lúc bản vá được phát hành cho tới lịch bảo trì cuối tuần, bảo vệ máy chủ một cách chủ động và liền mạch.
Xác minh Enabling IBPB for BPF qua dmesg
Dù bạn chọn phương pháp Reboot truyền thống hay dùng Livepatch, bước kiểm tra lại log hệ thống là bắt buộc. Hãy đọc trực tiếp nhật ký Kernel:
sudo dmesg | grep -i -E "spectre|bpf|ibpb"Kiểm tra log (nhật ký hệ thống) là thao tác quan trọng nằm trong nhóm các phương pháp giám sát VPS tiêu chuẩn. Dấu hiệu xác nhận hệ thống đã an toàn là sự xuất hiện của dòng log: x86/bugs: Enable IBPB flush on BPF JIT allocation hoặc thông báo ghi nhận Kernel đã kích hoạt cơ chế IBPB. Điều này minh chứng bộ đệm nhánh gián tiếp sẽ bị làm sạch mỗi khi JIT engine giải phóng mã, ngăn chặn mọi khả năng khai thác BTR.
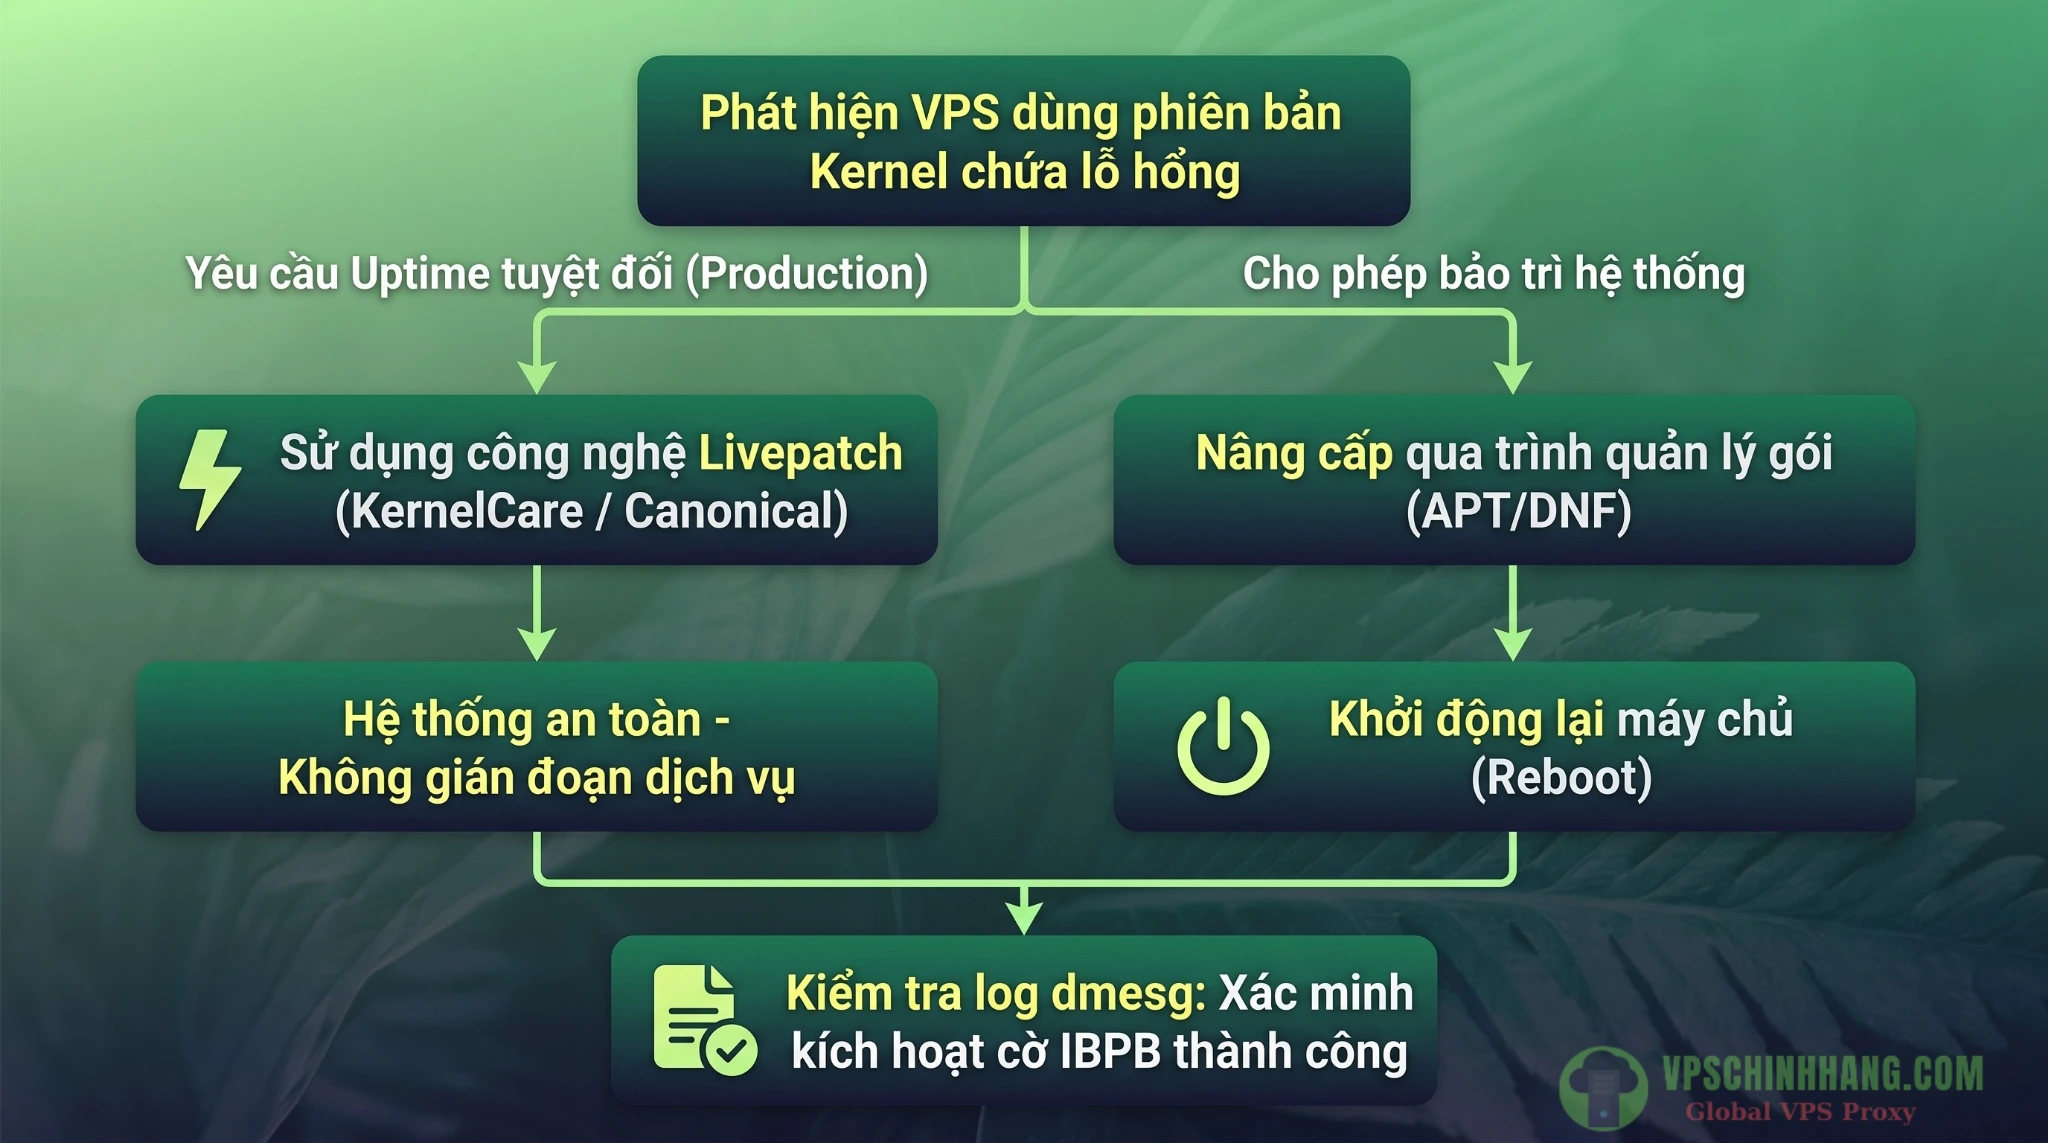
Quy trình xử lý tiêu chuẩn giúp Sysadmin vá lỗi BTR và xác minh cờ IBPB thông qua nhật ký hệ thống.
Giải pháp Hardening: Phòng thủ chiều sâu (Defense-in-depth)
Việc cập nhật Kernel là phương án giải quyết phần gốc, nhưng trong an toàn thông tin, tư duy phòng thủ chiều sâu (Defense-in-depth) luôn được khuyến nghị. Ngay cả khi hệ thống đã vá lỗi hoặc áp dụng Livepatch, các thiết lập Sysctl dưới đây vẫn giữ nguyên giá trị để thu hẹp đáng kể bề mặt tấn công của các lỗ hổng zero-day trong tương lai.
Dùng Sysctl vô hiệu hóa unprivileged BPF
Vì BTR khai thác chủ yếu qua cBPF do user không có đặc quyền tạo ra, việc giới hạn quyền sử dụng eBPF/cBPF chỉ dành riêng cho quyền root sẽ chặn đứng đường đi của kẻ tấn công:
Áp dụng ngay vào bộ nhớ:
sudo sysctl -w kernel.unprivileged_bpf_disabled=1Lưu cấu hình vĩnh viễn cho các lần boot sau:
echo "kernel.unprivileged_bpf_disabled=1" | sudo tee /etc/sysctl.d/99-disable-bpf.confTải lại cấu hình sysctl:
sudo sysctl -p /etc/sysctl.d/99-disable-bpf.confLưu ý cho Sysadmin: Thao tác này có thể cản trở hoạt động của một số công cụ giám sát mạng hoặc Service Mesh (như Cilium) nếu chúng được cấu hình chạy không cần đặc quyền.
Khóa mật khẩu root và chuyển sang SSH Key-based
Mục tiêu của biến thể BTR là đọc được hash mật khẩu của tài khoản root. Nếu root bị khóa tính năng xác thực bằng mật khẩu tĩnh, đoạn mã băm kẻ tấn công thu được sẽ vô giá trị.
- Chuyển đổi phương thức đăng nhập SSH sang Public Key và vô hiệu hóa Password Authentication trong
/etc/ssh/sshd_config(Sửa thànhPasswordAuthentication no,PermitRootLogin prohibit-password). - Khóa chuỗi mật khẩu root tại file
/etc/shadow:sudo passwd -l root
Lệnh trên sẽ chèn một ký tự ! vào trước hash mật khẩu hiện tại. Hệ điều hành sẽ lập tức từ chối mọi nỗ lực xác thực bằng mật khẩu truyền thống, bất kể kẻ tấn công có bẻ khóa (crack) thành công mã băm hay không.
Câu hỏi thường gặp (FAQ)
1. Lỗ hổng Spectre v2 BTR (CVE-2026-64507) là gì?
Là một biến thể tấn công kênh phụ nhắm trực tiếp vào cBPF JIT engine của Linux. Nó cho phép các tài khoản không có quyền quản trị (unprivileged) đọc trộm dữ liệu nhạy cảm trong bộ nhớ Kernel (bao gồm mã băm mật khẩu root) thông qua việc tái sử dụng bộ đệm dự đoán nhánh.
2. Có thể vá lỗi BTR mà không cần khởi động lại (reboot) máy chủ không?
Có thể. Quản trị viên có thể sử dụng các công nghệ Rebootless Live Patch (như Canonical Livepatch trên Ubuntu hoặc KernelCare/TuxCare trên CentOS/RHEL) để nạp bản vá bảo mật trực tiếp vào Kernel đang chạy mà không làm gián đoạn dịch vụ.
3. Cài đặt gói intel-microcode hoặc microcode_ctl bên trong VPS ảo hóa (VM) có tác dụng không?
Không. Trên môi trường máy ảo (như KVM, VMware), hệ điều hành khách (Guest OS) không có quyền can thiệp vào phần cứng vật lý. Việc cập nhật Microcode CPU bắt buộc phải do nhà cung cấp dịch vụ hạ tầng thực hiện ở tầng Host Node (Hypervisor).
4. Nếu tôi chưa thể nâng cấp Kernel ngay lập tức, giải pháp khắc phục tạm thời là gì?
Hãy thu hẹp bề mặt tấn công bằng cách chặn quyền chạy BPF của người dùng thường qua lệnh sudo sysctl -w kernel.unprivileged_bpf_disabled=1. Đồng thời, khóa tính năng đăng nhập mật khẩu tĩnh của tài khoản root bằng lệnh sudo passwd -l root và chuyển sang dùng SSH Key.
5. Làm sao để kiểm tra chắc chắn VPS đã kích hoạt cơ chế bảo vệ IBPB?
Hãy kiểm tra nhật ký hệ thống bằng lệnh sudo dmesg | grep -i "IBPB flush". Nếu hệ thống trả về dòng log x86/bugs: Enable IBPB flush on BPF JIT allocation, điều đó xác nhận Kernel đã bật rào chắn bảo vệ cho vùng nhớ BPF.
Kết luận
Việc đối phó với lỗ hổng phần cứng và JIT Engine luôn là một bài toán kỹ thuật cần ưu tiên của đội ngũ vận hành. Quy trình vá lỗi Spectre v2 BTR VPS Linux đòi hỏi bạn thực hiện chuẩn xác các gạch đầu dòng sau:
- Dùng
systemd-detect-virtđể nhận diện giới hạn can thiệp của ảo hóa. - Cập nhật Kernel lên đúng các phiên bản đã an toàn (
6.6.145,6.12.97,6.18.40,7.1.5…) hoặc sử dụng công nghệ Livepatch để vá lỗi không cần downtime. - Làm việc với đơn vị cung cấp hạ tầng để đảm bảo Microcode Host Node đã được nâng cấp hỗ trợ cờ IBPB.
- Triển khai Hardening: Vô hiệu hóa unprivileged BPF và khóa tài khoản mật khẩu root.
- Giám sát log
dmesgđể xác nhận cờ IBPB flush đã kích hoạt thành công.
Những biến thể tấn công kiểu side-channel sẽ còn tiếp tục phát triển. Việc duy trì thói quen áp dụng Livepatch nên được kết hợp cùng chiến lược bảo mật VPS Linux từ A-Z với các lớp phòng thủ thiết yếu để tạo thành rào chắn hiệu quả, bảo vệ hạ tầng máy chủ của bạn khỏi những đợt rà soát khai thác diện rộng. Chúc các hệ thống của bạn luôn vận hành ổn định và an toàn.
Tài liệu tham khảo
Hướng dẫn cấu hình Bastion Host trên VPS để quản lý SSH tập trung cho cụm server (2026)
Hướng dẫn tối ưu web Dropship trên VPS: Giảm tải Database bằng Redis Cache (2026)